Der schnellste Weg zur Verringerung von Cyberrisiken in den Biowissenschaften
Sicherheit für Laborgeräte, Messgeräte und Steuerungssysteme
Biotech- und Pharmaunternehmen setzen hochpräzise Laborgeräte wie Chromatographiesysteme, Bioreaktoren und Massenspektrometer ein, ebenso wie Umweltüberwachungs- und Steuerungssysteme, die die regulierte Forschung unterstützen. Die Betriebsbereitschaft der Geräte ist gleichbedeutend mit der Forschungsbereitschaft, und die Datenintegrität ist nicht verhandelbar.
Demo anfordern
Die FDA und andere behördliche Vorschriften verlangen ein vollständiges Geräteinventar, eine dokumentierte Änderungskontrolle sowie Prüfpfade, die belegen, dass keine Manipulationen vorgenommen wurden. Täglich tauchen neue Sicherheitslücken bei Geräten auf, die nicht vom Netz genommen oder ohne erneute Validierung modifiziert werden können.
Asimily führt Sie von einem unübersichtlichen Geräteinventar zu einem durchgesetzten Schutz auf einer einzigen Plattform und deckt dabei alles ab – von der Geräteerkennung bis hin zur Segmentierungsorchestrierung –, sodass der Schutz mit den neuen Sicherheitslücken Schritt hält.

Entdecken und sichern Sie kritische Geräte in Ihrem Netzwerk – ohne Ausfallzeiten
Was Asimily für die Biotech- und Pharmabranche leistet
Ein kompromittiertes Messgerät ist nicht nur ein Sicherheitsvorfall. Es bedeutet eine in Frage gestellte Charge, eine unterbrochene Studie und ein Gespräch mit einem Prüfer darüber, ob die Daten vertrauenswürdig sind. Asimily schützt die Geräte, von denen diese Ergebnisse abhängen.
Jedes Instrument und jedes Steuerungssystem
Chromatographiesysteme, Massenspektrometer, Bioreaktoren, Umweltmessgeräte und die dazugehörigen Steuerungssysteme werden alle in einem Bestandsverzeichnis erfasst – einschließlich solcher Geräte, die zu empfindlich sind oder für die aufgrund von Gewährleistungsbedingungen keine herkömmlichen Tools verwendet werden dürfen. Die Erfassung erfolgt agentenlos, sodass ein Gerät zu keinem Zeitpunkt außer Betrieb genommen oder aus seinem validierten Zustand herausgenommen wird, um erfasst zu werden.
Prioritäten mit Präzision setzen
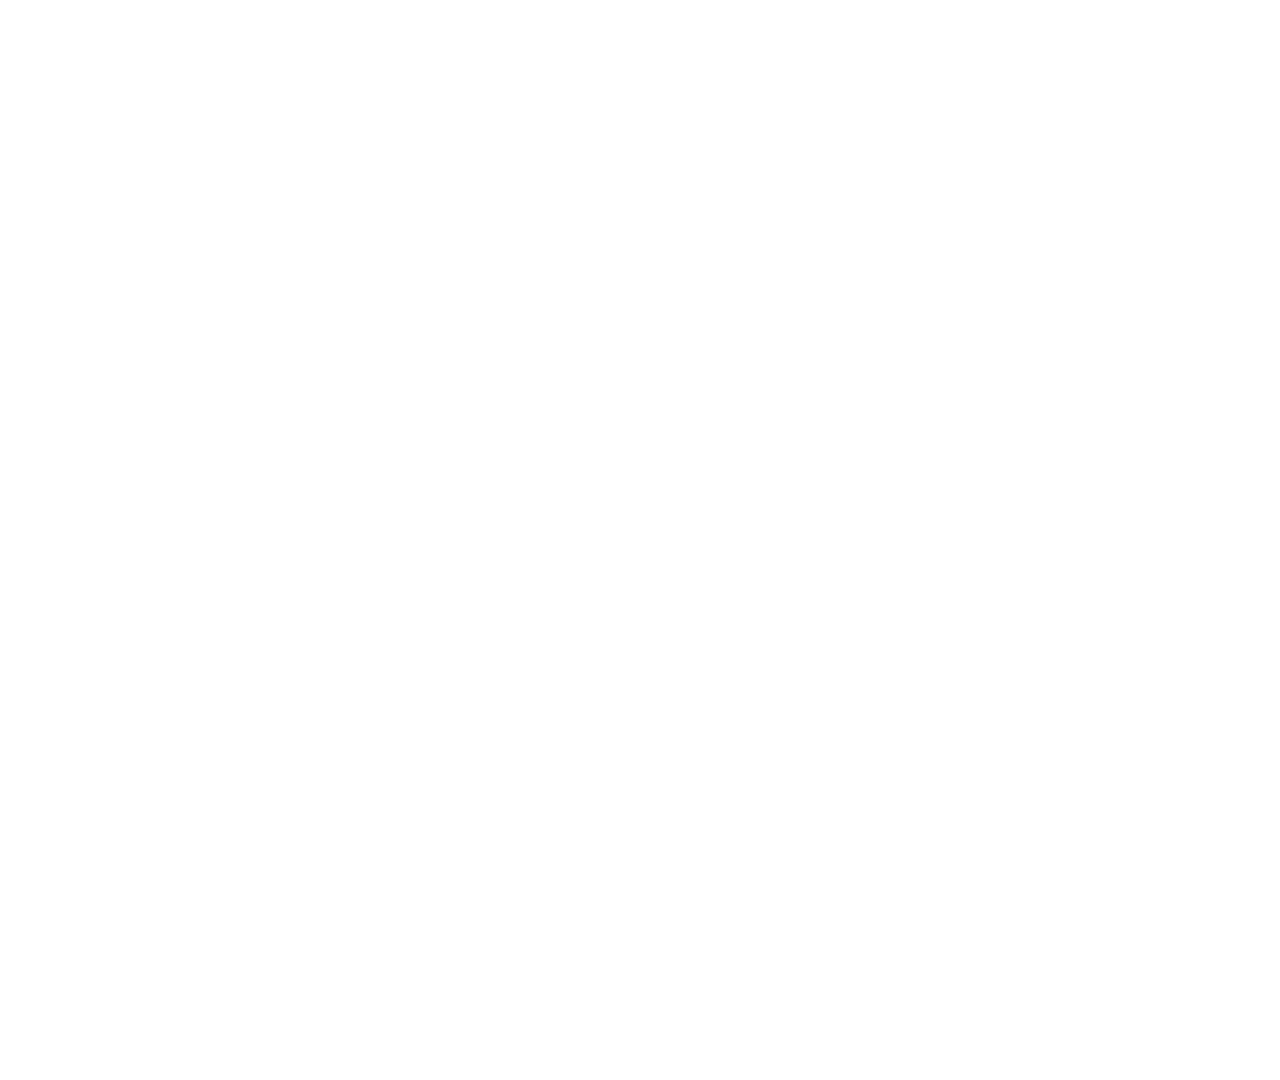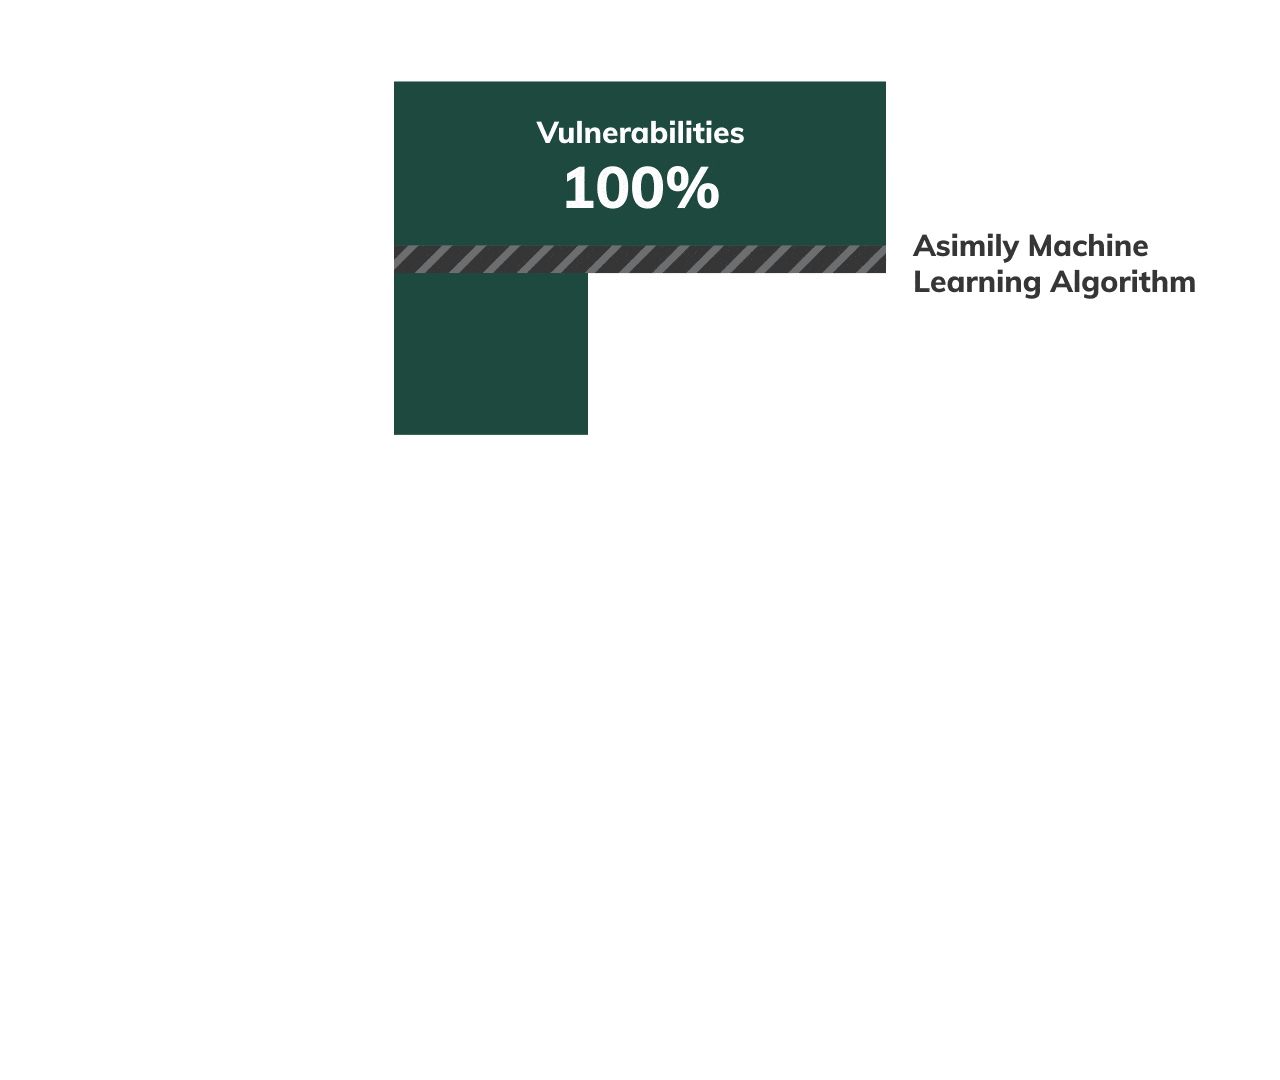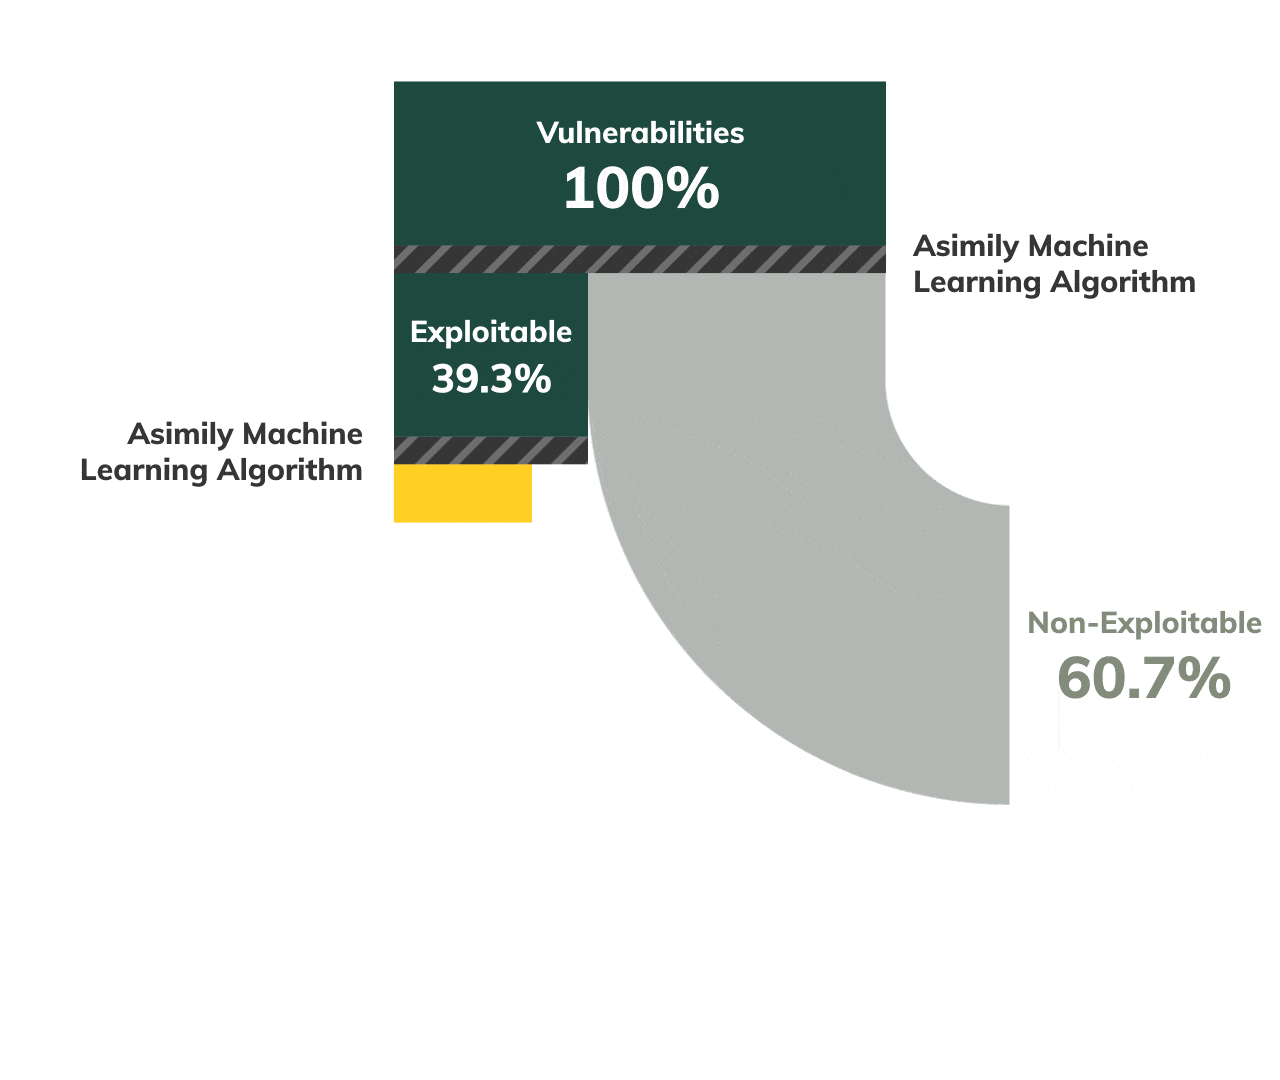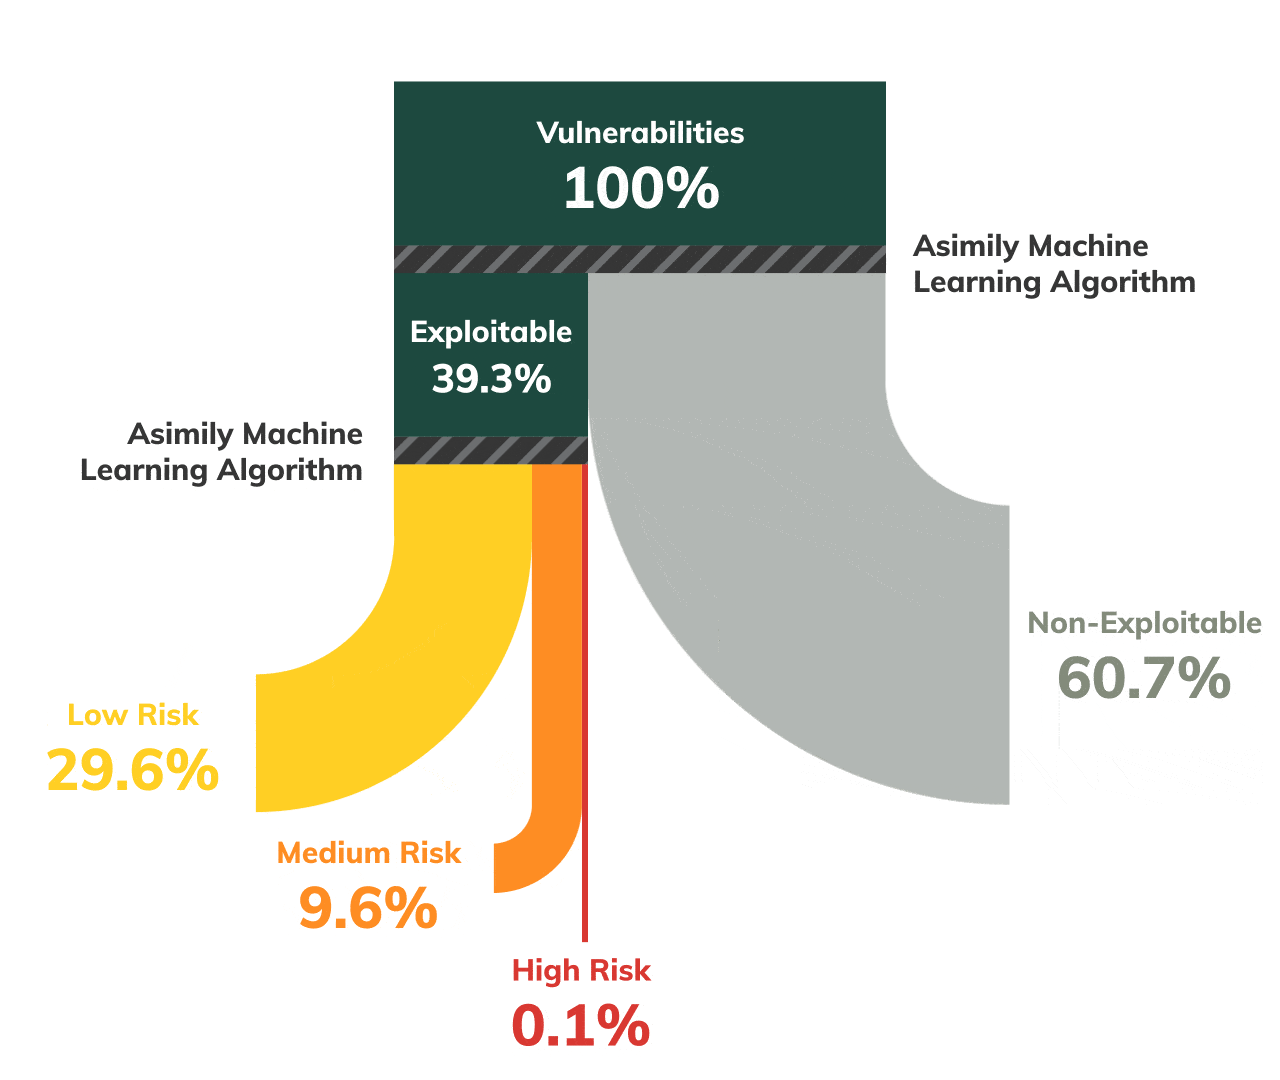
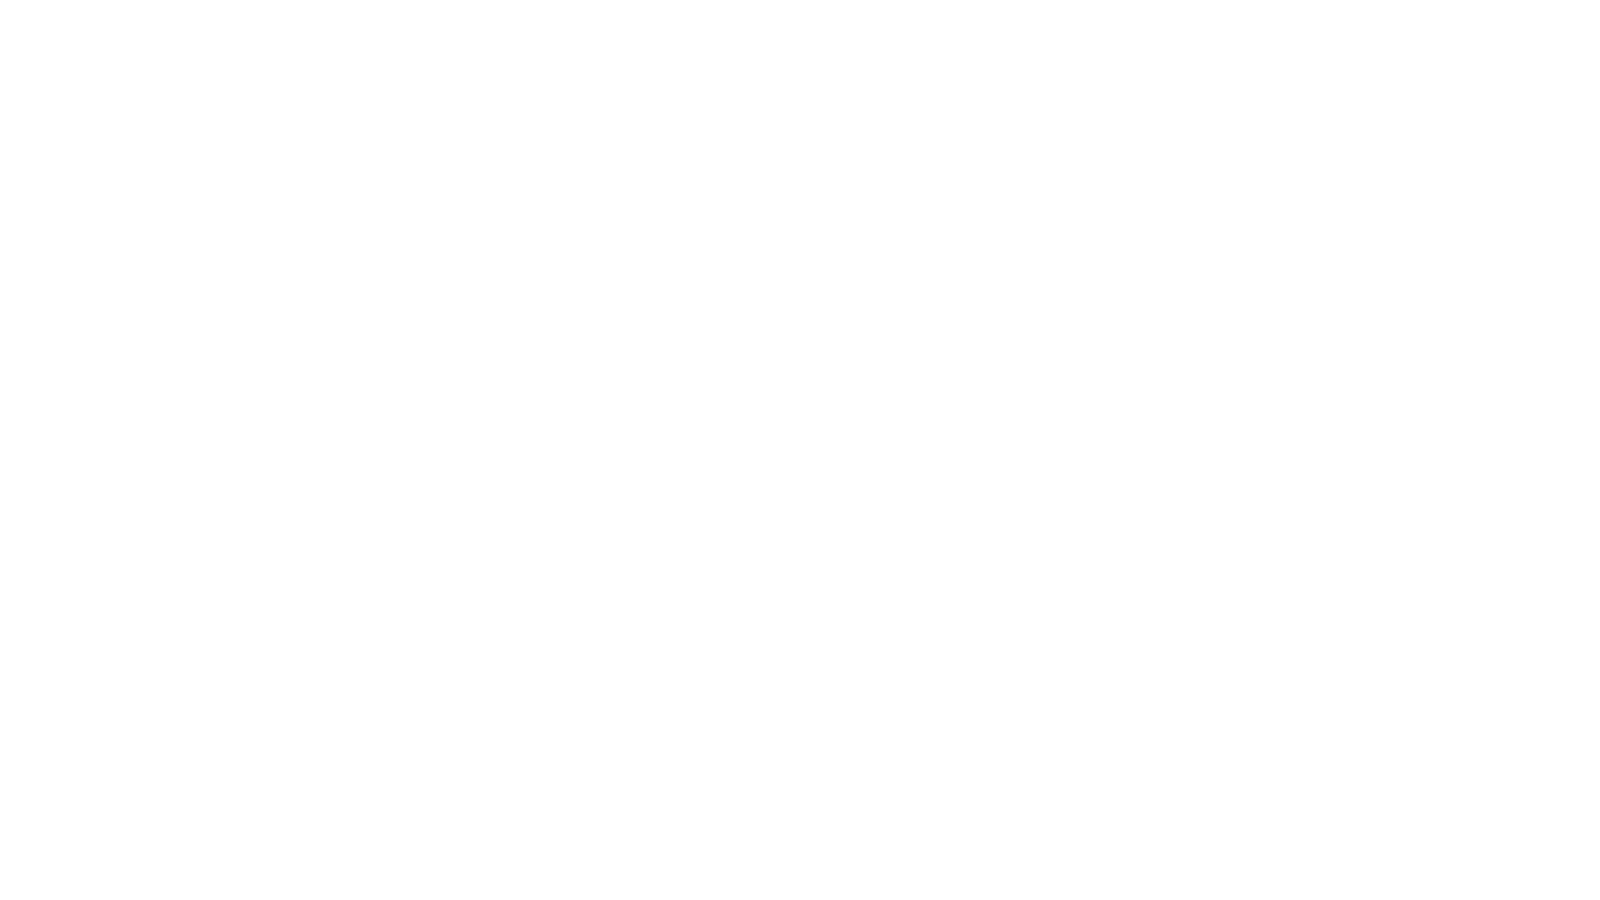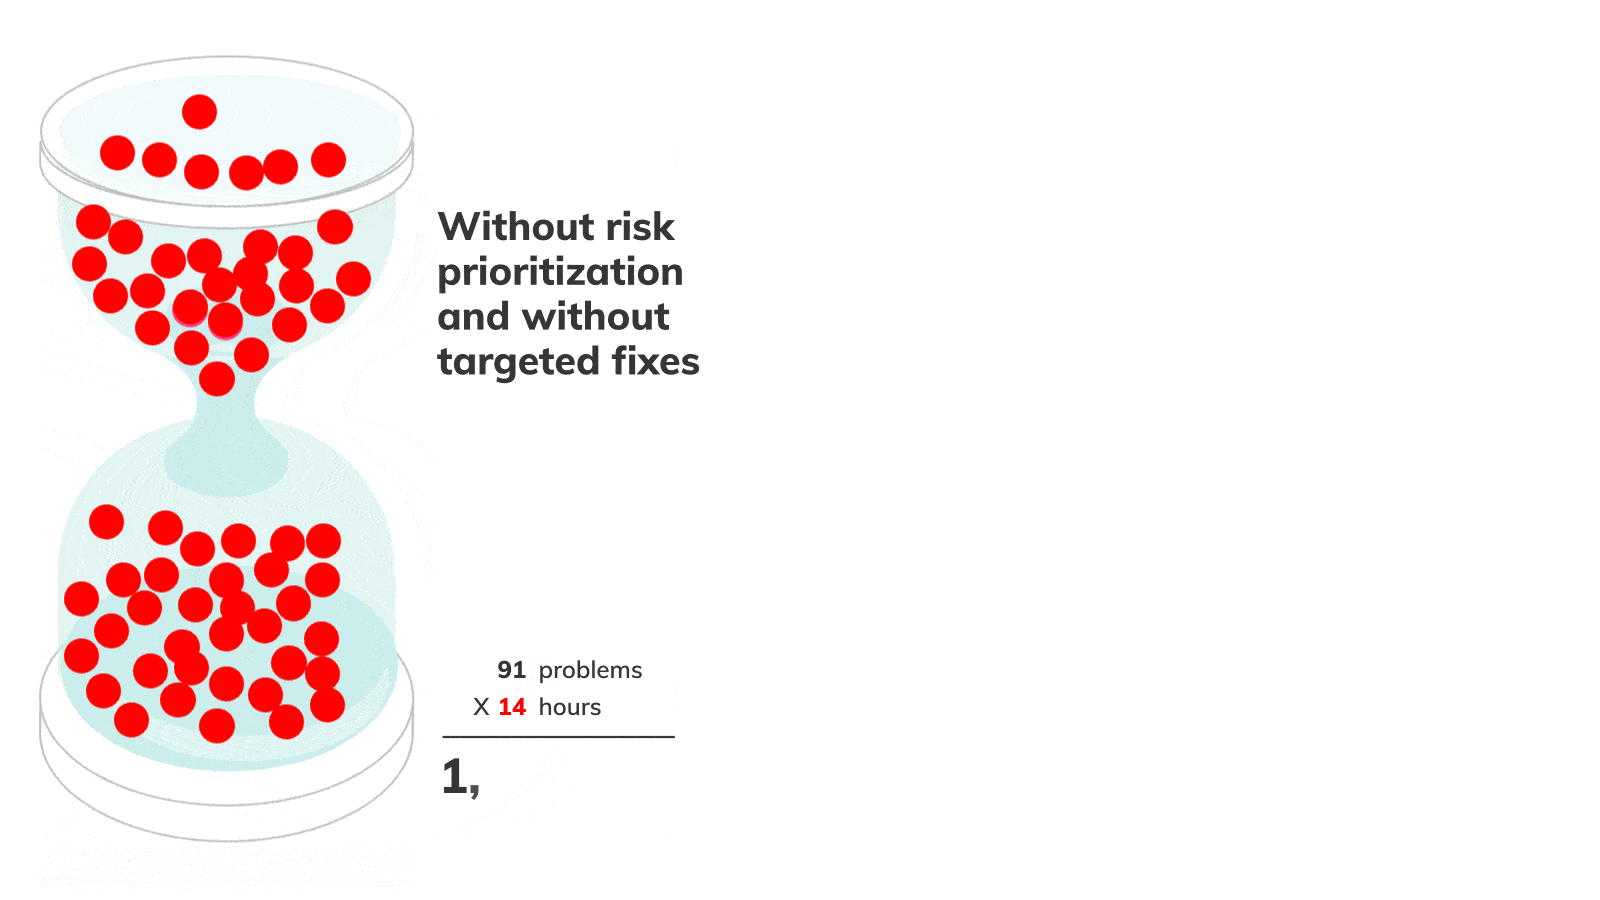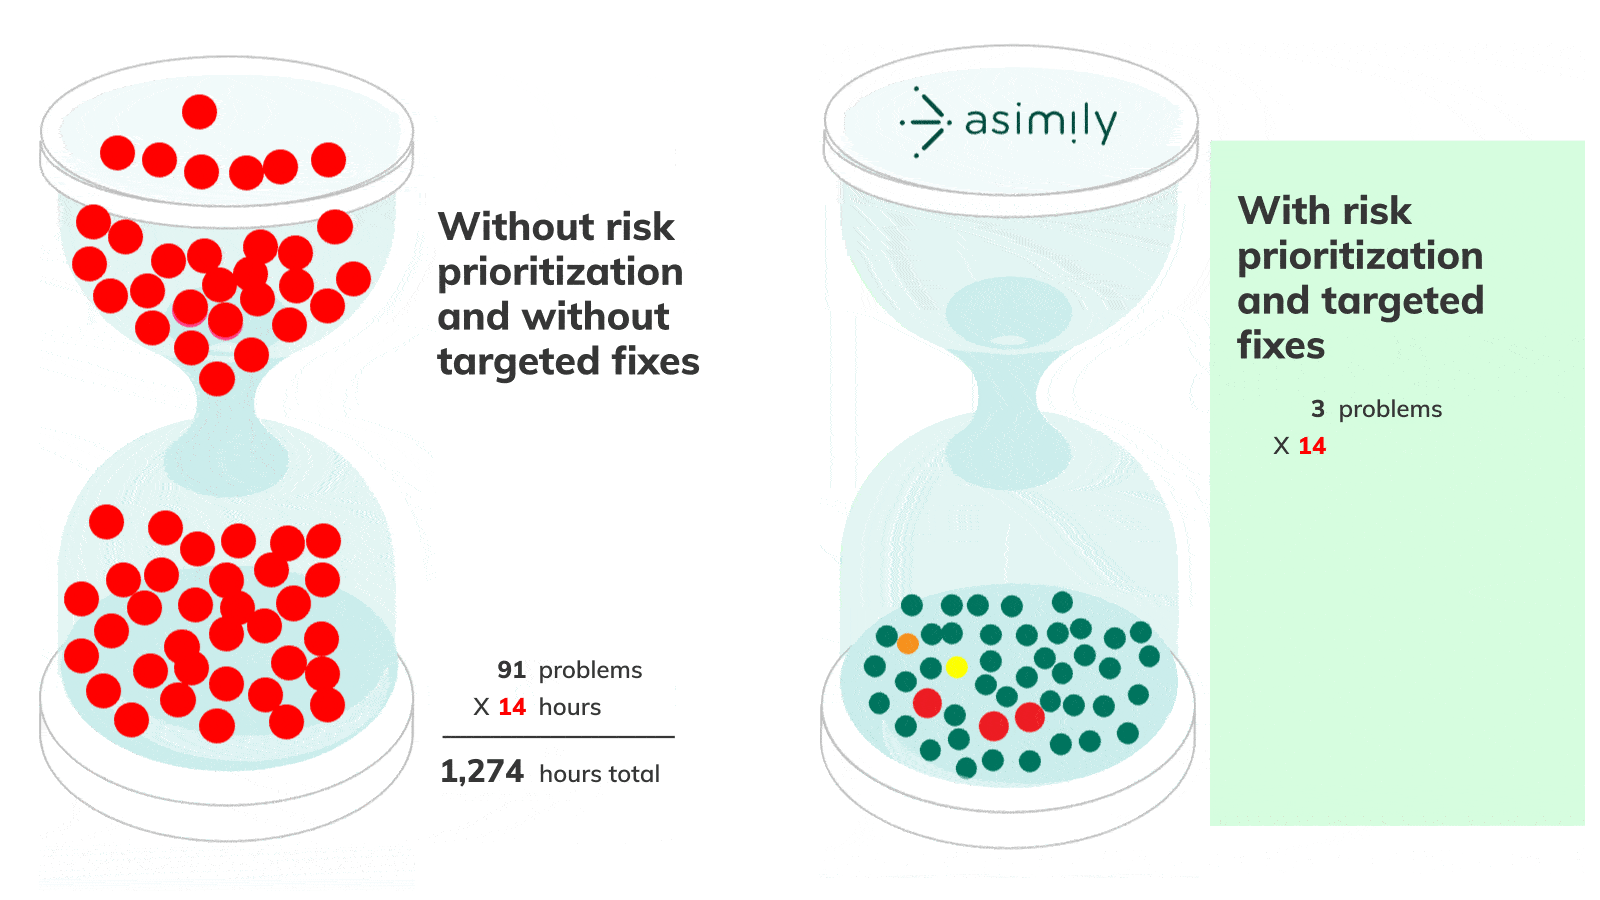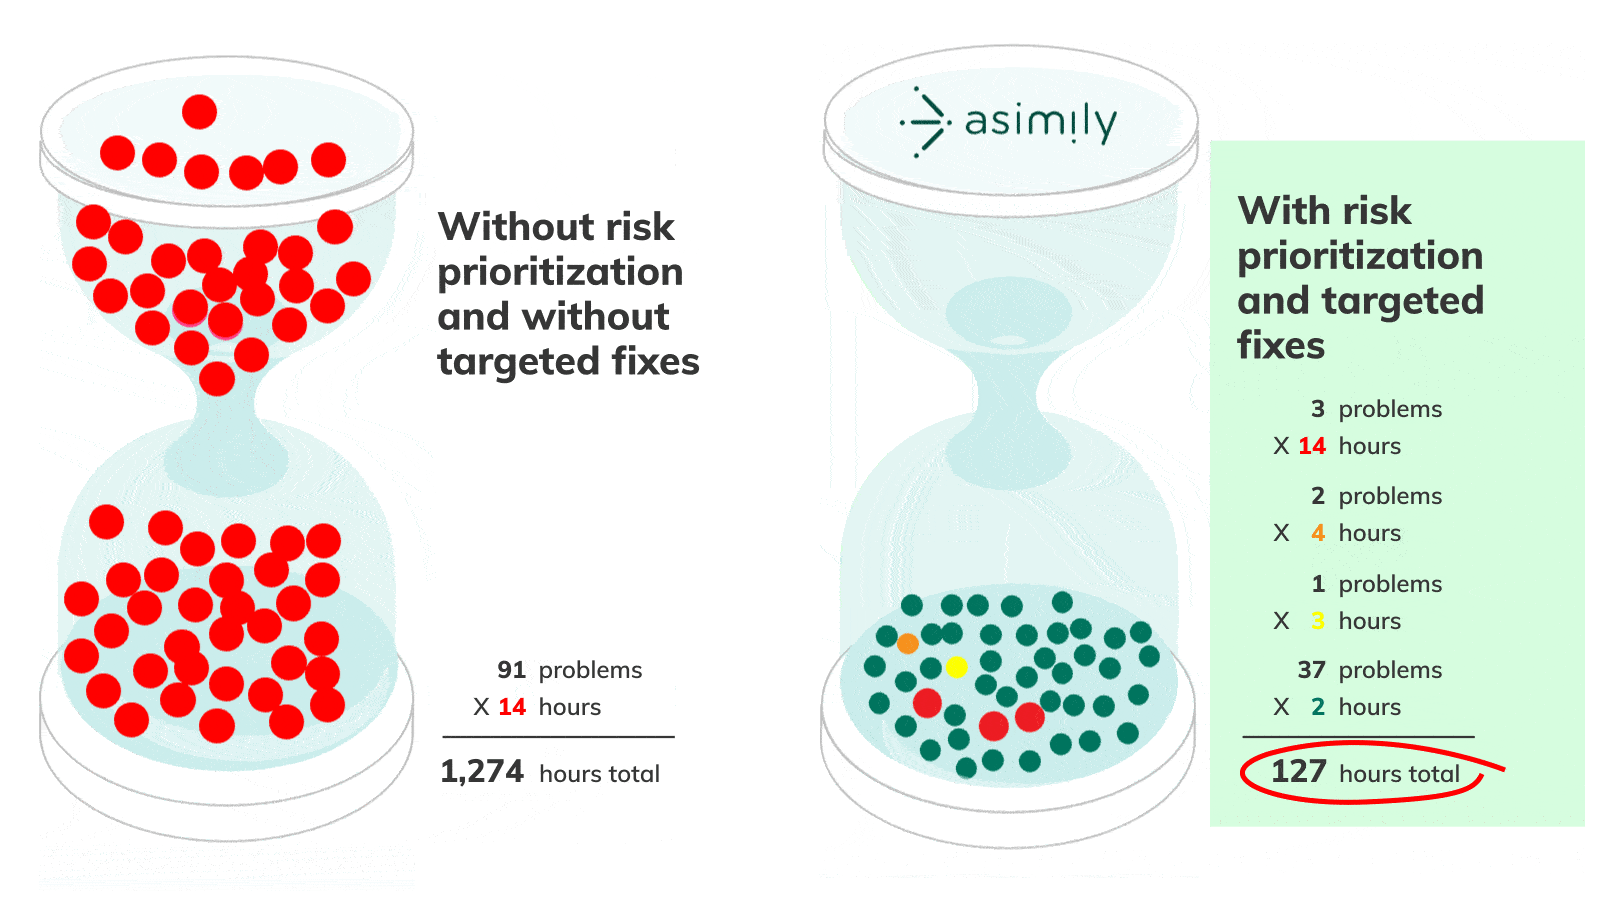
Die ATT&CK-Analyse von Asimily ermittelt, ob eine Schwachstelle auf Ihren spezifischen Geräten und in Ihrer spezifischen Topologie tatsächlich ausnutzbar ist, und mithilfe benutzerdefinierter Auswirkungsfaktoren können Sie die Datenintegrität und die Kritikalität der Geräte so gewichten, wie Ihr Unternehmen diese tatsächlich bewertet. Das Ergebnis ist eine kurze, fundierte Prioritätenliste anstelle einer CVE-Liste.
Schützen Sie, was Sie nicht patchen können
Ein validiertes Gerät kann oft nicht gepatcht werden, ohne dass ein Revalidierungszyklus erforderlich ist, für den niemand Mittel eingeplant hat. „Segmentation Orchestration“ generiert Richtlinien im nativen Format Ihres NAC oder Ihrer Firewall, und die Richtlinien-Simulation zeigt genau, welche Geräte und Verbindungen betroffen wären, bevor Änderungen übernommen werden. So werden Geräte, die nicht gepatcht werden können, isoliert, ohne dass sie berührt werden müssen.
Abweichung der Gleisführung
Bei der regulierten Forschung ist es entscheidend, dass die Geräte in der Konfiguration verbleiben, in der sie validiert wurden. Die Konfigurationskontrolle erkennt, wenn ein Gerät von diesem Zustand abweicht, stellt den ursprünglichen Zustand wieder her und protokolliert, was sich wann geändert hat – genau die Nachweise, die ein Inspektor verlangt.
Navigieren Sie durch die Komplexität der Cybersicherheit in den Biowissenschaften
Sicherstellen, dass die Geräte laufen und der Betrieb planmäßig verläuft
Ein Gerät, das aufgrund eines Sicherheitsvorfalls vom Netz genommen wird, führt dazu, dass der Laufvorgang unterbrochen wird, und die Kosten werden dem Zeitplan der Studie und nicht einem IT-Ticket zugeordnet. Asimily überwacht das Geräteverhalten kontinuierlich auf anomalen Datenverkehr und Kommunikationsmuster, und auf jedem Gerät kann eine native Paketerfassung ausgelöst werden, sodass eine Untersuchung bereits mit vorliegenden Beweisen beginnt und das Gerät schneller wieder in Betrieb genommen werden kann.

Einhaltung der Compliance-Standards
Bei der regulierten Forschung wird anhand von Belegen geprüft: Welche Geräte sind vorhanden, in welchem Zustand befinden sie sich, was hat sich geändert und wer hatte Zugriff darauf? Asimily erstellt diese Aufzeichnungen kontinuierlich und erfasst dabei den Gerätebestand, die Risikobewertung, die Konfigurationshistorie sowie die durchgesetzten Richtlinien, sodass eine Prüfungsanfrage vom System beantwortet wird und nicht manuell zusammengestellt werden muss.

Verbringen Sie Zeit dort, wo es wichtig ist
Jede Sicherheitslücke wird zusammen mit der schnellsten bekannten Lösung aufgezeigt – sei es ein Patch, eine Konfigurationsänderung oder eine Segmentierungsrichtlinie –, sodass das Team den Geräteverantwortlichen eine konkrete Maßnahme an die Hand gibt und nicht nur einen Befund. Arbeiten, deren Koordination sonst eine Woche dauern würde, lassen sich so an einem Nachmittag abwickeln.
Optimiert für Ressourceneffizienz
Investitionsgüter in einem Labor werden nach einem wissenschaftlichen Zeitplan ausgetauscht, nicht nach dem Support-Zeitplan des Herstellers. Asimily ermittelt gezielte Abhilfemaßnahmen, mit denen Sicherheitslücken bei Geräten geschlossen werden, die vom Hersteller nicht mehr unterstützt werden, sodass eine Sicherheitslücke nicht zu einem ungeplanten Austausch eines validierten Systems führt.
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.