Diese Stadt verwaltete eine stark verteilte Infrastruktur, die von intelligenten Verkehrskameras bis hin zu kritischen SCADA-Systemen für die Abwasserentsorgung reichte. Herkömmliche SNMP-Abfragen und die Ansätze von Mitbewerbern, die auf teure Sammler angewiesen waren, konnten den Datenverkehr an entfernten Standorten aufgrund von Firewalls und deaktivierten Diensten häufig nicht erfassen. Die Stadt setzte Asimily aufgrund seiner API-basierten Abfrageintegrationen ein, um auf sichere Weise detaillierte Telemetriedaten von entfernten IoT-Geräten abzurufen, bei denen die Nutzung von SPAN-Ports nicht möglich war. Sie entschied sich aufgrund der Risikominderungsfunktionen und der Roadmap für eine dynamische, bedrohungsorientierte Netzwerksegmentierung für Asimily anstelle von Mitbewerbern.
DER SCHNELLSTE WEG ZUR RISIKOMINDERUNG IN DER ENERGIE- UND VERSORGUNGSBRANCHE
Jedes Gerät kennen. Jede Bedrohung eindämmen. Das Stromnetz schützen.
Die Energieinfrastruktur stützt sich auf OT- und IoT-Geräte verschiedener Generationen: Einige sind neu, andere veraltet, und vielen fehlen native Sicherheitskontrollen. SPSen, HMIs und Feldgeräte wurden für den zuverlässigen Betrieb in isolierten Netzwerken entwickelt und sind nun feindlichen Netzwerken ausgesetzt. Zögern Sie nicht länger zwischen der Erkennung von Risiken und dem Ergreifen von Maßnahmen. Setzen Sie Risikoinformationen in verbindliche Richtlinien für die gesamte OT-Infrastruktur um – ohne den Betrieb zu stören.
Demo anfordern
Sichern Sie Ihren Betrieb, ohne ihn zu unterbrechen
Zuverlässige Zustellung erfordert gesicherte Ausrüstung
Nur weil Energie- und Versorgungsanlagen nicht leicht zugänglich sind, heißt das noch lange nicht, dass sie vor Cyberangriffen sicher sind. Von kleinen Wasserversorgungsbezirken bis hin zu wichtigen Netzbetreibern – Cyberangriffe auf Versorgungsunternehmen haben einen historischen Höchststand erreicht.
Da die Sicherheit im Bereich der herkömmlichen IT immer besser wird, lohnen sich Angriffe auf spezielle IoT- und OT-Geräte zunehmend. Asimily hilft dabei, Maßnahmen zur Risikominimierung zu priorisieren und Probleme sofort zu erkennen, sobald sie auftreten – so sorgen Sie für mehr Sicherheit für Ihre Kunden und eine hohe Verfügbarkeit.
Umfassende Sichtbarkeit
Erfassen Sie jedes OT- und IoT-Gerät – ganz gleich, ob diese Modbus, BACnet, Profinet, SPSen, ältere Sensoren oder Geräte nutzen, die von Ihren Anbietern nicht mehr unterstützt werden. Durch die Kombination aus passiver Überwachung und – wo sinnvoll – aktivem, sicherem Scanning deckt Asimily genau das auf, was Wettbewerber übersehen. Priorisieren Sie ausnutzbare Bedrohungen, nicht nur CVSS-basiertes Rauschen. Die ATT&CK-Analyse von Asimily ordnet Schwachstellen Ihren spezifischen Geräten und Ihrer Topologie zu, sodass sich Ihre personell unterbesetzten OT-Teams auf die Bedrohungen konzentrieren können, die ihre Systeme tatsächlich lahmlegen können.
Prioritäten mit Präzision setzen
Priorisieren Sie die Schwachstellen, die derzeit am wichtigsten sind. Asimily analysiert jede Schwachstelle kontinuierlich im Kontext Ihrer tatsächlichen OT- und IoT-Geräte, der Ausnutzbarkeit, der Topologie, der Gefährdung und der betrieblichen Auswirkungen, sodass Ihr Team jederzeit weiß, welche Probleme das größte Risiko darstellen. Anstatt generischen Bewertungen oder langen Warnlisten hinterherzujagen, beheben Sie Schwachstellen in der richtigen Reihenfolge mit konkreten Anleitungen zu den sichersten und effektivsten Maßnahmen: Patches installieren, segmentieren, den Zugriff einschränken, eine kompensierende Kontrollmaßnahme anwenden oder überwachen, bis Wartungsfenster eine Behebung ermöglichen.
Gezielter Schutz
Setzen Sie die Segmentierung dort um, wo sie am wichtigsten ist. Setzen Sie priorisierte OT-Risiken in praktische Richtlinien um, die überprüft, getestet und sicher in kritischen Umgebungen angewendet werden können. Stärken Sie den Schutz für risikoreiche Geräte und Übertragungswege, während Sie gleichzeitig den Betrieb wesentlicher Systeme aufrechterhalten, damit Teams die OT-Sicherheit verbessern können, ohne Ausfallzeiten zu verursachen oder den Betrieb zu stören.
Kontinuierliche Überwachung
Cyber-Bedrohungen immer einen Schritt voraus zu sein, ist nicht verhandelbar. Angreifer wissen, dass Energie- und Versorgungsunternehmen keinen Platz für Ausfallzeiten haben. Asimily überwacht Schwachstellen und Anomalien rund um die Uhr, damit Sie sie von Ihrer Angriffsfläche fernhalten können.
Schutz der Energie- und Versorgungsbranche vor gängigen Cyberangriffen
Die häufigsten Cyberangriffe auf Versorgungsunternehmen
Entdecken Sie die schwerwiegendsten Cyberangriffe des vergangenen Jahres auf die Energie- und Versorgungsbranche und erfahren Sie, warum kritische Infrastrukturen zunehmend Ziel von Cyberangriffen sind.
WEITERLESEN
Compliance ohne Lücken
Compliance-Rahmenwerke wie NERC CIP, das NIST-Cybersicherheits-Framework und NIS2 verlangen Transparenz über die Ressourcen, Risikobewertung und die Durchsetzung von Kontrollmaßnahmen. Die Konfigurationskontrolle und die Prüfpfade von Asimily liefern den Nachweis, dass Ihre Segmentierung wie vorgesehen implementiert ist und funktioniert.

Verbringen Sie Zeit dort, wo es wichtig ist
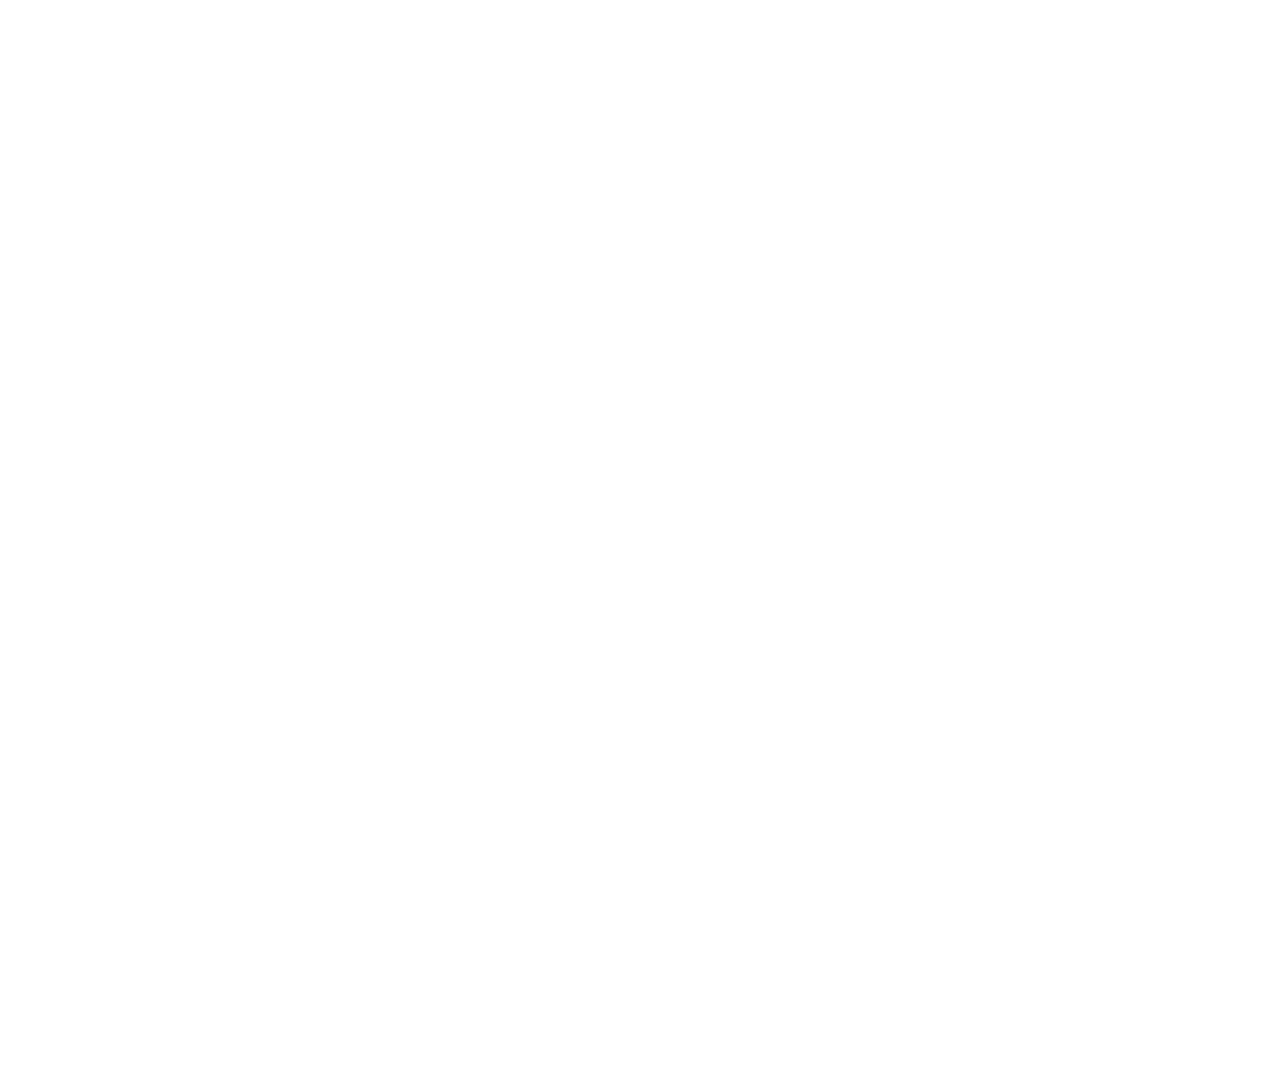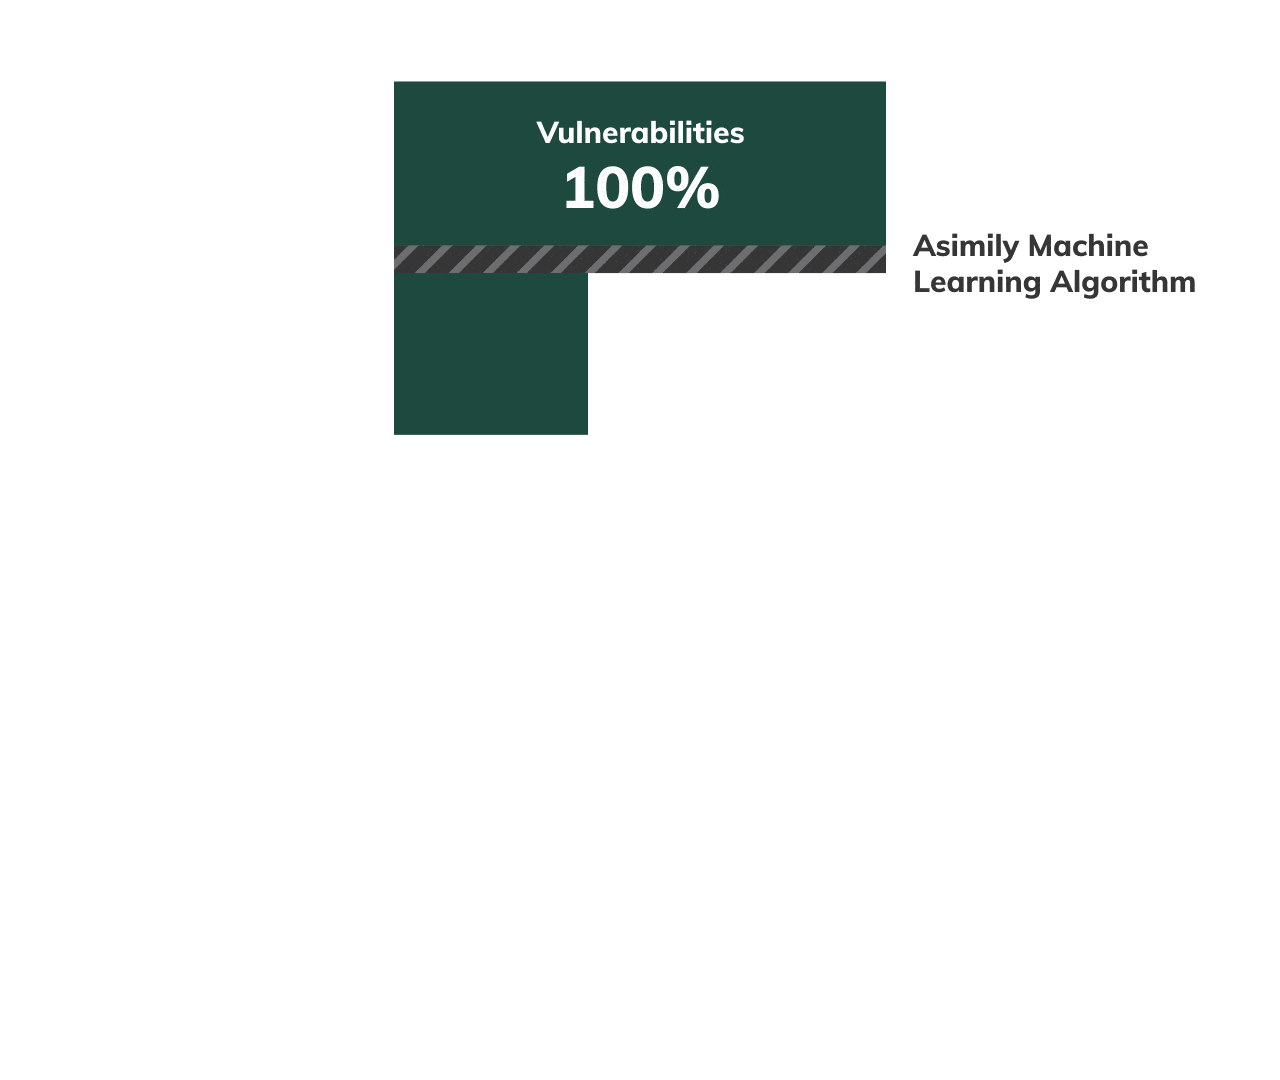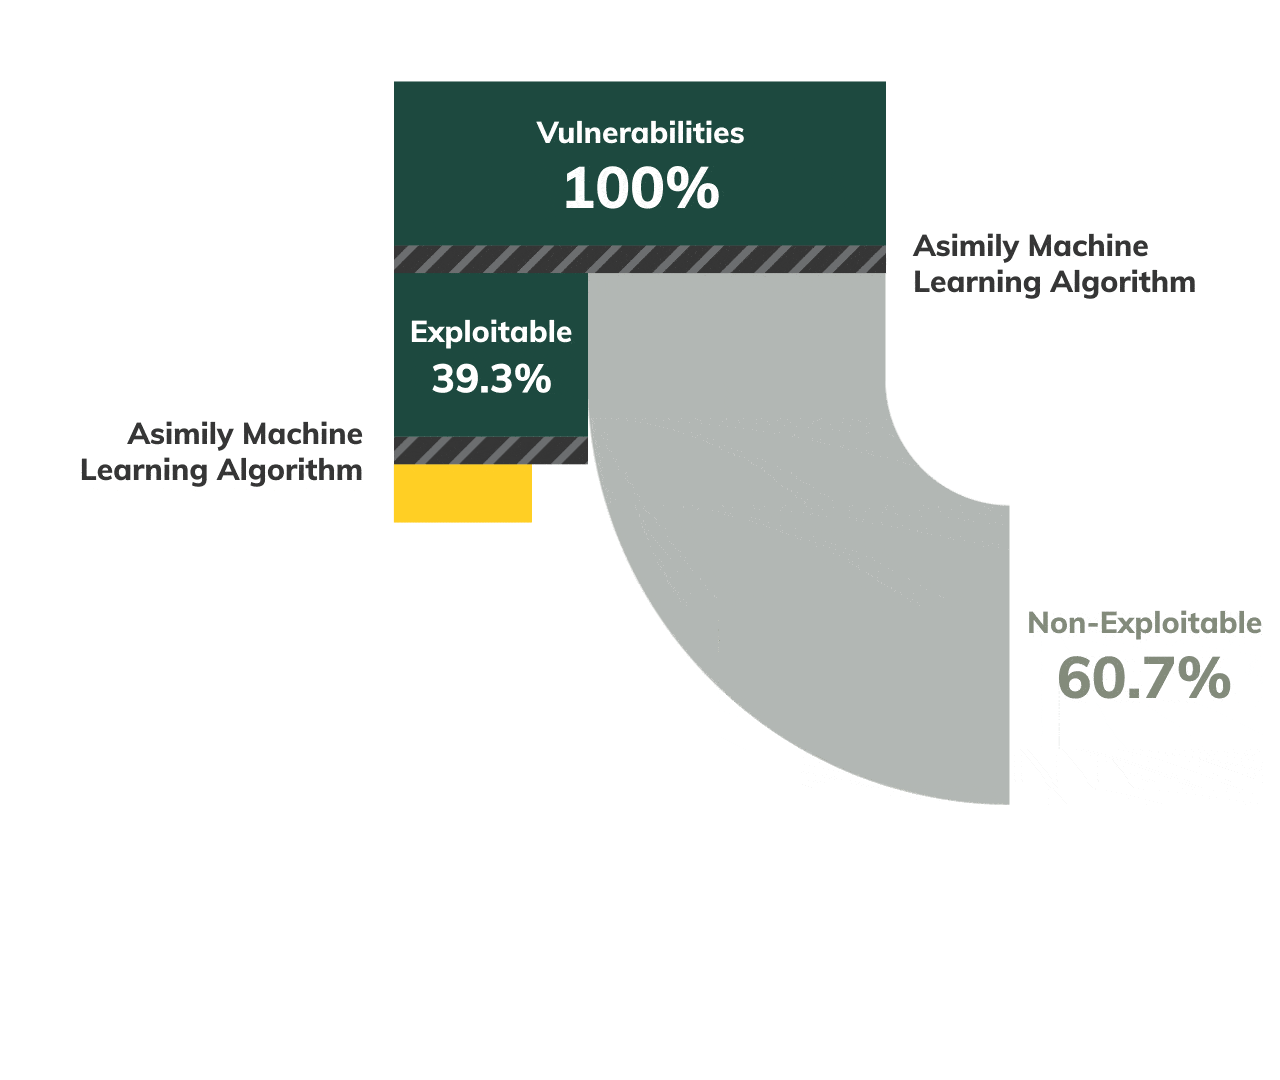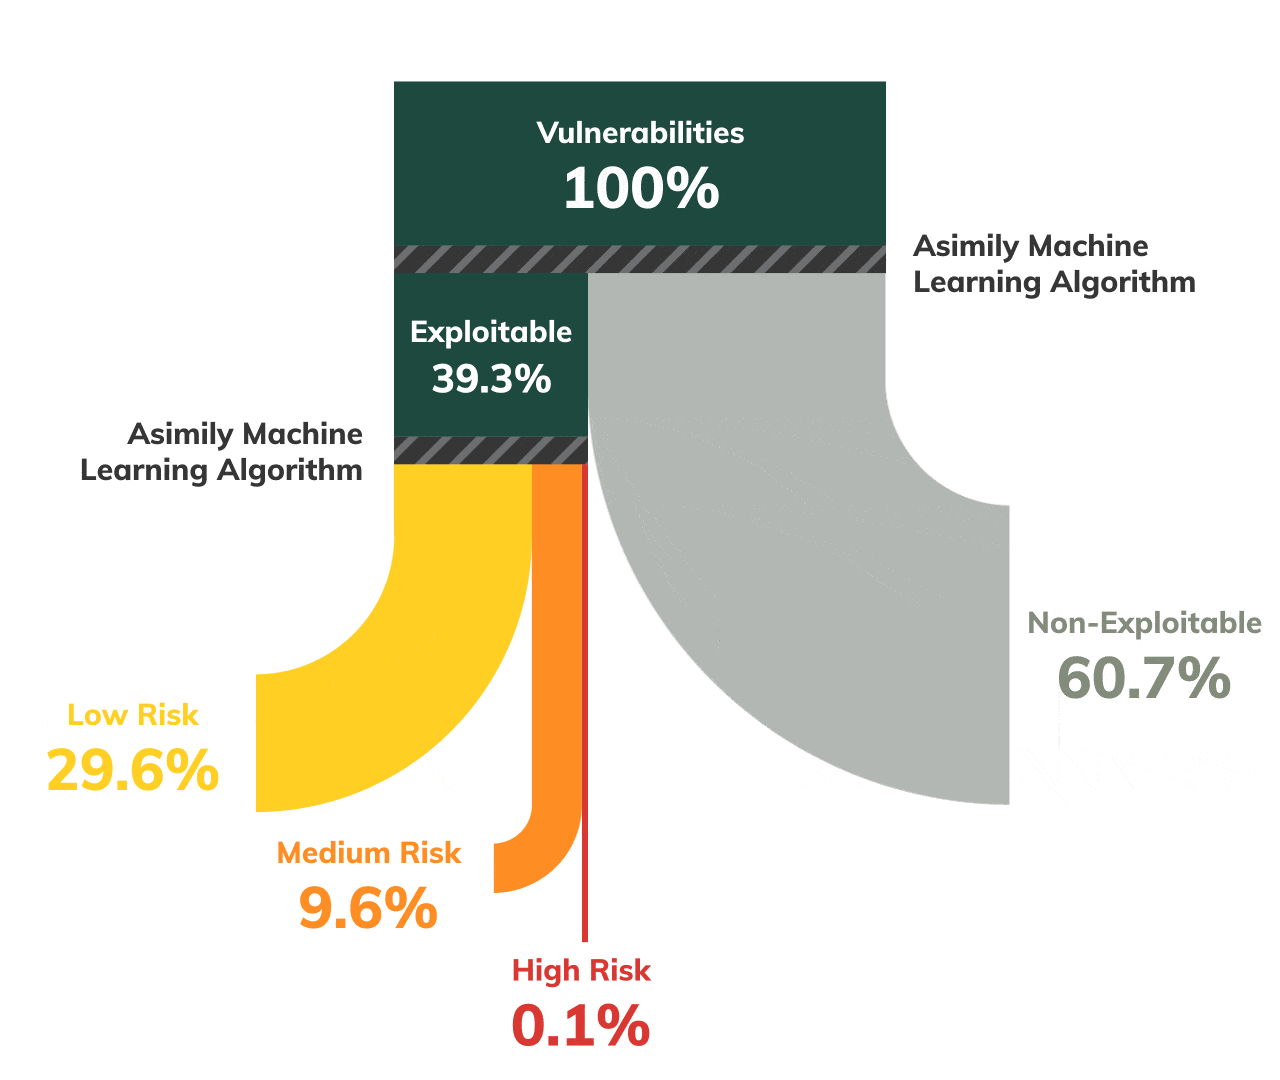
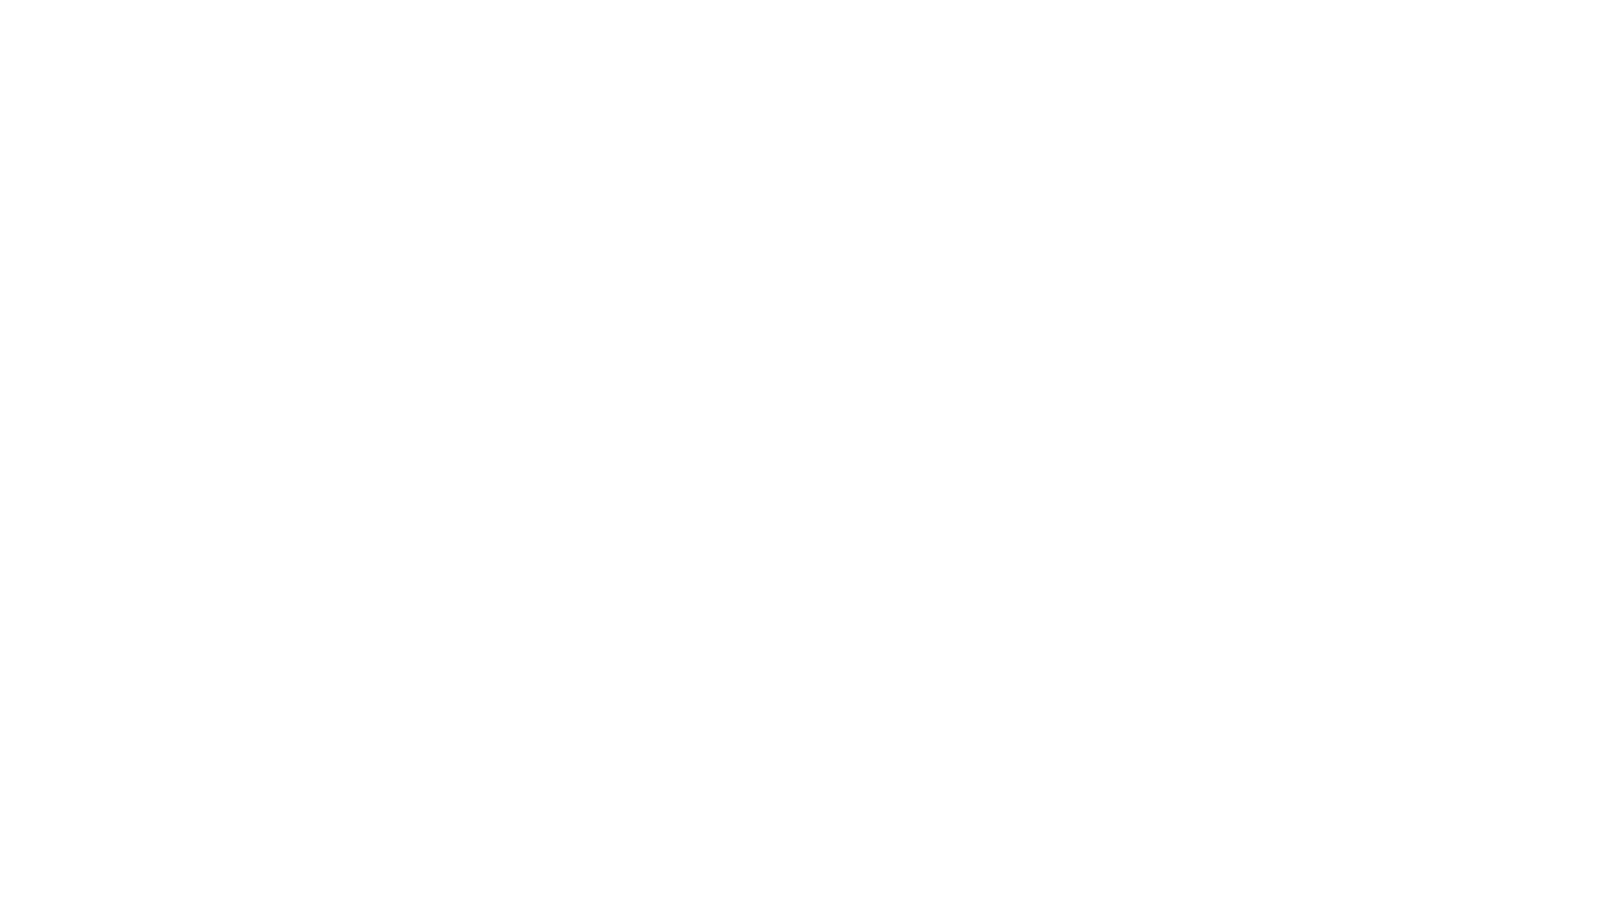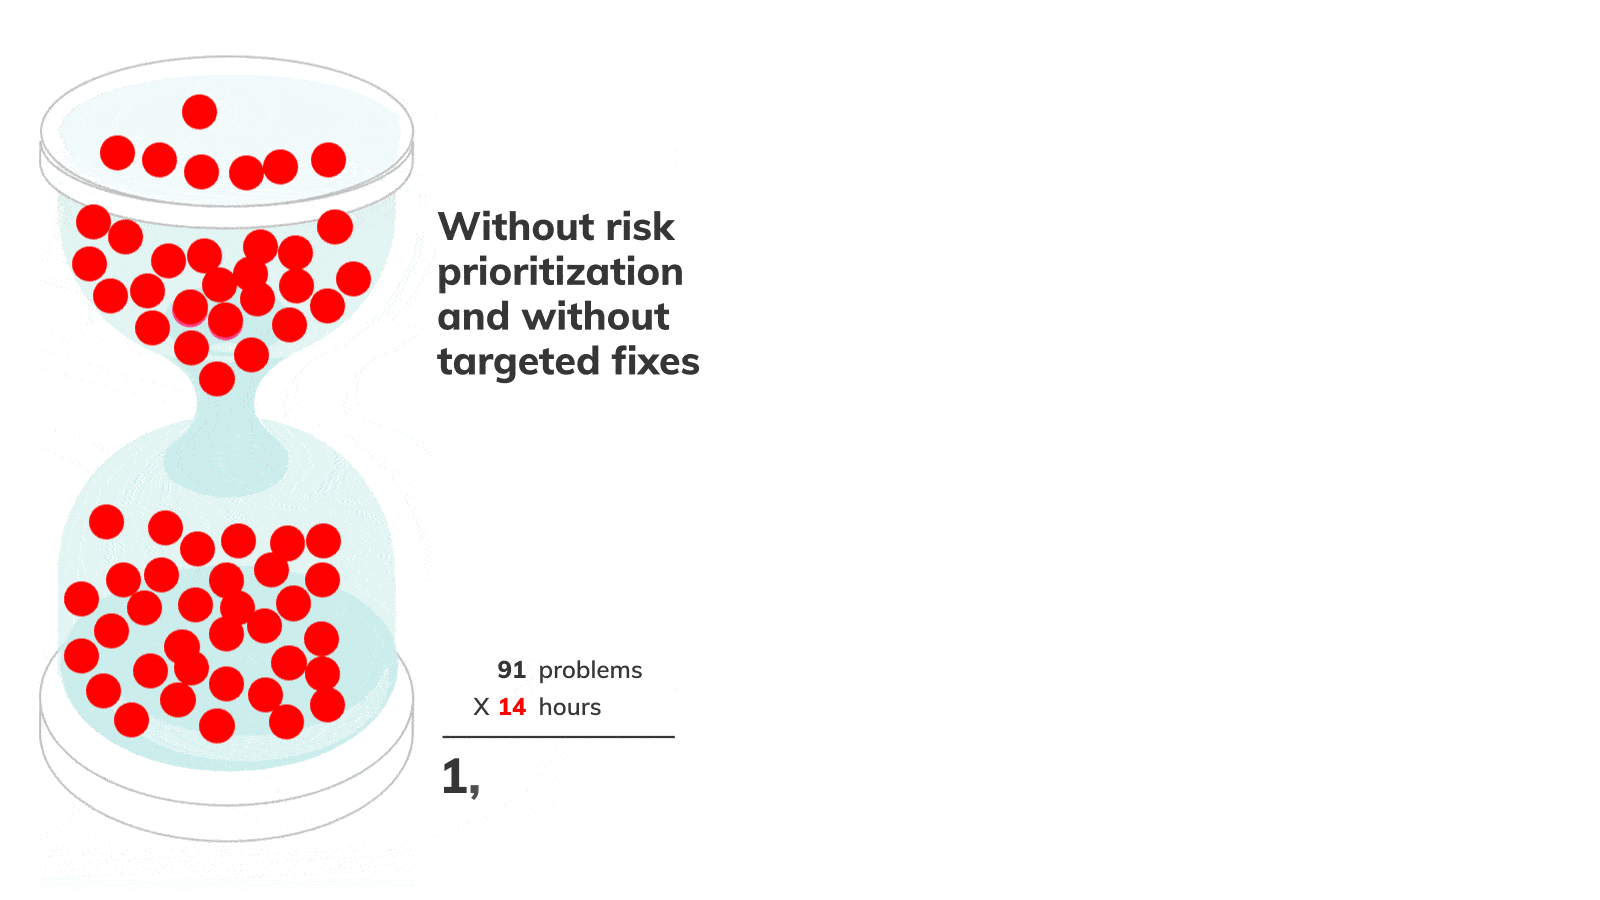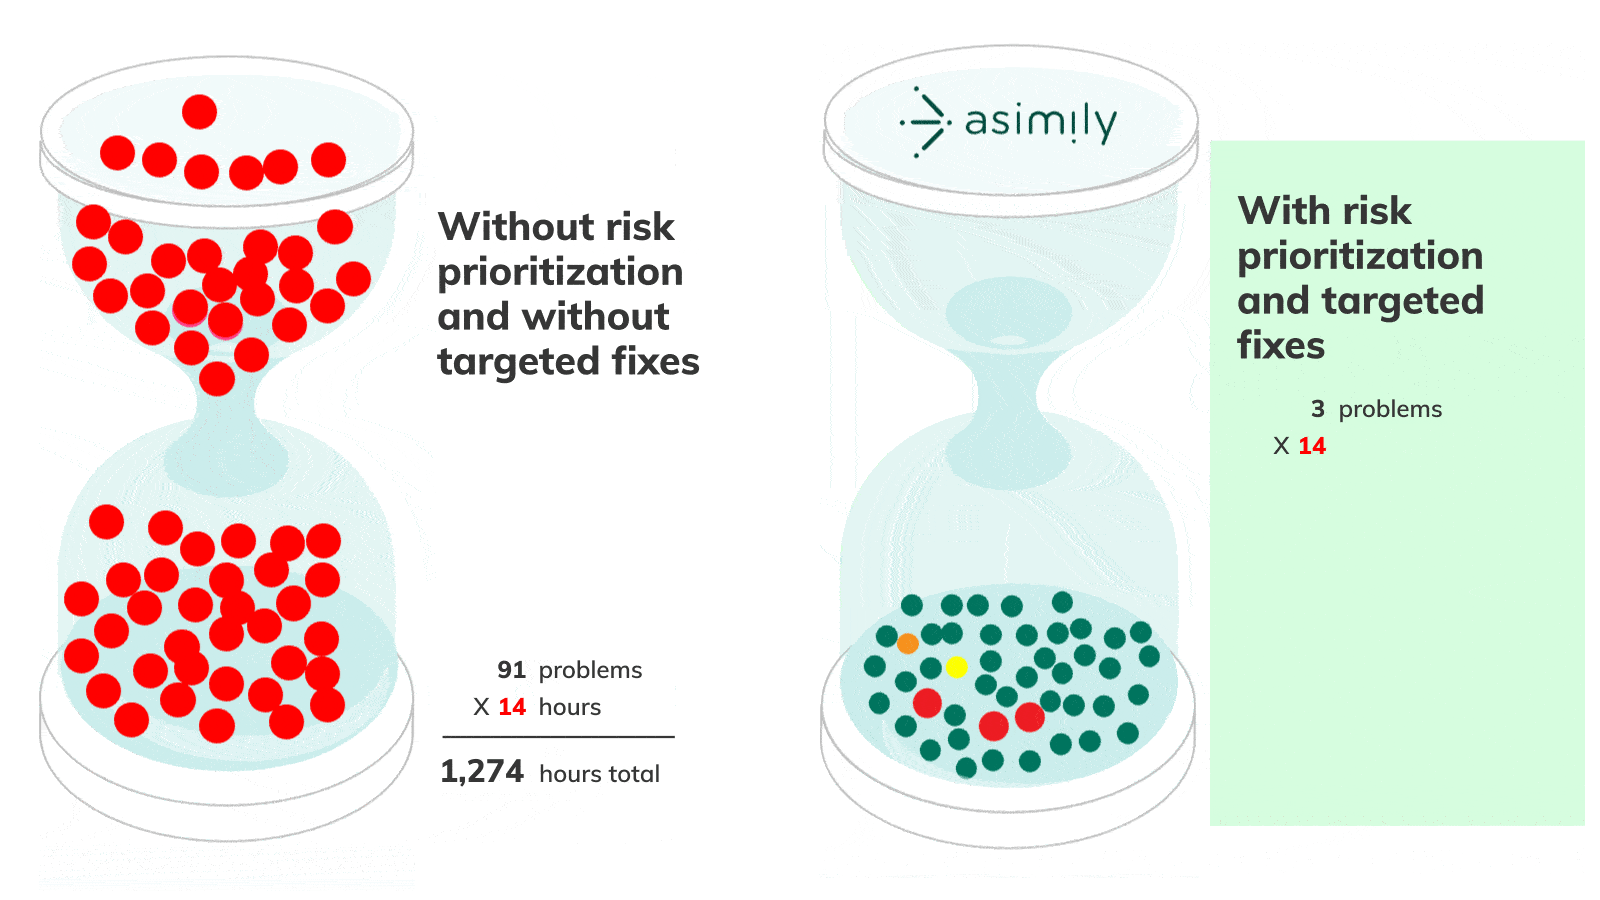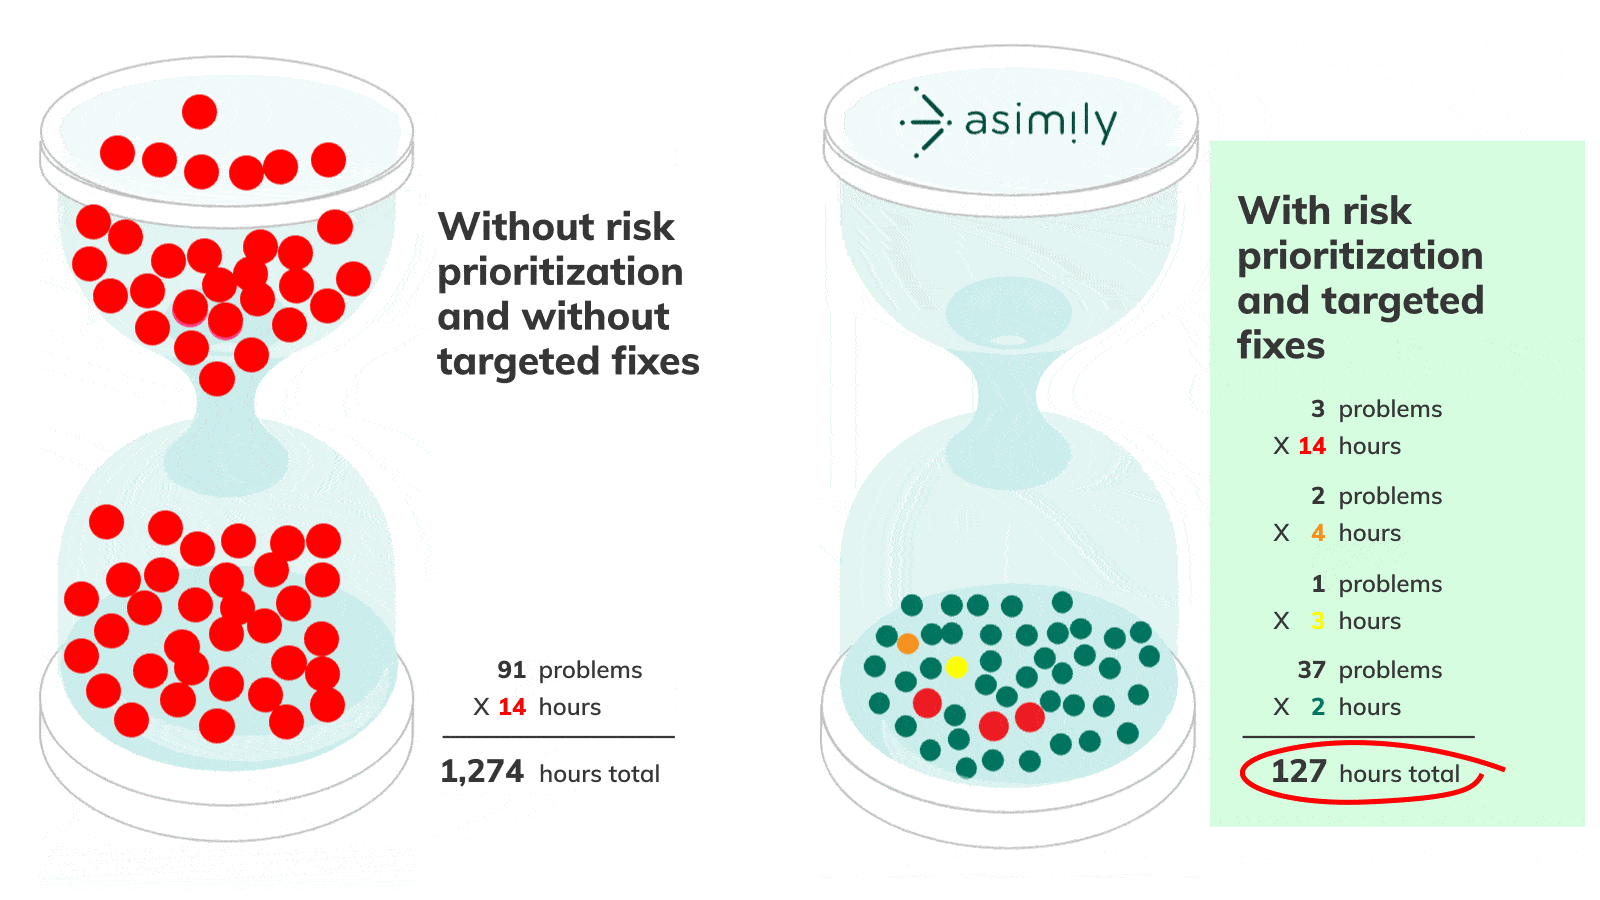
Asimily versetzt Sicherheitsteams in die Lage, sich zuerst um die risikoreichsten Probleme zu kümmern. Anstatt Ihnen lediglich eine Liste der zu behebenden Schwachstellen zu liefern, kombiniert Asimily diese Informationen mit einzigartigen Auswirkungs- und Wahrscheinlichkeitsanalysen, um eine nach Risiko geordnete Übersicht über die Geräte zu erhalten, deren Schwachstellen behoben werden können.
Optimiert für Ressourceneffizienz
Verlängern Sie die Lebensdauer Ihrer Geräte durch intelligente Segmentierung. Asimily ermittelt Sicherheitsmaßnahmen – darunter Segmentierung, Abhilfemaßnahmen auf Netzwerkebene und kompensierende Kontrollen –, die ältere Geräte schützen, anstatt deren vorzeitige Außerbetriebnahme zu erzwingen.
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.