Die Herausforderung dieser Bank lag im Bereich des Gebäudemanagements (OT) und einer wachsenden Flotte von IoT-Geräten im Unternehmensbereich. Die Bank musste diese Geräte proaktiv absichern, doch die von ihr evaluierten Anbieter boten zwar Transparenz, jedoch keine Möglichkeit, IoT-Risiken aktiv durch Patches zu beheben oder zu mindern. Sie setzte Asimily ein, um vollständige Transparenz zu erreichen, und nutzte dabei IoT-API-Abfragen, die bessere Gerätedaten lieferten als die passive Überwachung allein. Mithilfe von Asimilys „IoT Patching“ konnten Schwachstellen direkt auf den unterstützten Gerätetypen behoben werden – eine Funktion, durch die sich Asimily von der Konkurrenz abhob. Die Ergebnisse der Implementierung führten dazu, dass Asimily mehreren anderen Banken in der Region empfohlen und dort in Pilotprojekten getestet wurde.
Die Infrastruktur für Finanzdienstleistungen schützen, ohne sie zu beeinträchtigen
IoT- und OT-Sicherheit für Finanzdienstleistungen
Finanzinstitute betreiben Zahlungsterminals, Kartenlesegeräte, HLK-Steuerungen und Gebäudezugangssysteme neben moderner IT, häufig in gemeinsam genutzten Netzwerken. Asimily führt Sie von einem unübersichtlichen Gerätebestand zu einem durchgesetzten, überprüfbaren Schutz für Zahlungssysteme, Filialinfrastruktur und Rechenzentren.
Demo anfordern
Schützen Sie Ihre gesamte Angriffsfläche, nicht nur die IT
Ältere Filialgeräte teilen sich Netzwerke mit moderner IT, und Vorschriften wie PCI-DSS, SOX und GLBA erfordern vollständige Transparenz und dokumentierte Nachweise über die Kontrollmaßnahmen. Die meisten Institute können eine Geräteliste vorlegen. Weitaus weniger können einem Prüfer jedoch aufzeigen, welche Kontrollmaßnahmen auf welchen Geräten durchgesetzt werden – und genau diese Durchsetzung steht bei Audits zunehmend im Mittelpunkt. Asimily schließt die Lücke zwischen fragmentierter Transparenz und durchgesetztem Schutz. Ihr bestehendes NAC bleibt der Durchsetzungspunkt. Asimily liefert den Gerätekontext, die Risikopriorisierung, die Richtlinienerstellung, die Simulation, die Anwendung und die laufende Wartung, wodurch ein eingesetztes NAC zu einer operativen Segmentierung über IoT, OT und IT hinweg wird.
Demo anfordern
Mit effizientem Schutz den Angreifern einen Schritt voraus sein
Sicherheitsteams in der Finanzbranche werden mit Warnmeldungen überhäuft. Was sie brauchen, ist ein fundierter Ansatz, um zu entscheiden, welche Sicherheitsrisiken tatsächlich die Finanzabwicklung und den Kundenzugang gefährden, sowie eine sichere Methode, diese Entscheidung nach ihrer Festlegung umzusetzen. Asimily bietet beides in einer umfassenden Plattform für das Risikomanagement.
Vollständige Transparenz über die gesamte Finanzdienstleistungsinfrastruktur hinweg
Kartenlesegeräte, Geldautomaten, Zahlungsgateways, Türsteuerungen, Umgebungssensoren und HLK-Systeme werden in einem einzigen, verbindlichen Bestandsverzeichnis erfasst. Die Erfassung erfolgt agentenlos und kann sicher in der Produktionsumgebung durchgeführt werden, sodass sowohl ältere Filialgeräte als auch neuere IoT-Geräte ohne Wartungsfenster oder Änderungsauftrag erfasst werden können.
Risiken im Kontext verstehen
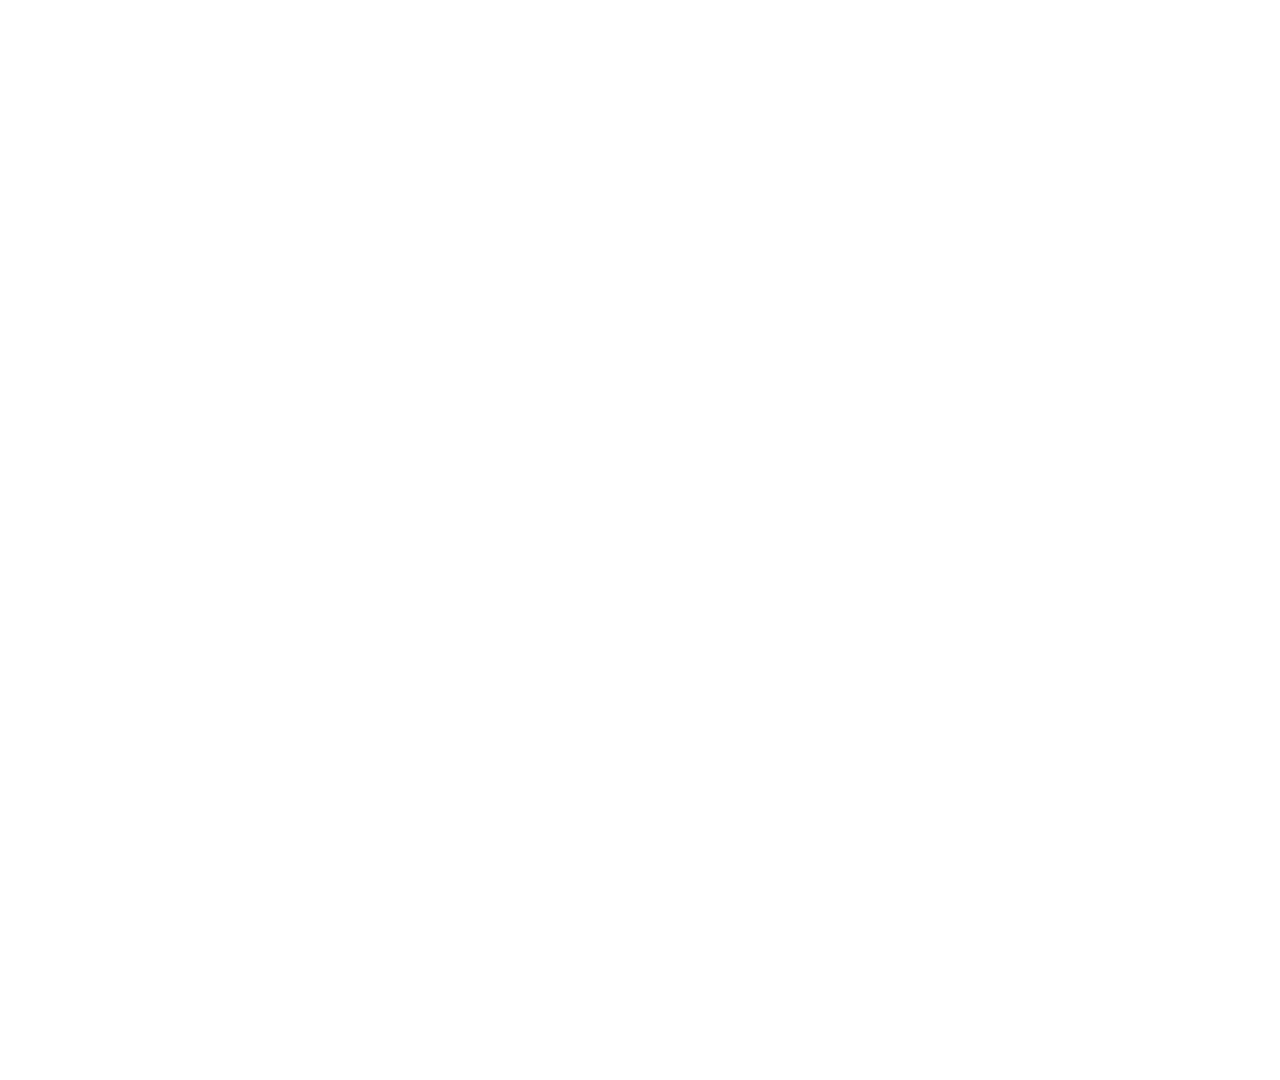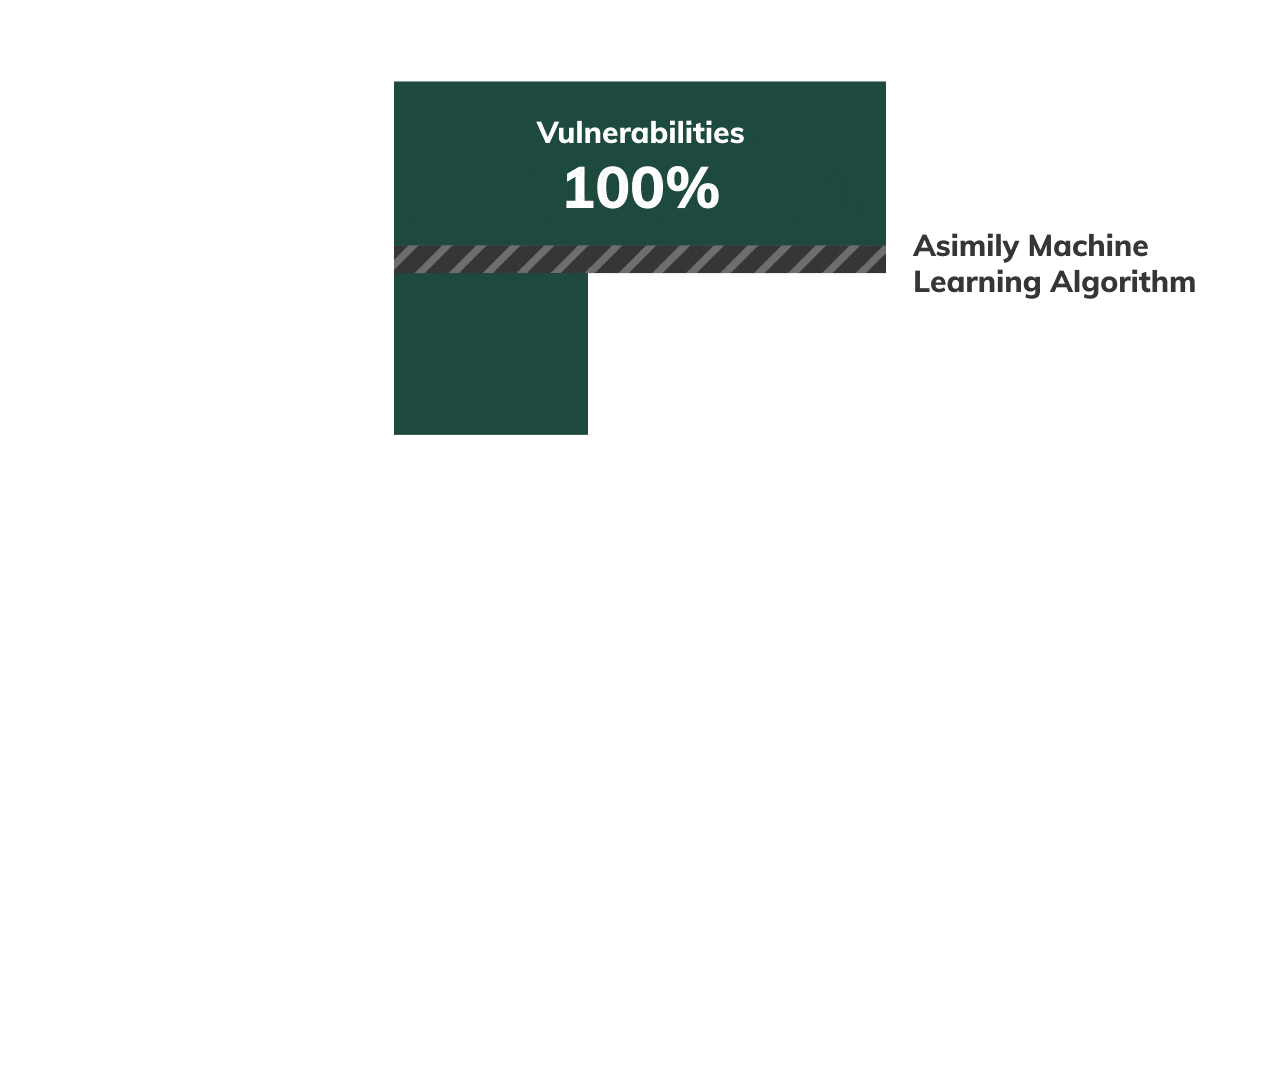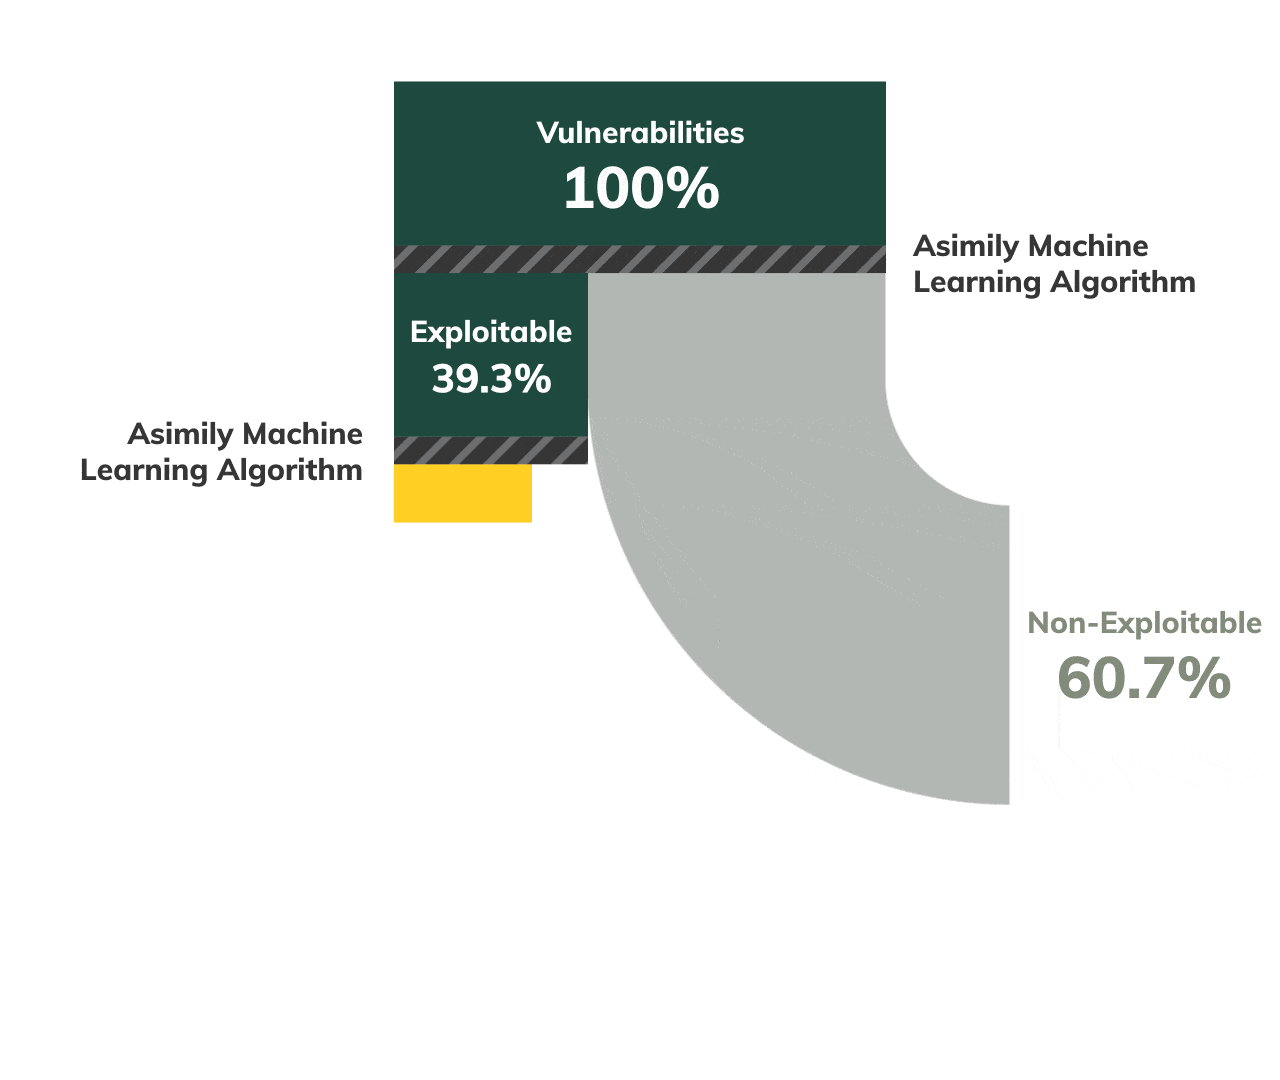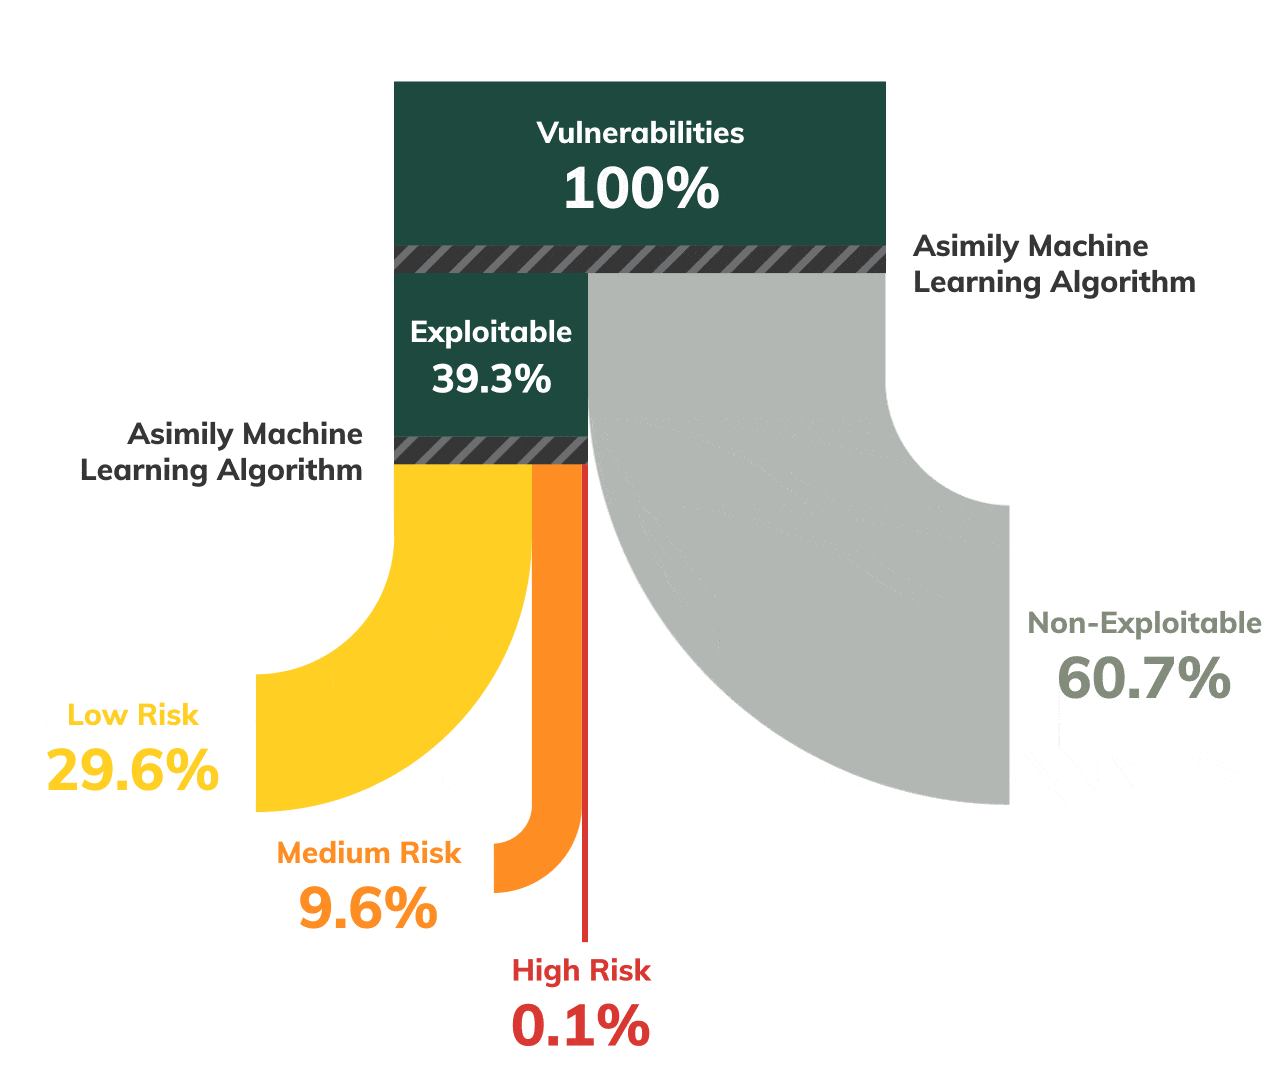
Nicht jede CVE stellt eine Bedrohung für eine ordnungsgemäß konfigurierte Finanzinfrastruktur dar. Die ATT&CK-Analyse von Asimily ordnet Schwachstellen Ihren spezifischen Systemen und Ihrer Netzwerktopologie zu, um festzustellen, welche Schwachstellen in Ihrer Umgebung tatsächlich ausnutzbar sind. So können sich Ihre Teams auf die Schwachstellen konzentrieren, die Transaktionen oder den Kundenzugang beeinträchtigen könnten, anstatt sich mit Tausenden von CVSS-Warnmeldungen zu befassen, die keine Auswirkungen haben.
Änderungen vor der Bereitstellung überprüfen
Ausfallzeiten im Finanzsystem werden in Tausend Dollar pro Minute gemessen, was keinen Spielraum für Spekulationen lässt. Mit der Richtlinien-Simulation wird eine vorgeschlagene Richtlinie anhand des tatsächlichen Datenverkehrs getestet und genau angezeigt, welche Systeme und Geräte davon betroffen wären, bevor die Richtlinie umgesetzt wird.
Segmentierung, die immer auf dem neuesten Stand bleibt
Die Infrastruktur steht nicht still. Es kommen neue Terminals hinzu, Systeme werden außer Betrieb genommen, und die Topologien ändern sich zwischen den Überprüfungen. Die kontinuierliche Segmentierung überprüft, ob die Richtlinien noch mit dem aktuellen Zustand des Netzwerks übereinstimmen, und passt sich entsprechend an, sodass die Durchsetzung zwischen den Überprüfungen nicht veraltet.
Richtlinien im nativen Format Ihres NAC
Die meisten Banken verfügen über eine leistungsfähige NAC- und Firewall-Infrastruktur, die jedoch nie für die Segmentierung genutzt wurde. Segmentation Orchestration generiert Richtlinien im nativen Format von Cisco ISE, Aruba ClearPass oder Arista, simuliert deren Wirkung anhand des Live-Datenverkehrs, wendet sie an und passt sie an, wenn sich das Netzwerk verändert.

Ereignisreaktion in Echtzeit
Tritt ein Vorfall auf, kann auf jedem Gerät in Echtzeit eine native Paketerfassung ausgelöst werden. Die Ermittler erhalten so die erforderlichen Daten zum Datenverkehr, um den Umfang des Vorfalls einzugrenzen und festzustellen, welche Ziele erreicht wurden. Dies verkürzt die Ermittlungsdauer und begrenzt die Auswirkungen des Vorfalls.
Sicherheit für Finanzinstitute, Parteien und Daten
Verbringen Sie Zeit dort, wo es wichtig ist
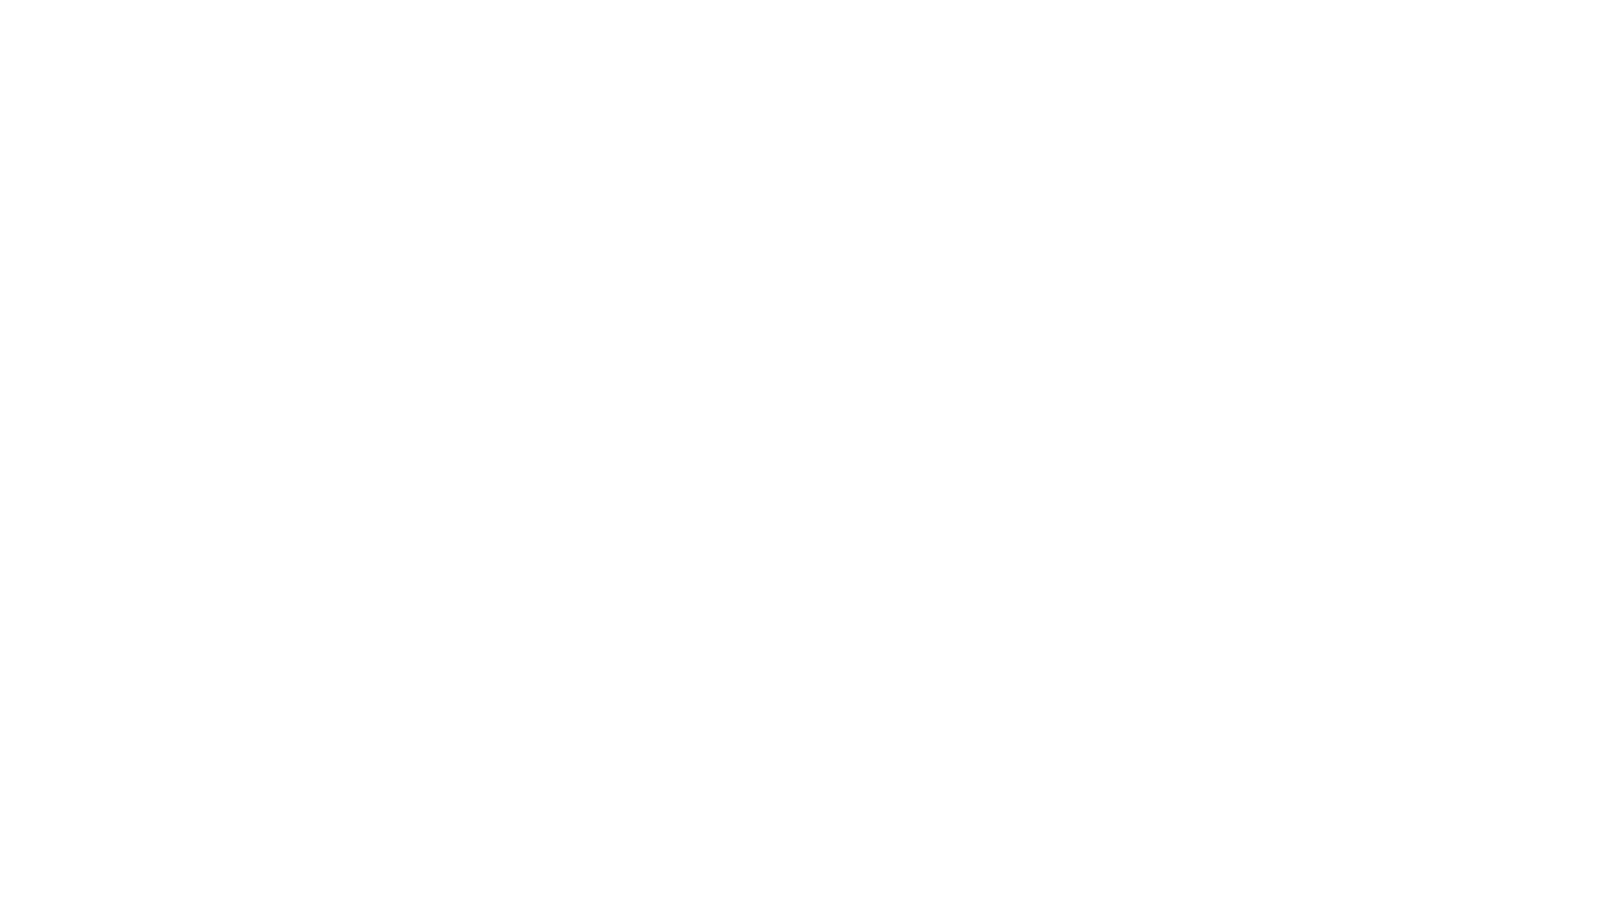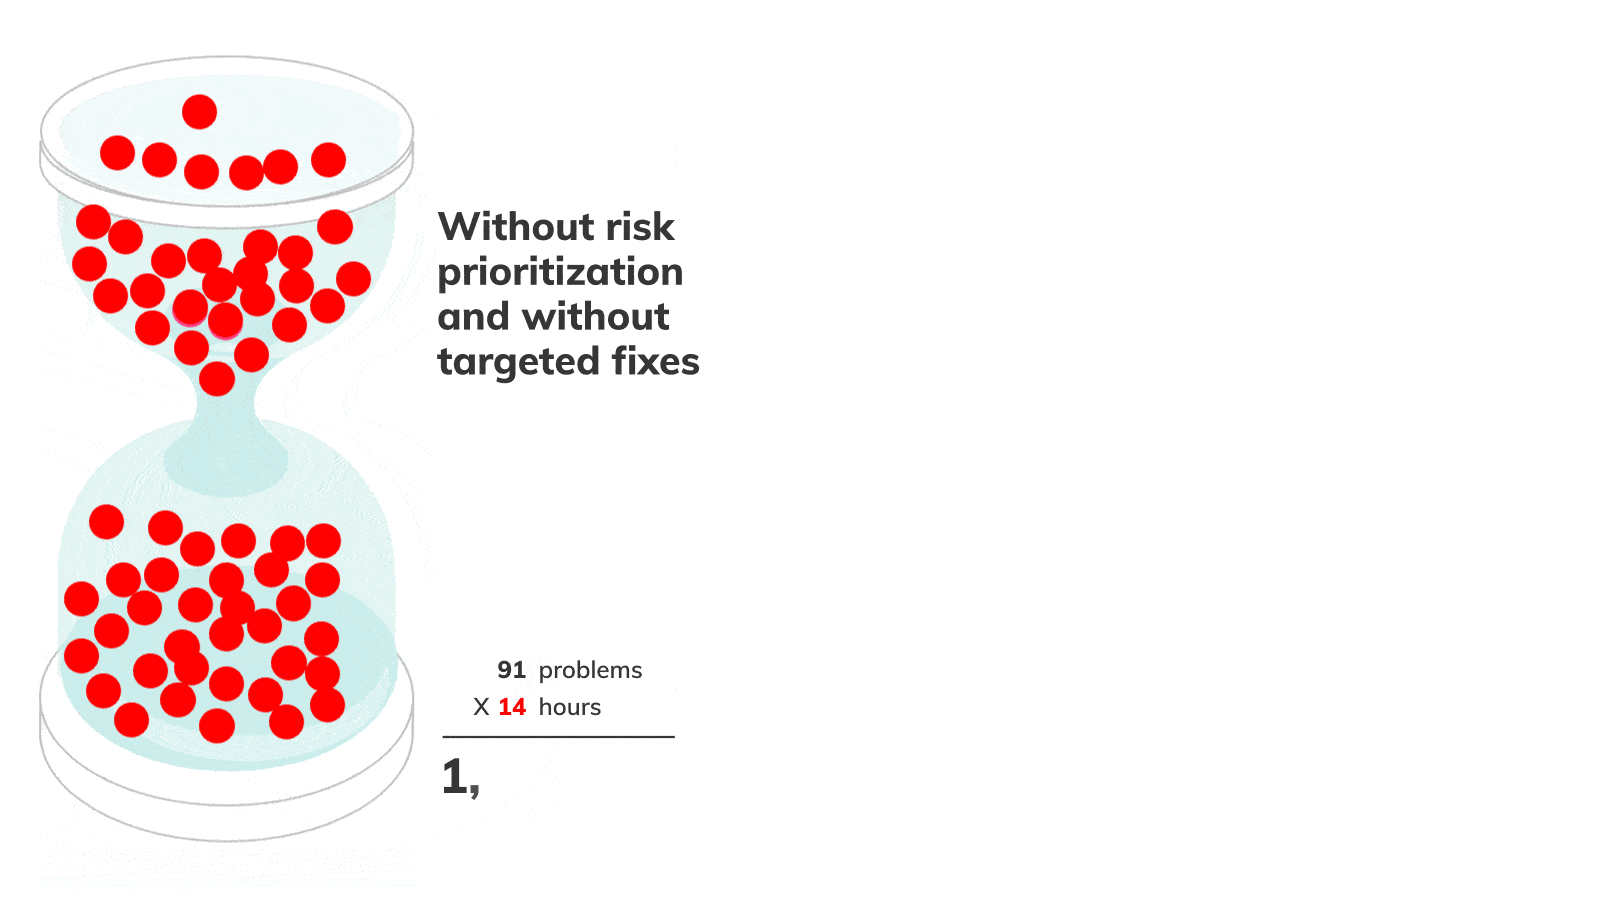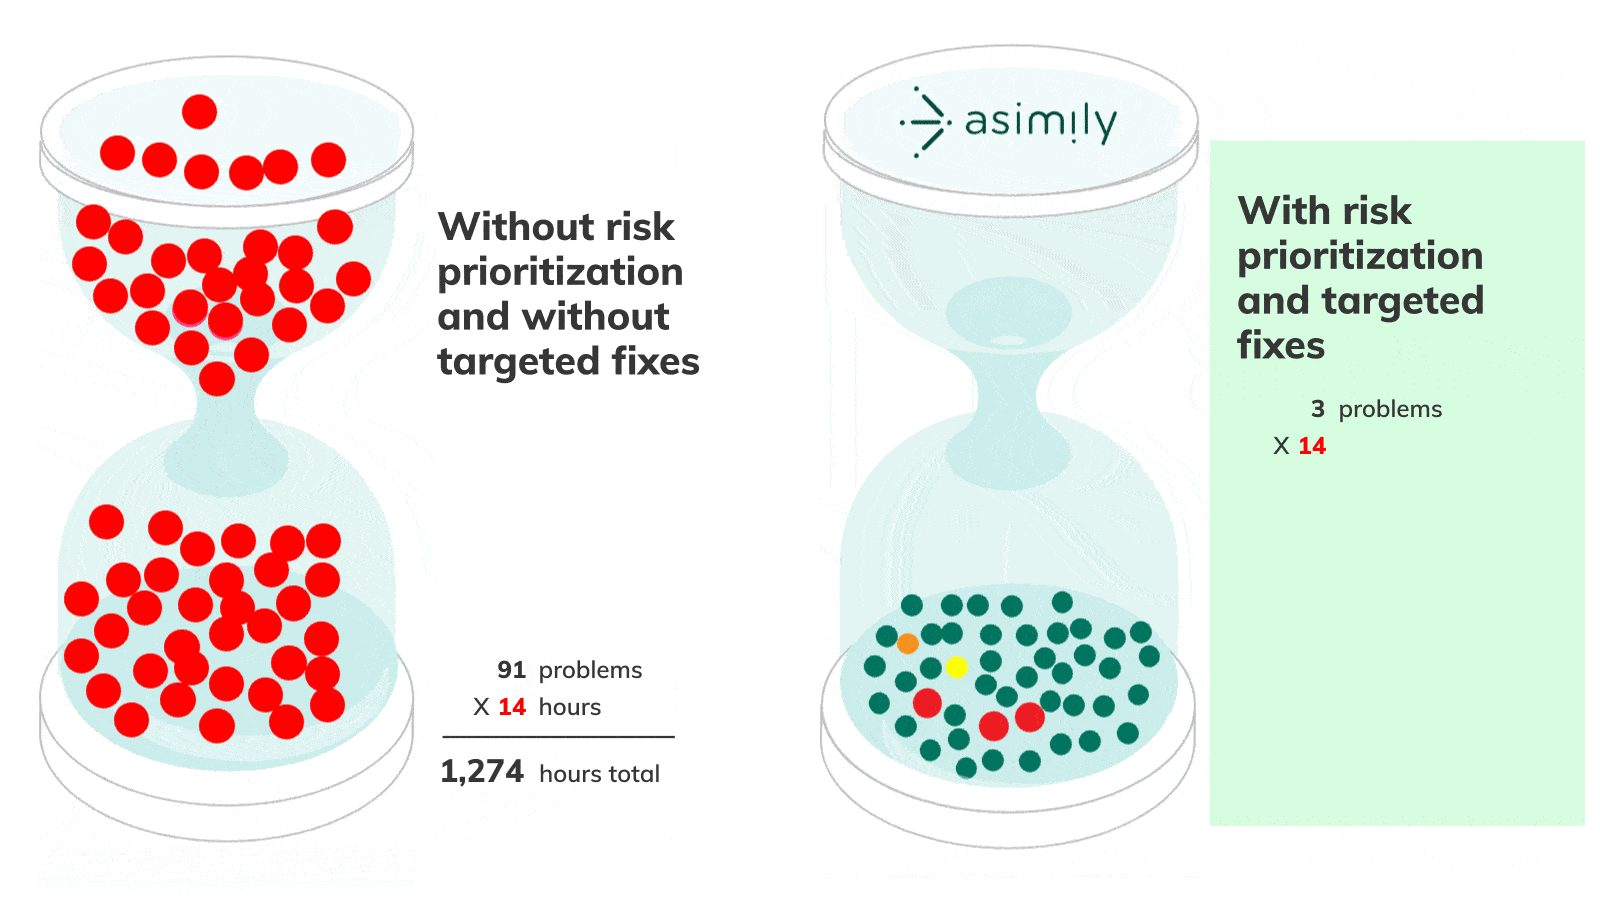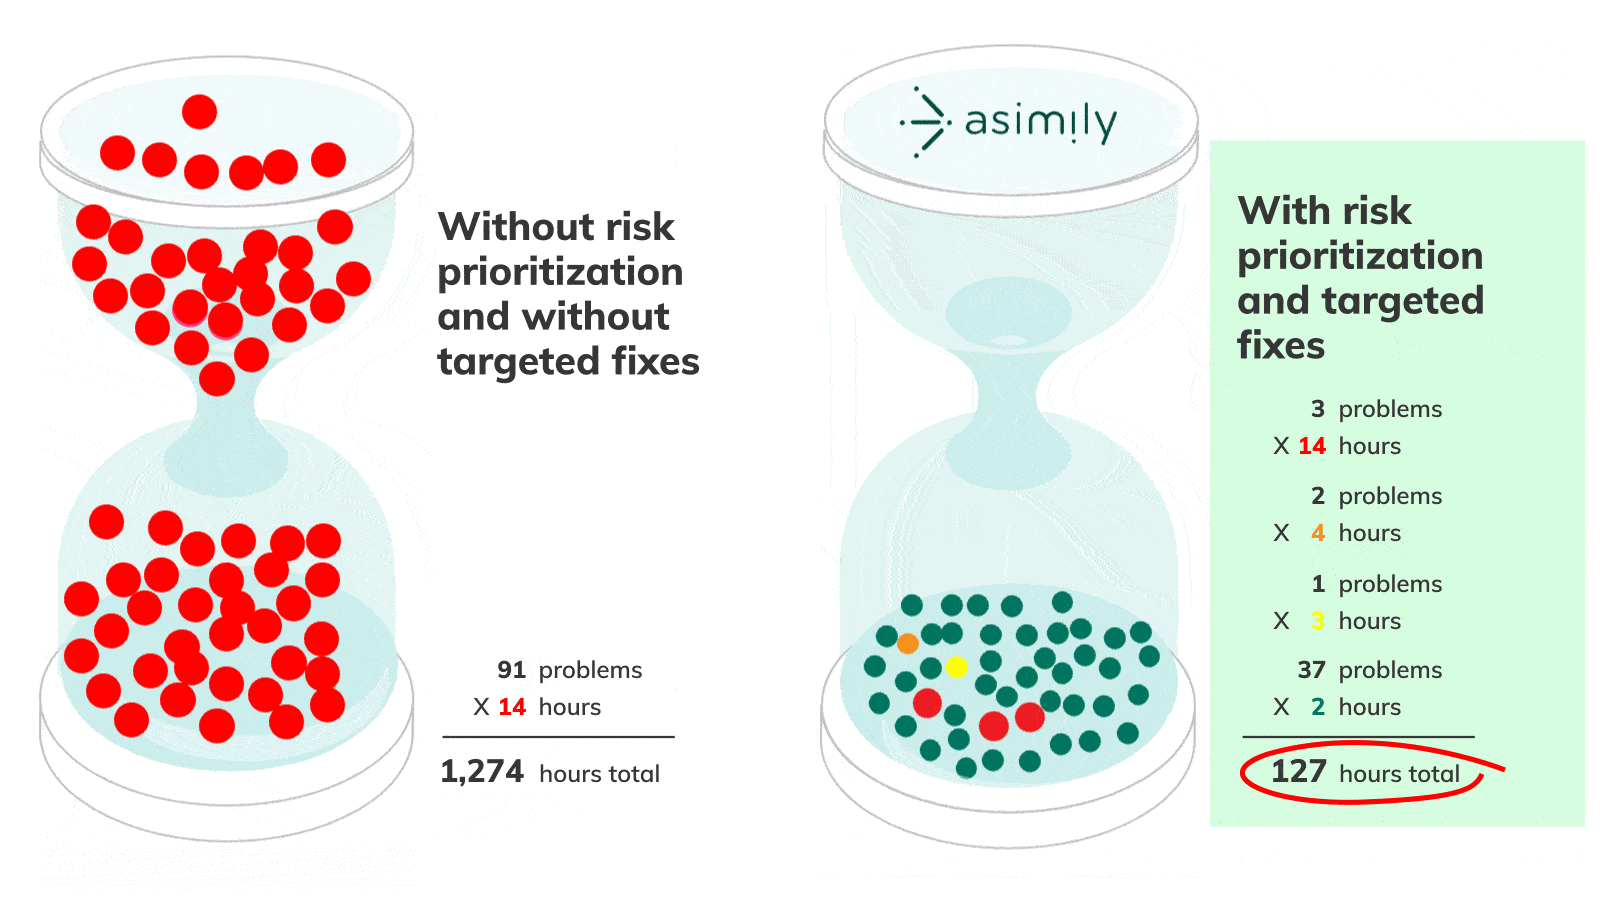
Sicherheitsteams verschwenden Wochen damit, Warnmeldungen zu sichten, die kein echtes Risiko für den Betrieb darstellen. Asimily konzentriert sich hingegen auf die Schwachstellen, die in Ihrer spezifischen Infrastruktur ausgenutzt werden können, sodass die Teams echte Sicherheitslücken schließen, anstatt nur um der Arbeit willen eine Warteschlange abzuarbeiten.
Compliance ohne Lücken
PCI-DSS-Audits erfordern den Nachweis, dass das Zahlungssystem geschützt ist: Bestandsaufnahme der Geräte, Priorisierung von Schwachstellen und durchgesetzte Segmentierung. Asimily erstellt einen Prüfpfad, der alle drei Aspekte dokumentiert, sowie eine Aufzeichnung der Wirksamkeit der Durchsetzungsmaßnahmen, die für Überprüfungen durch den Vorstand und behördliche Anfragen geeignet ist.

Sicherheit ohne operatives Risiko
Die Betriebsteams haben ein faktisches Vetorecht bei allem, was die Verfügbarkeit der Transaktionen gefährden könnte – und das zu Recht. Asimily zeigt die genauen Auswirkungen einer Richtlinie auf den Datenverkehr anhand von Beobachtungsdaten, noch bevor diese in die Produktion gelangen. Dadurch wird die Debatte über die Segmentierung zu einer Überprüfung der Fakten.
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.


