Dieser Auftragnehmer der US-Bundesregierung hatte mit veralteten High-End-Geräten und OT-Geräten zu kämpfen, die zu empfindlich waren, um aktiv gescannt oder mit Patches versehen zu werden. Wettbewerber lieferten lediglich theoretische Schwachstellenlisten, die für den Betrieb des Unternehmens jedoch nutzlos waren. Das Unternehmen setzte Asimily ein, um sein Netzwerk unterbrechungsfrei zu kartieren und mithilfe der ATT&CK-Analyse über einfache CVSS-Werte hinauszugehen. Durch die Einbeziehung benutzerdefinierter Auswirkungsfaktoren wie Sicherheit und Ausfallzeiten erstellte das Sicherheitsteam Zero-Trust-Mikrosegmentierungsrichtlinien und präzise Zugriffskontrolllisten (ACLs), um nicht patchbare Ressourcen zu isolieren, ohne die veralteten Systeme komplett austauschen zu müssen.
Erstklassige Sicherheit ohne Betriebsausfälle
IoT- und OT-Sicherheit für Behörden
Behörden betreiben kritische Infrastrukturen, Betriebszentralen und Netzwerke mit Tausenden von Altgeräten, von denen viele aus einer Zeit stammen, als es noch keine modernen Sicherheitsfunktionen gab. Asimily hilft Ihnen dabei, von einer unvollständigen Gerätebestandsaufnahme zu durchgesetzten, überprüfbaren Richtlinien in allen Betriebsnetzwerken und Einrichtungen zu gelangen.
Demo anfordern
Bedrohungen für Regierungsnetzwerke gehen gleichermaßen von Nationalstaaten, terroristischen Akteuren und opportunistischen Kriminellen aus. Vorschriften wie die des NIST, CISA-Richtlinien und FISMA verlangen eine vollständige Bestandsaufnahme, eine Priorisierung der Bedrohungen und die Durchsetzung von Richtlinien, während die zuständigen operativen Teams über zu wenige Ressourcen verfügen und Veränderungen gegenüber zu Recht zurückhaltend sind. Die „Proactive Cyber Asset Defense Platform“ von Asimily schließt die Lücke zwischen den Anforderungen der Richtlinien und der tatsächlichen Umsetzung. Ihr bestehendes NAC bleibt der Durchsetzungspunkt. Asimily liefert den Gerätekontext, die Risikopriorisierung, die Richtlinienerstellung, die Simulation, die Anwendung und die laufende Wartung, wodurch ein bereits eingesetztes NAC zu einer operativen Segmentierung über IoT, OT und IT hinweg wird, ohne geschäftskritische Systeme zu stören.
Demo anfordern
Entwickelt für Teams, die sich Ausfallzeiten nicht leisten können
Der zuverlässige Partner für Behörden
Nur wenige Umgebungen sind so vielfältig wie der öffentliche Sektor: Smart Cities, große Geräteflotten, weitläufige Gebiete und Verpflichtungen wie öffentliche Sicherheit und die Verfügbarkeit offener Daten. Asimily ist genau auf diese Vielfalt ausgelegt und vereint IoT-, OT- und IT-Geräte auf einer einzigen Plattform.
Alle Geräte in allen Betriebsnetzwerken erkennen
Behördennetzwerke erstrecken sich über verschiedene Zuständigkeitsbereiche, Sicherheitsstufen und Einsatzgebiete hinweg. Asimily ermittelt Altsysteme, IoT-Geräte und moderne Ausrüstung, die von einzelnen Anlagenmanagementsystemen übersehen werden, und nutzt dabei passive Überwachung sowie – wo erforderlich – aktives, sicheres Scannen, sodass eine lückenlose Bestandsaufnahme ohne Wartungsfenster möglich ist.
Priorisieren Sie ausnutzbare Bedrohungen, nicht den Rauschen
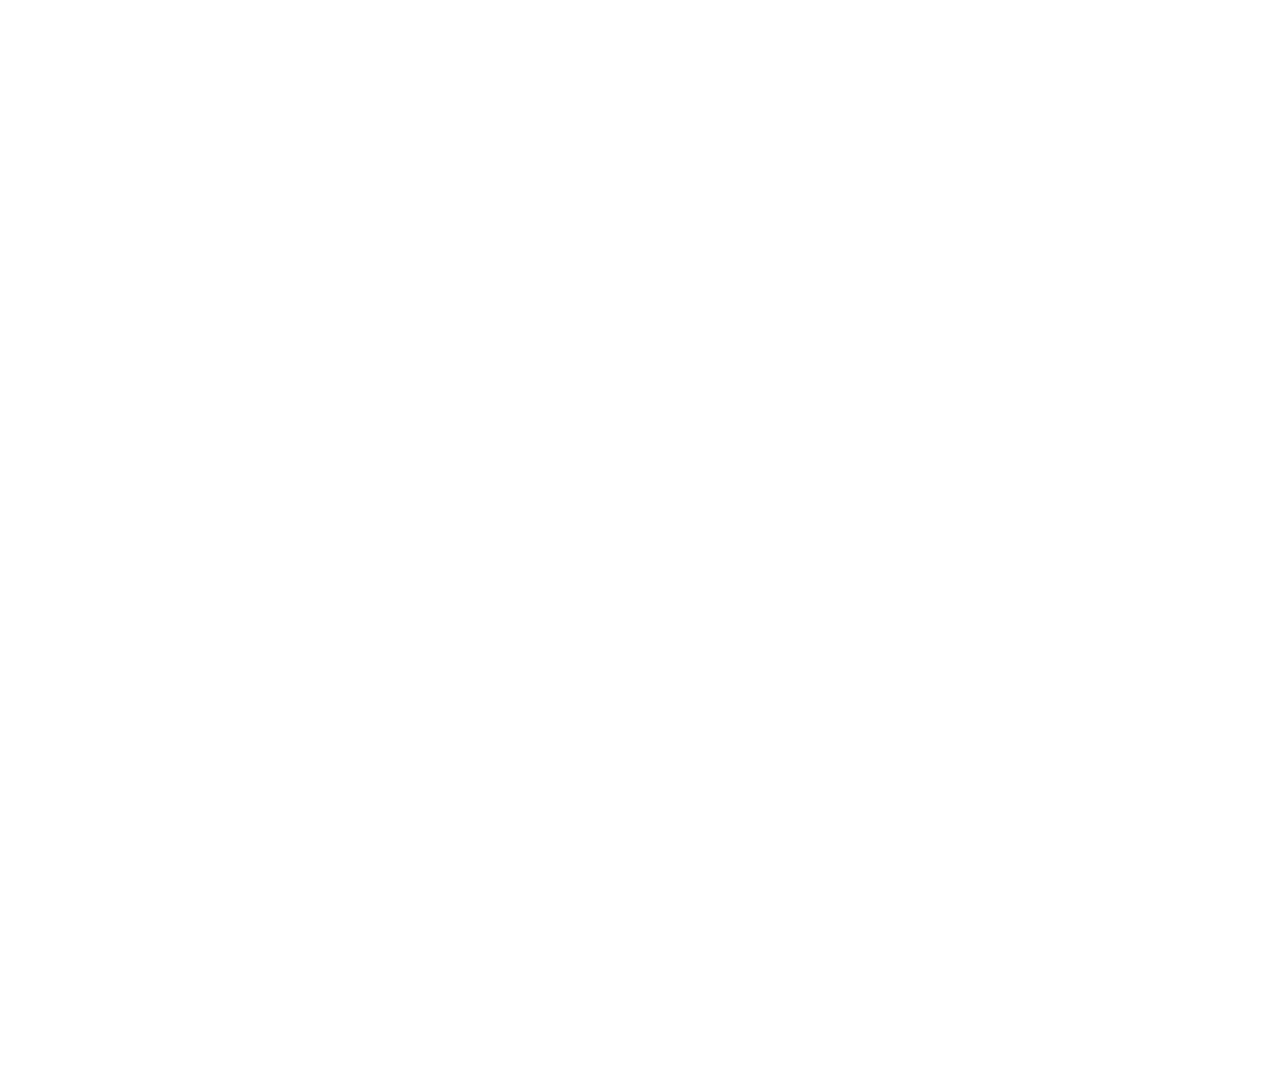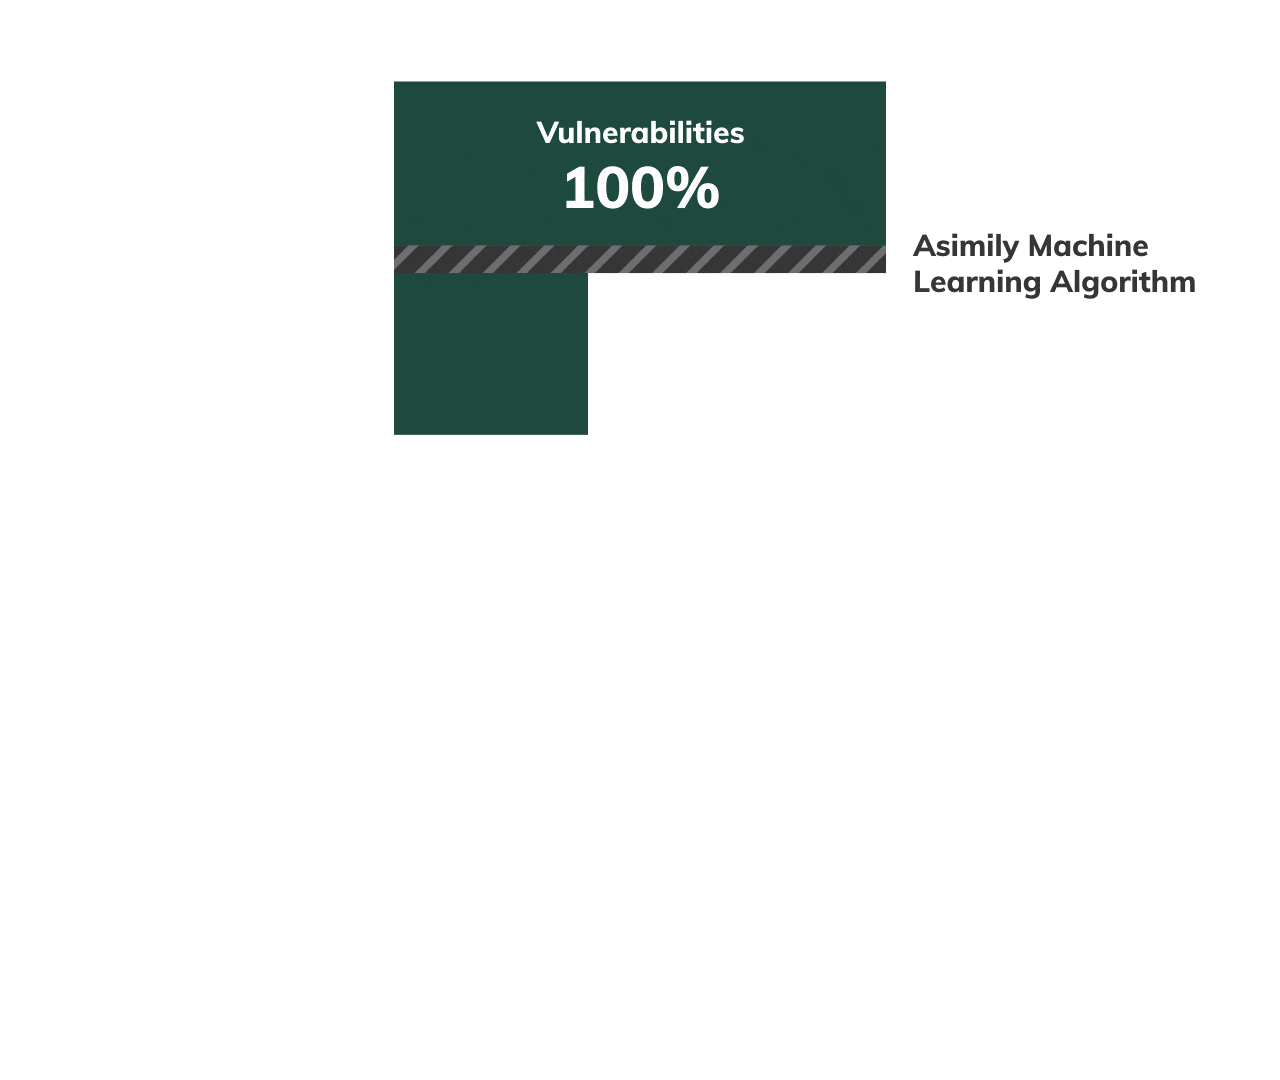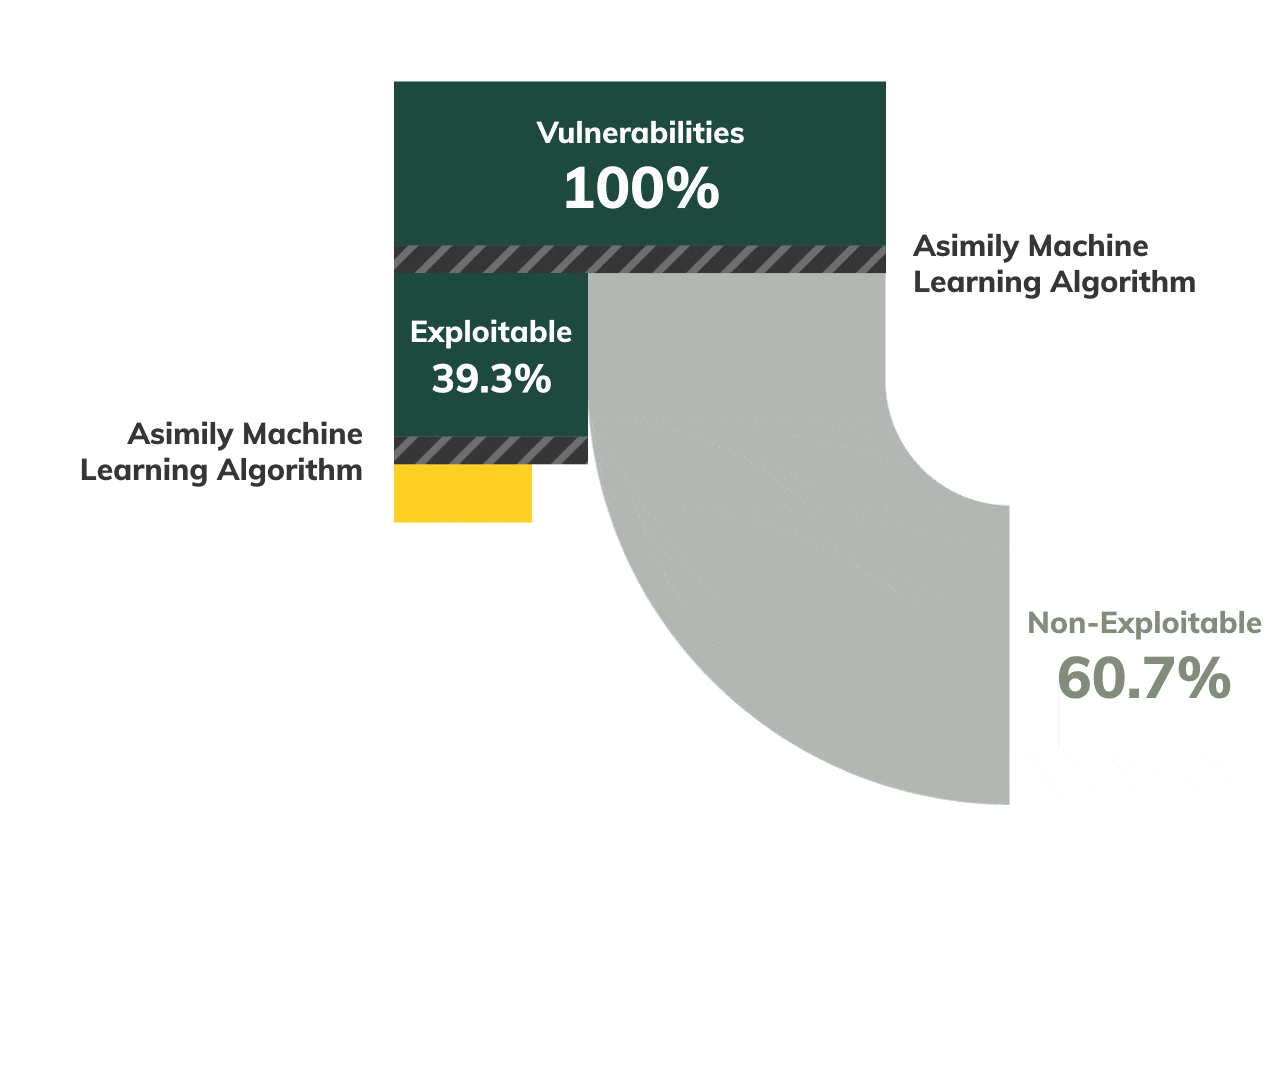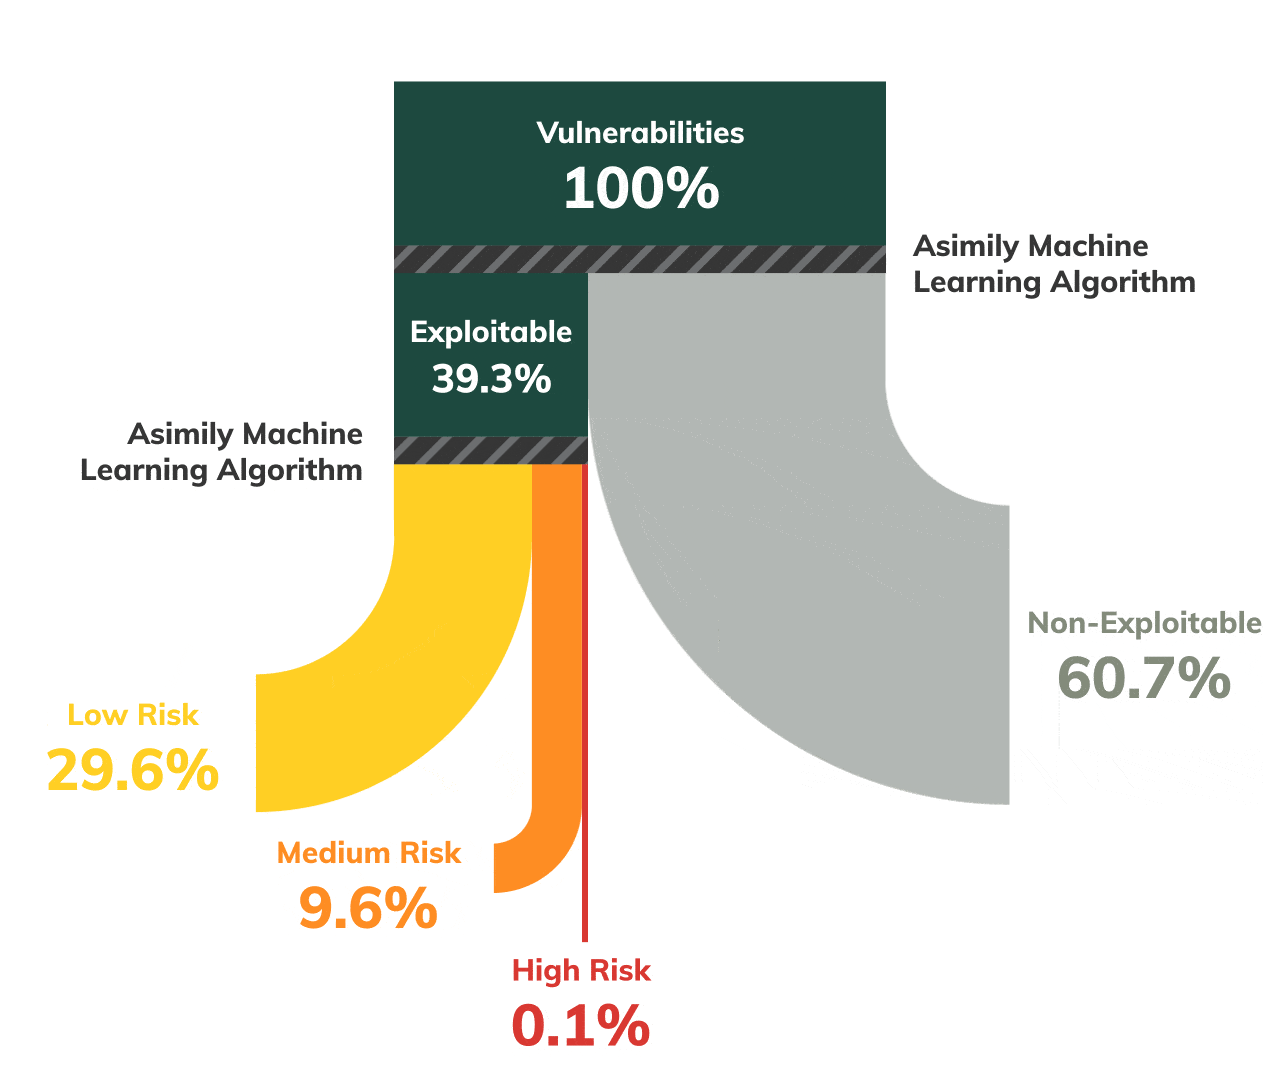
Die ATT&CK-Analyse von Asimily ordnet Schwachstellen Ihren spezifischen Geräten, Ihrer Topologie und Ihrem Einsatzkontext zu, um festzustellen, welche davon tatsächlich ausnutzbar sind. So können personell unterbesetzte Teams sich auf die Bedrohungen konzentrieren, die den Betrieb gefährden könnten, anstatt sich mit den Tausenden von Bedrohungen zu befassen, die dies nicht können.
Vor der Bereitstellung auf ihre Sicherheit geprüfte Richtlinien
Die operativen Teams sind bei Netzwerkänderungen zurückhaltend, da sie die Konsequenzen tragen müssen, wenn etwas schiefgeht. Mit der Richtlinien-Simulation wird eine vorgeschlagene Richtlinie anhand des tatsächlich beobachteten Datenverkehrs getestet und genau aufgezeigt, welche Geräte und Verbindungen davon betroffen wären, noch bevor etwas das Produktionsnetzwerk erreicht.
Segmentierung in großem Maßstab, stets auf dem neuesten Stand
Die meisten Unternehmen verfügen über eine NAC-Infrastruktur, die bisher kaum über die Authentifizierung hinaus genutzt wurde. Segmentation Orchestration generiert Richtlinien im nativen Format Ihres NAC-Systems, simuliert diese, wendet sie an und passt sie an, wenn sich das Netzwerk verändert. So entsteht ein Protokoll, das automatisiert und nachvollziehbar ist und Schutz vor den neuesten Sicherheitslücken bietet.
IoT-Risiken im öffentlichen Sektor reduzieren
Compliance ohne Lücken
Die Richtlinien des NIST, der CISA und des FISMA enthalten alle ähnliche Anforderungen, angefangen bei einem vollständigen Gerätebestand, einer fundierten Risikobewertung und dem Nachweis, dass die Kontrollmaßnahmen durchgesetzt werden. Asimily erstellt den Prüfpfad für alle drei Bereiche, einschließlich einer Aufzeichnung darüber, welche Richtlinien auf welchen Geräten aktiv sind und wann sie geändert wurden.

Verbringen Sie Zeit dort, wo es wichtig ist
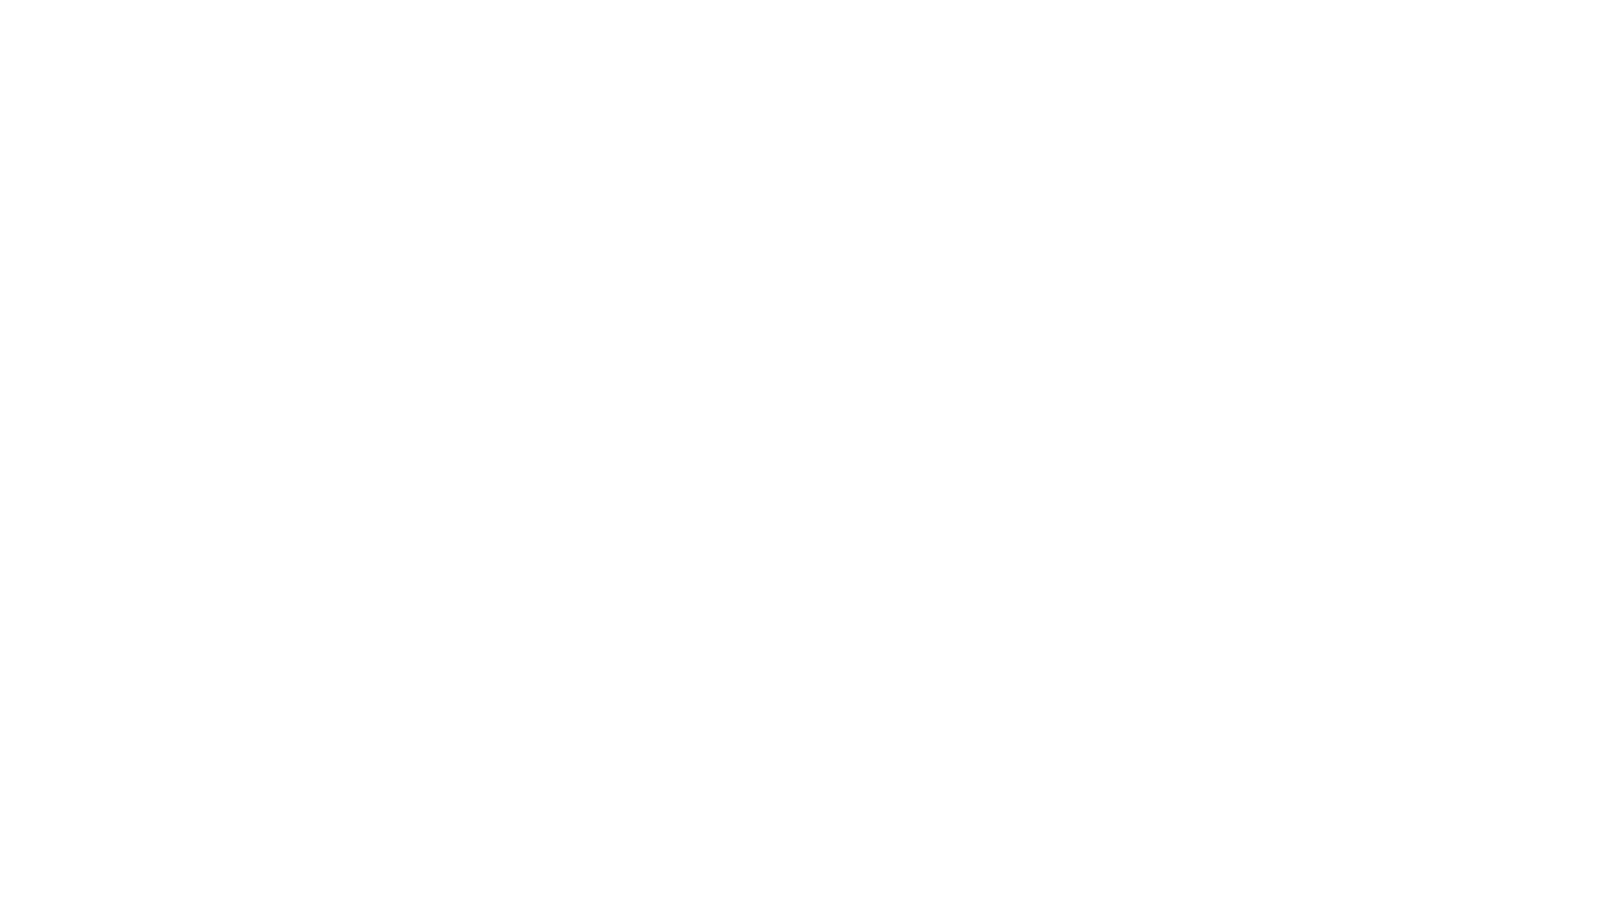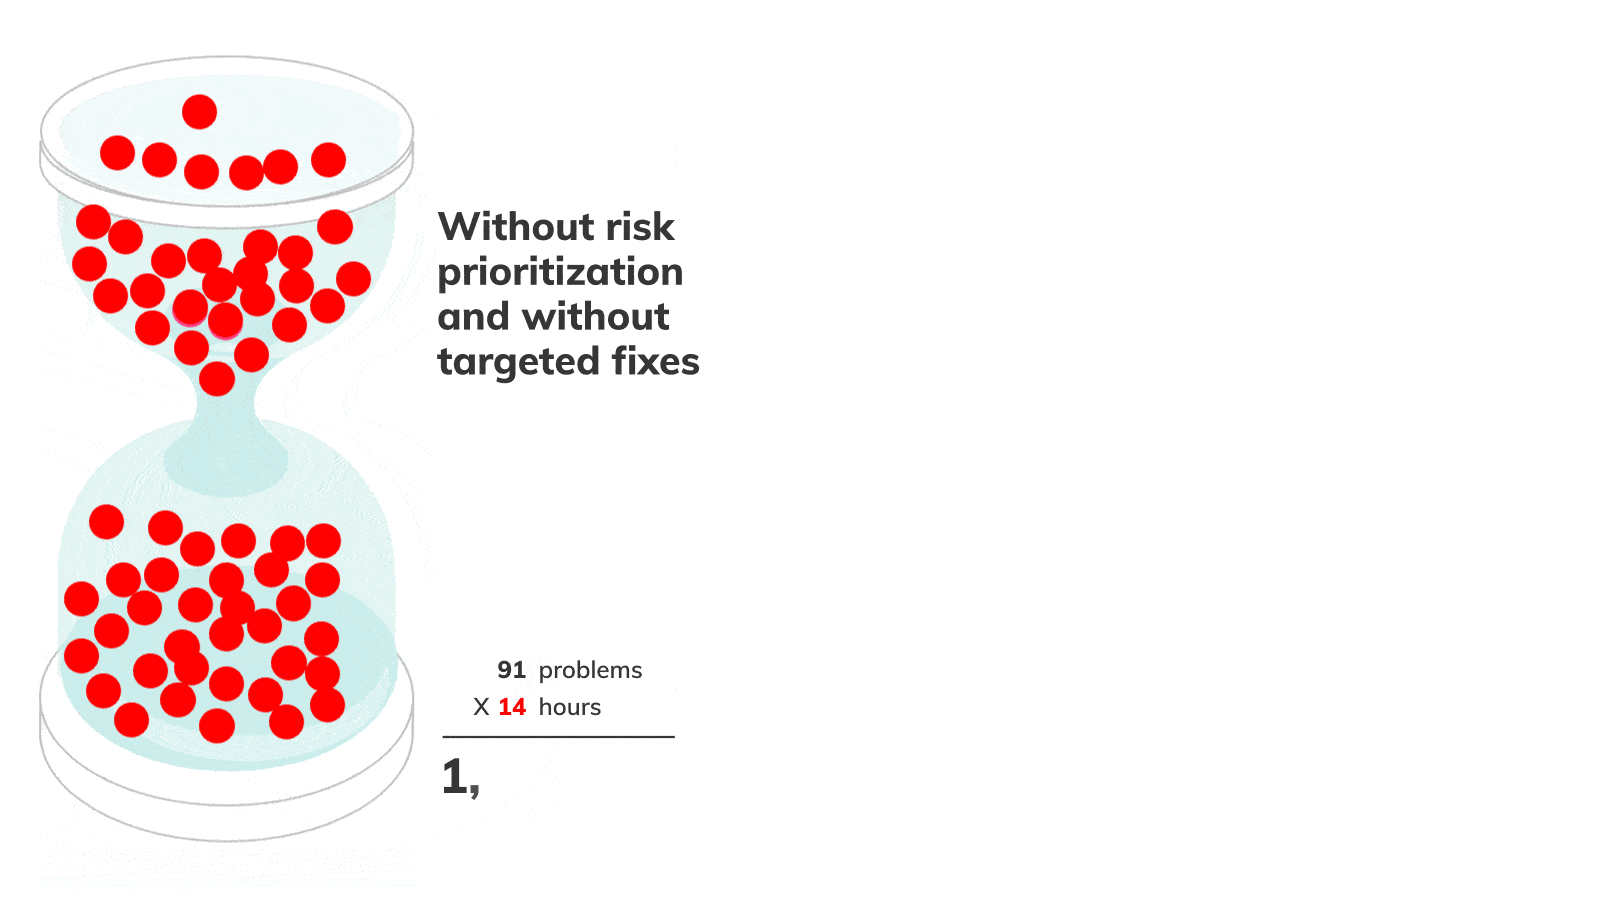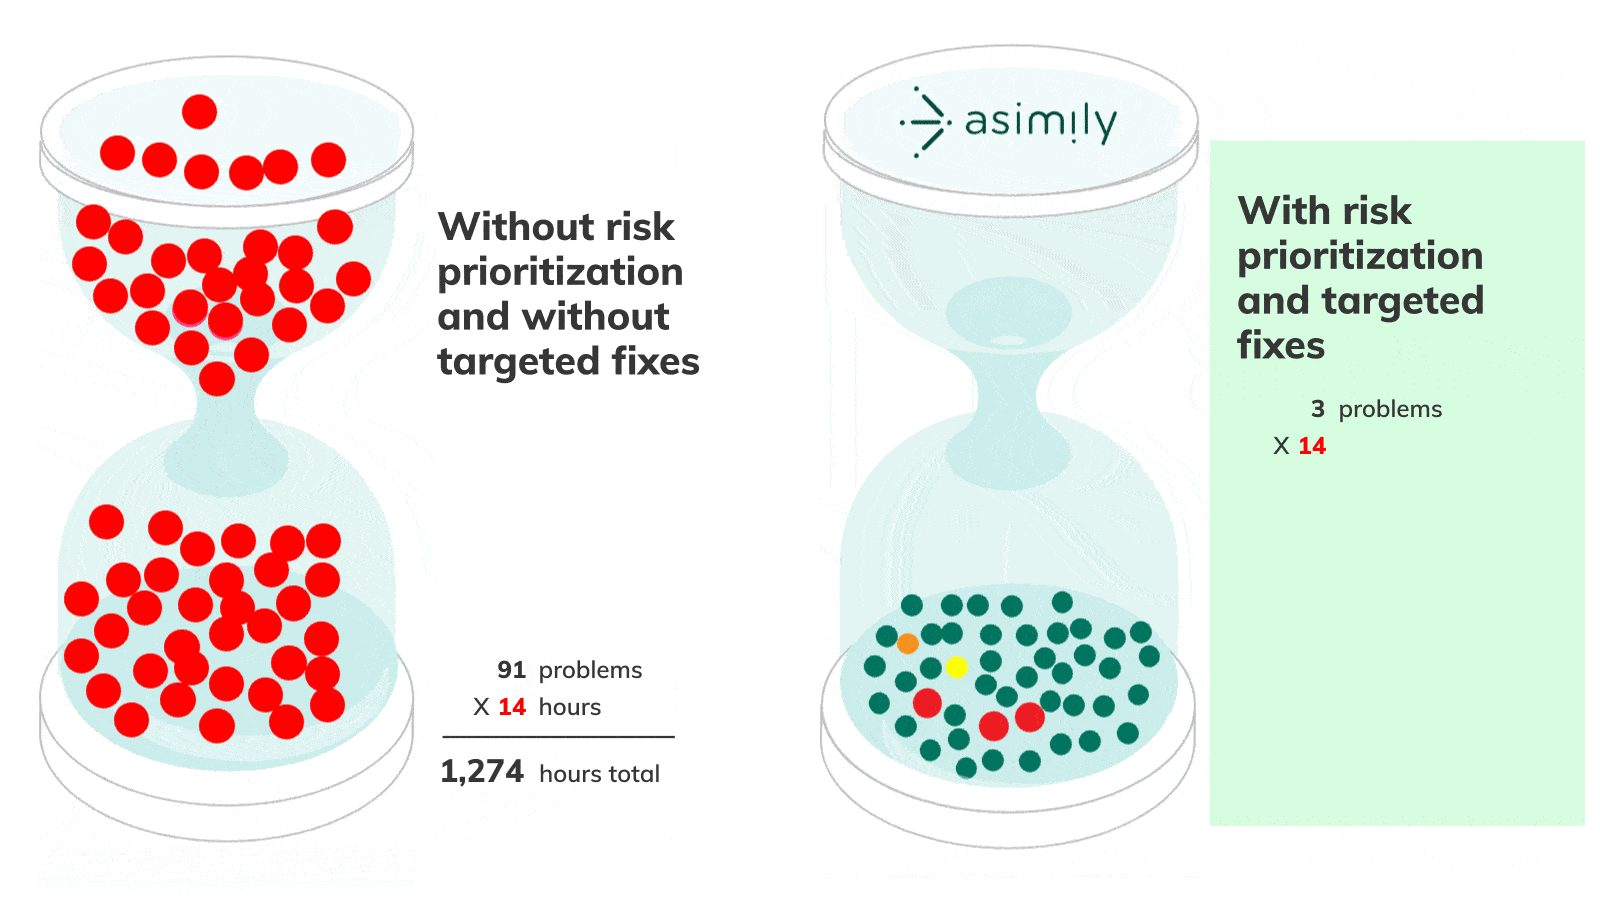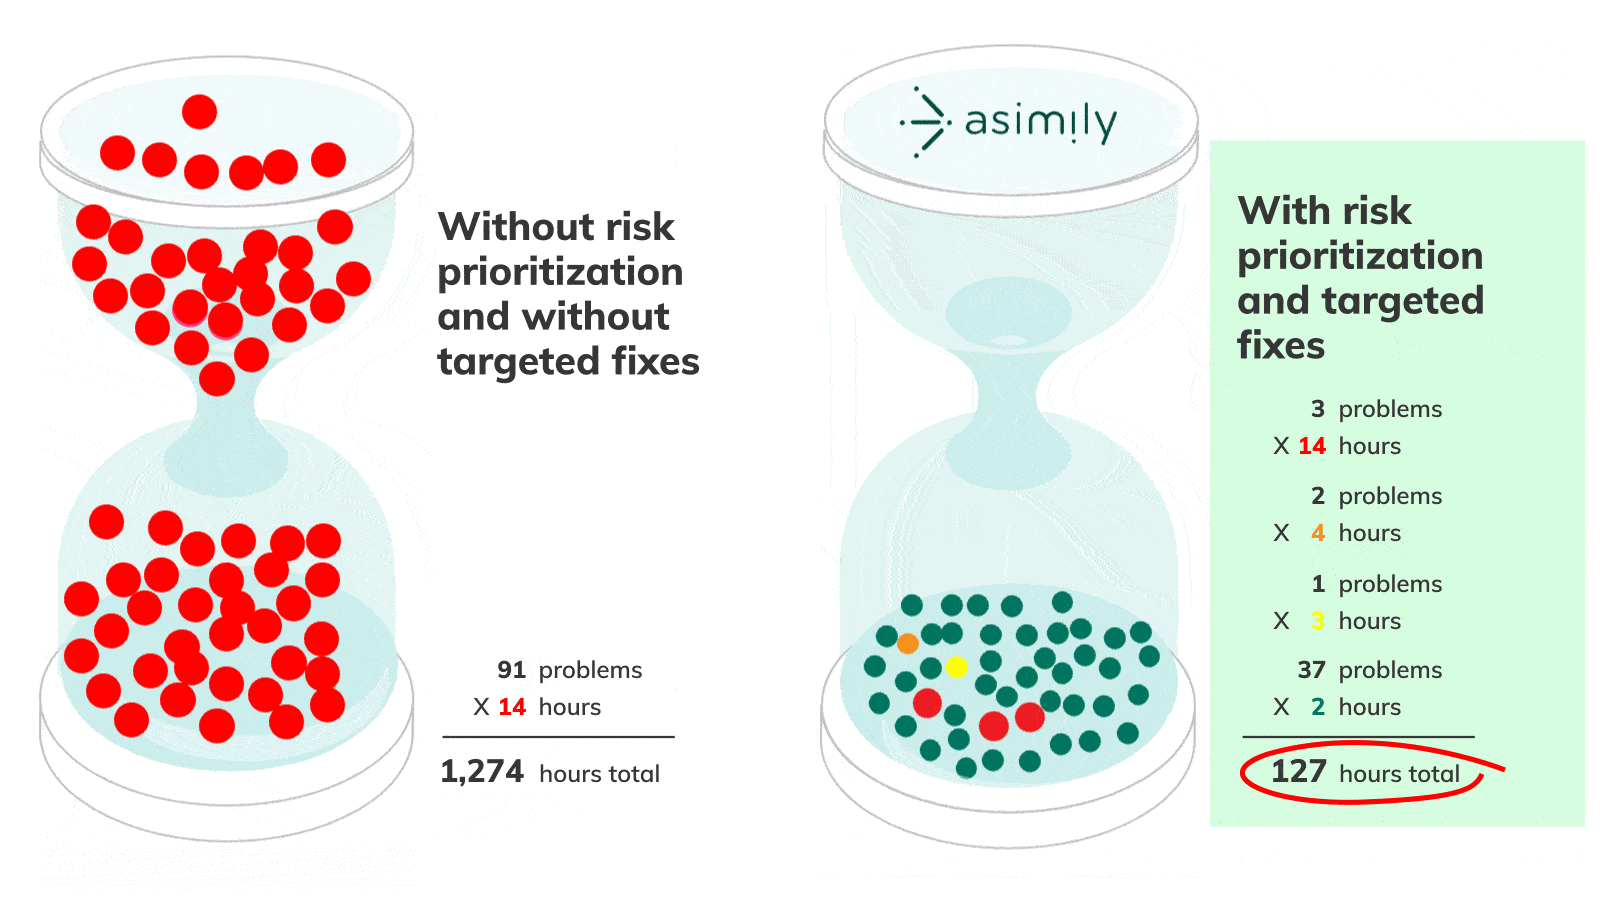
Die Sicherheitsteams der Behörden sind personell nur für einen Bruchteil der vor ihnen liegenden Aufgabenliste ausgelegt. Asimily ordnet diese Liste nach der tatsächlichen Ausnutzbarkeit in Ihrer Umgebung und dokumentiert die Gründe für jede Einstufung, sodass ein kleines Team sowohl den Zeitaufwand als auch die durchgeführten Korrekturen begründen kann.
Möglichkeiten zur schnellen Risikominderung
Risiken minimieren, selbst wenn ältere OT- und IoT-Geräte in Behörden aufgrund von Garantiebedingungen, Zertifizierungsanforderungen oder ihres Alters überhaupt nicht gepatcht werden können. Asimily kombiniert gezielte Schutzmaßnahmen mit Segmentierung, sodass das Risiko auf diesen Geräten gesenkt wird – ohne dass ein kompletter Austausch erforderlich ist und ohne auf ein Hersteller-Update warten zu müssen, das möglicherweise nie erscheint.
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.