Dieser Hersteller hatte eine entscheidende Schwachstelle: Er hatte keinerlei Einblick in das Netzwerk der Geräte, die tief hinter seinen SPSen in den unteren Zellzonen (Purdue-Ebenen 0–2) angesiedelt waren. Herkömmliche Methoden wie die Konfiguration von SPAN-Sitzungen, die Installation physischer TAPs oder der Einsatz von Low-End-Sammelboxen waren weder physisch noch architektonisch umsetzbar. Nach Pilotprojekten mit anderen namhaften OT-Sicherheitsanbietern, die sich ausschließlich auf die passive Analyse von Netzwerkdaten in höheren Schichten stützten, stellten sie fest, dass diese Anbieter keinen Einblick hinter die primären SPSen erhalten konnten. Die untergeordneten Geräte blieben während dieser Pilotprojekte unsichtbar.
Produktionssicherheit und Arbeitssicherheit gewährleisten – ohne Betriebsunterbrechungen
IoT-, OT- und IT-Sicherheitslösungen für die Fertigungsindustrie
Hersteller betreiben Produktionslinien, SPSen, Bewegungssteuerungen, Sicherheitssysteme und die Anlageninfrastruktur über Tausende von vernetzten Geräten hinweg. Produktionsausfälle kosten Tausende von Dollar pro Minute, und ein Ausfall des Sicherheitssystems kann zu Verletzungen der Mitarbeiter führen. IT- und OT-Teams arbeiten getrennt voneinander, wobei sich ihre Prioritäten selten decken.
Demo anfordern
Jeder neue Sensor, jede neue Steuerung und jede neue vernetzte Maschine in der Fertigungshalle stellt zudem einen neuen Einfallstor für Angreifer dar, und die Schnittstelle zwischen Unternehmens-IT und OT ist der Ort, an dem sich der Großteil dieses Risikos konzentriert. Asimily überwacht diese Brücke, indem es Befehls- und Kontrollverkehr, Standard-Anmeldedaten, verdächtige Kommunikation und laterale Bewegungen aufdeckt, die in ICS-Netzwerke und Gebäudemanagementsysteme vordringen, und indem es Konfigurationsabweichungen und abnormales Verhalten über OT-Protokolle hinweg, einschließlich Profinet, BACnet, Modbus und CIP, erkennt. Die Produktion läuft weiter, und Sicherheitsteams halten Bedrohungen auf, lange bevor sie die Systeme erreichen, die die Anlage steuern.
Demo anfordern
Sichern Sie Ihren Betrieb, ohne ihn zu unterbrechen
Was Asimily für Hersteller leistet
Die Fertigung basiert auf kontinuierlichen Abläufen und ungewöhnlichen Geräteprotokollen, und die meisten Sicherheitstools wurden für beides nicht entwickelt. Asimily deckt sowohl die Fertigungsebene als auch das Unternehmensnetzwerk auf einer einzigen Plattform ab, einschließlich der Geräte, die Protokolle verwenden, die ein herkömmlicher Scanner noch nie gesehen hat.
Über die SPS hinausblicken
Die meisten Sicherheitstools beschränken sich auf den Controller, wodurch die dahinter liegenden Geräte unsichtbar bleiben. Asimily erfasst Produktionslinien, SPSen, Bewegungssteuerungen, Sicherheitssysteme und die Anlageninfrastruktur in einem einzigen Bestandsverzeichnis – einschließlich der untergeordneten Geräte in tiefer liegenden Zellzonen, die von SPAN-Sitzungen und rein passiven Tools niemals erfasst werden. Die Erfassung durch Asimily erfolgt agentenlos und kann sicher in der laufenden Produktion durchgeführt werden.
Risiken effektiv priorisieren
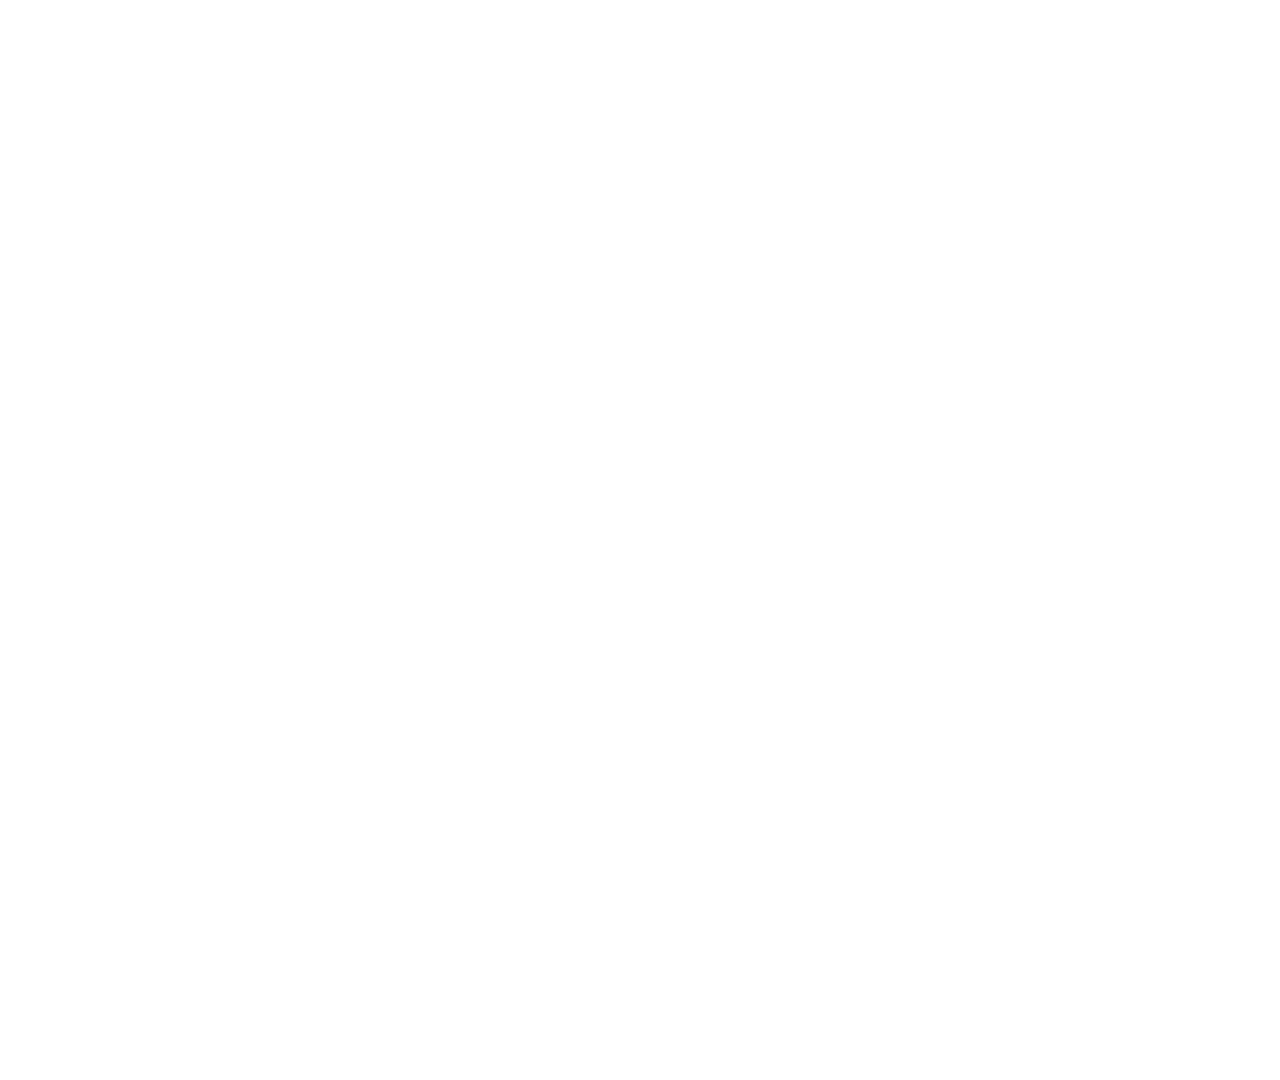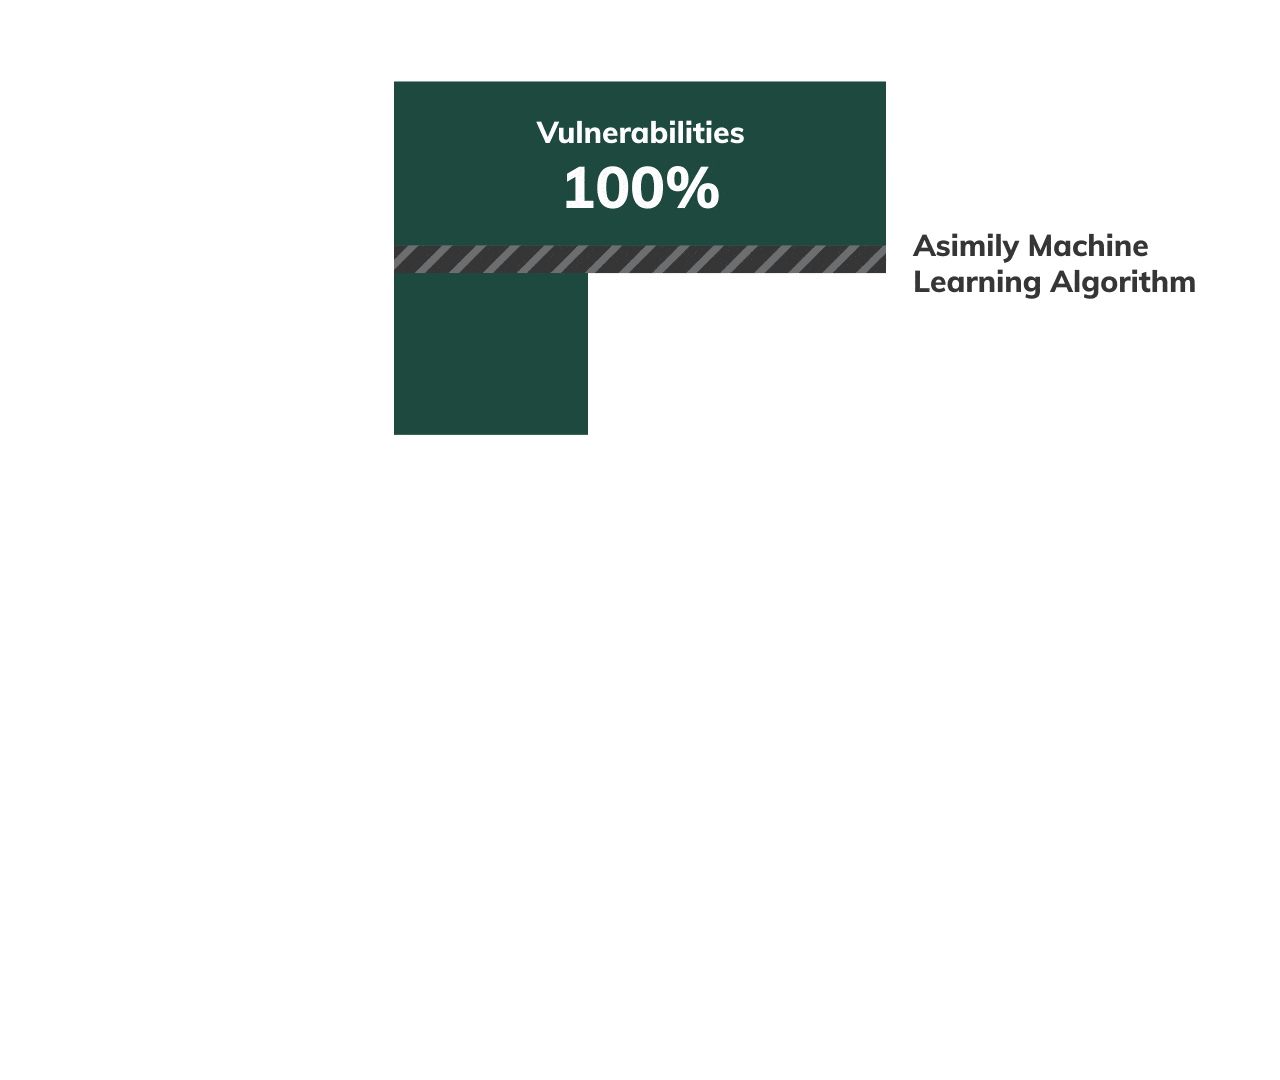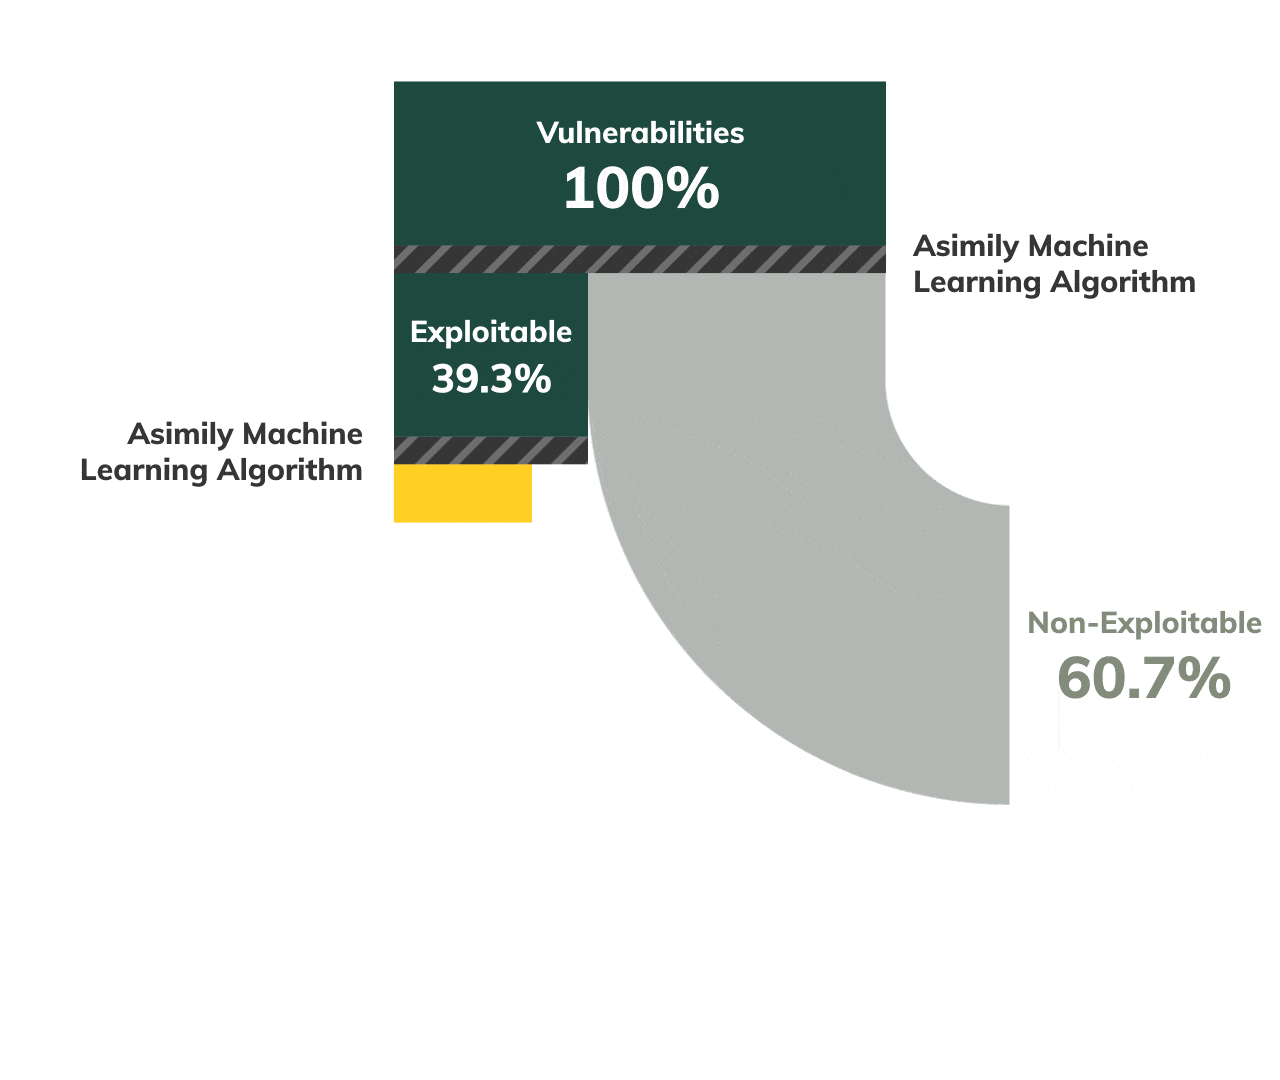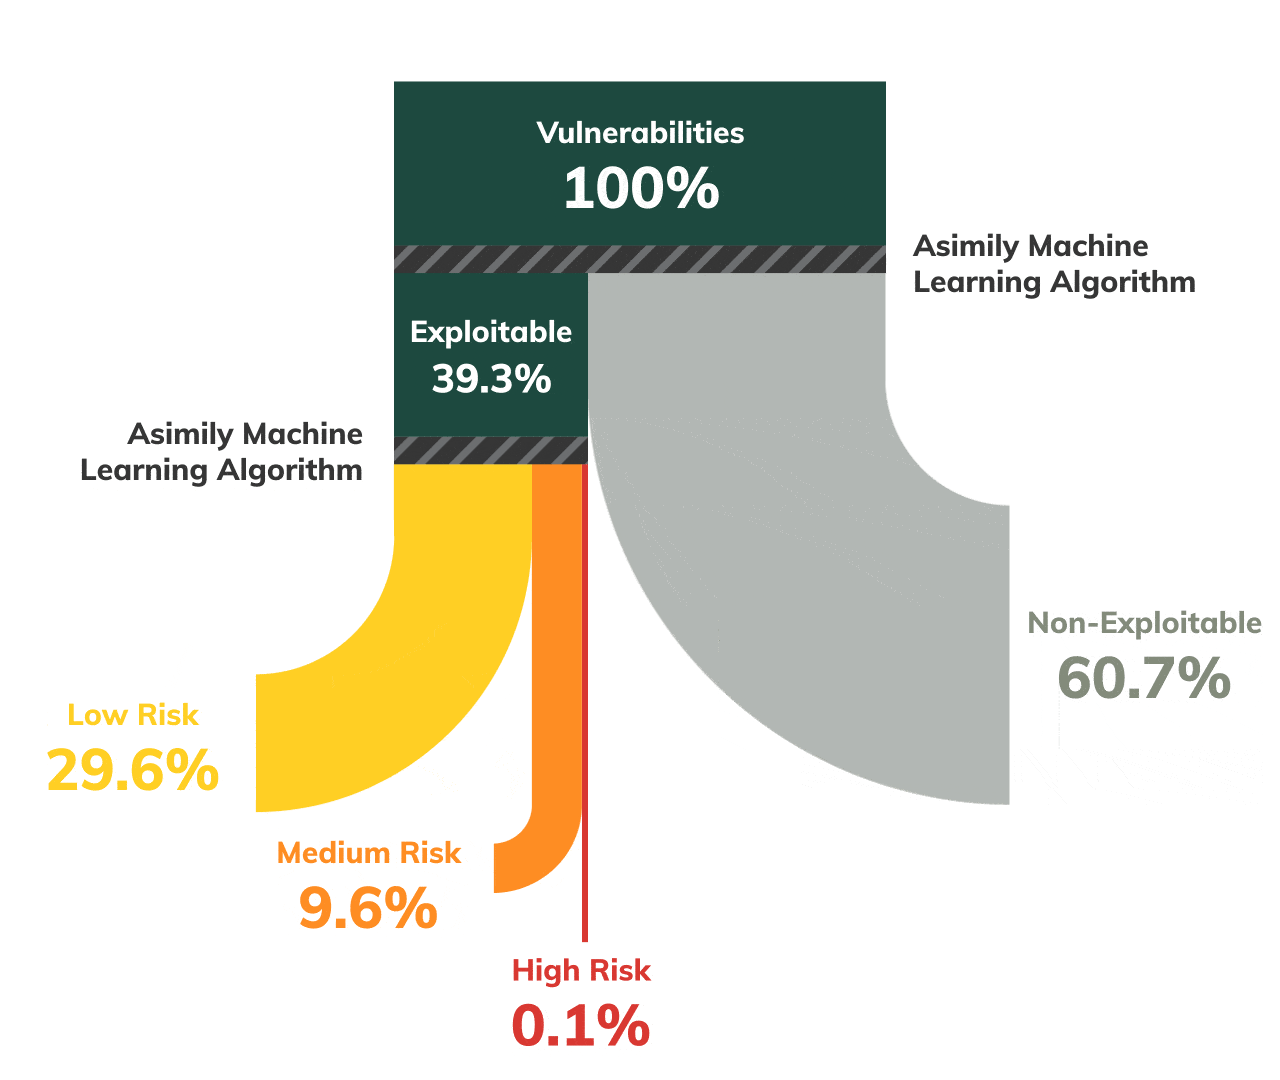
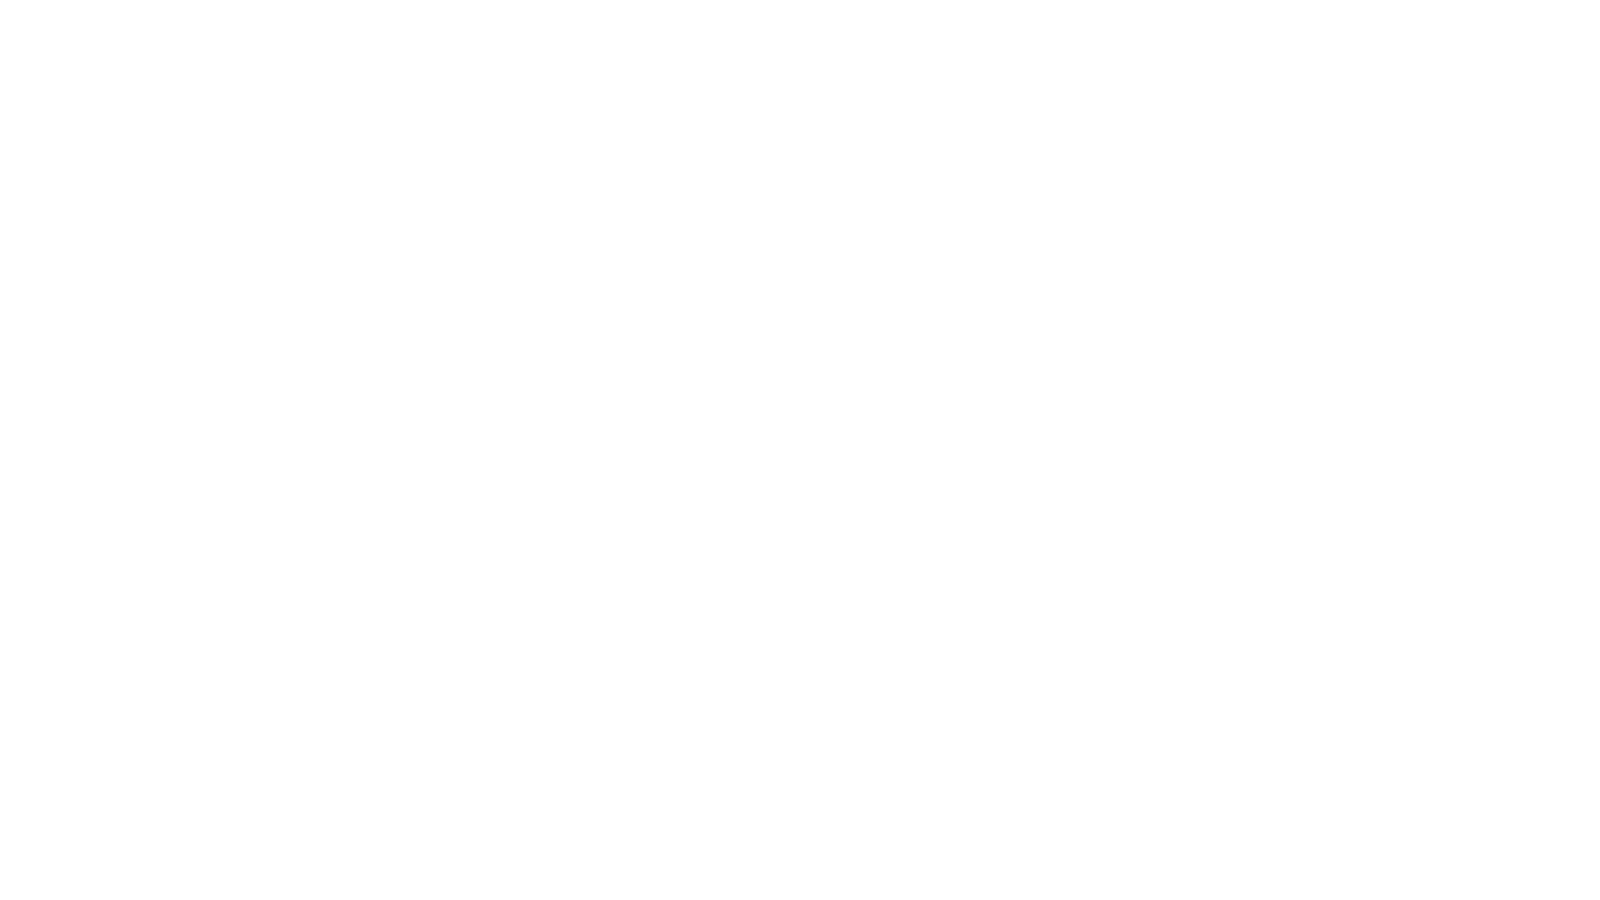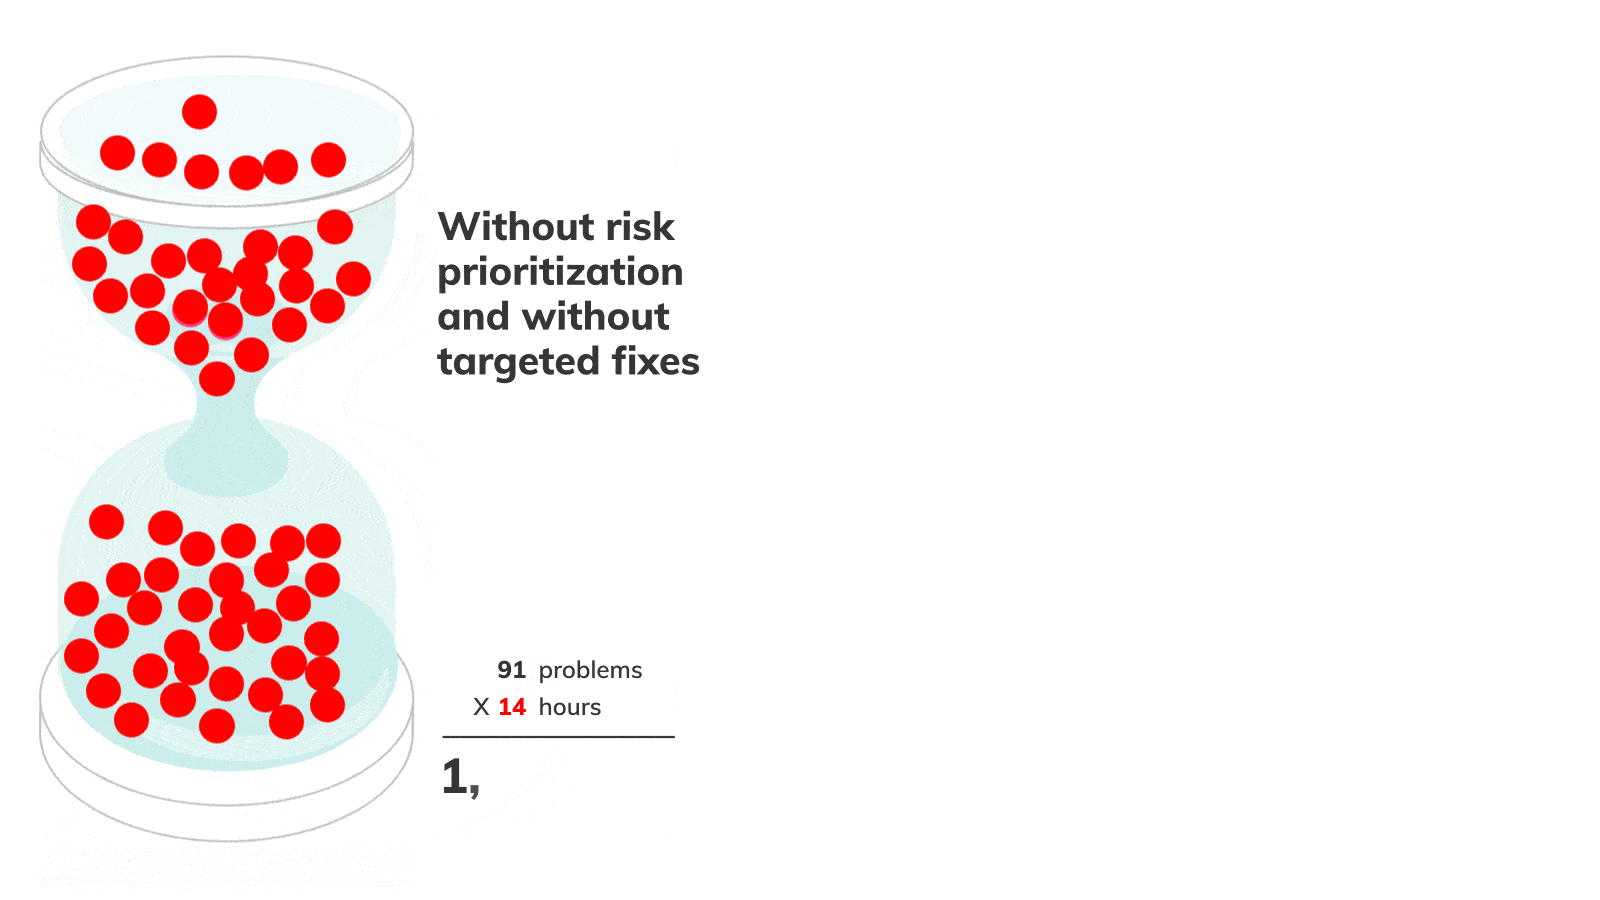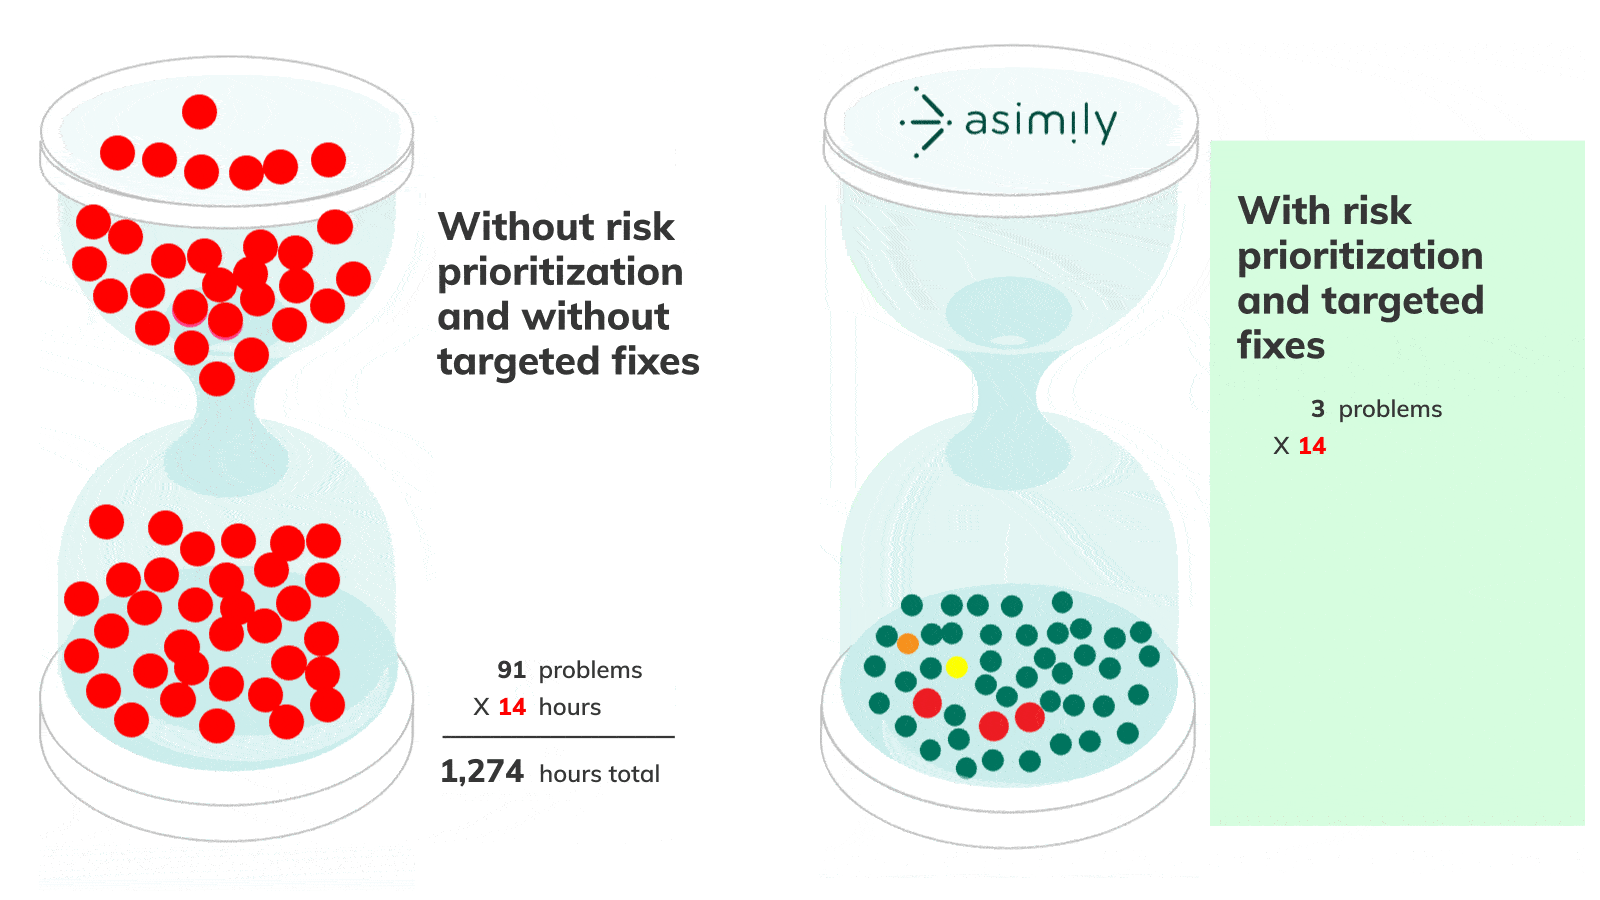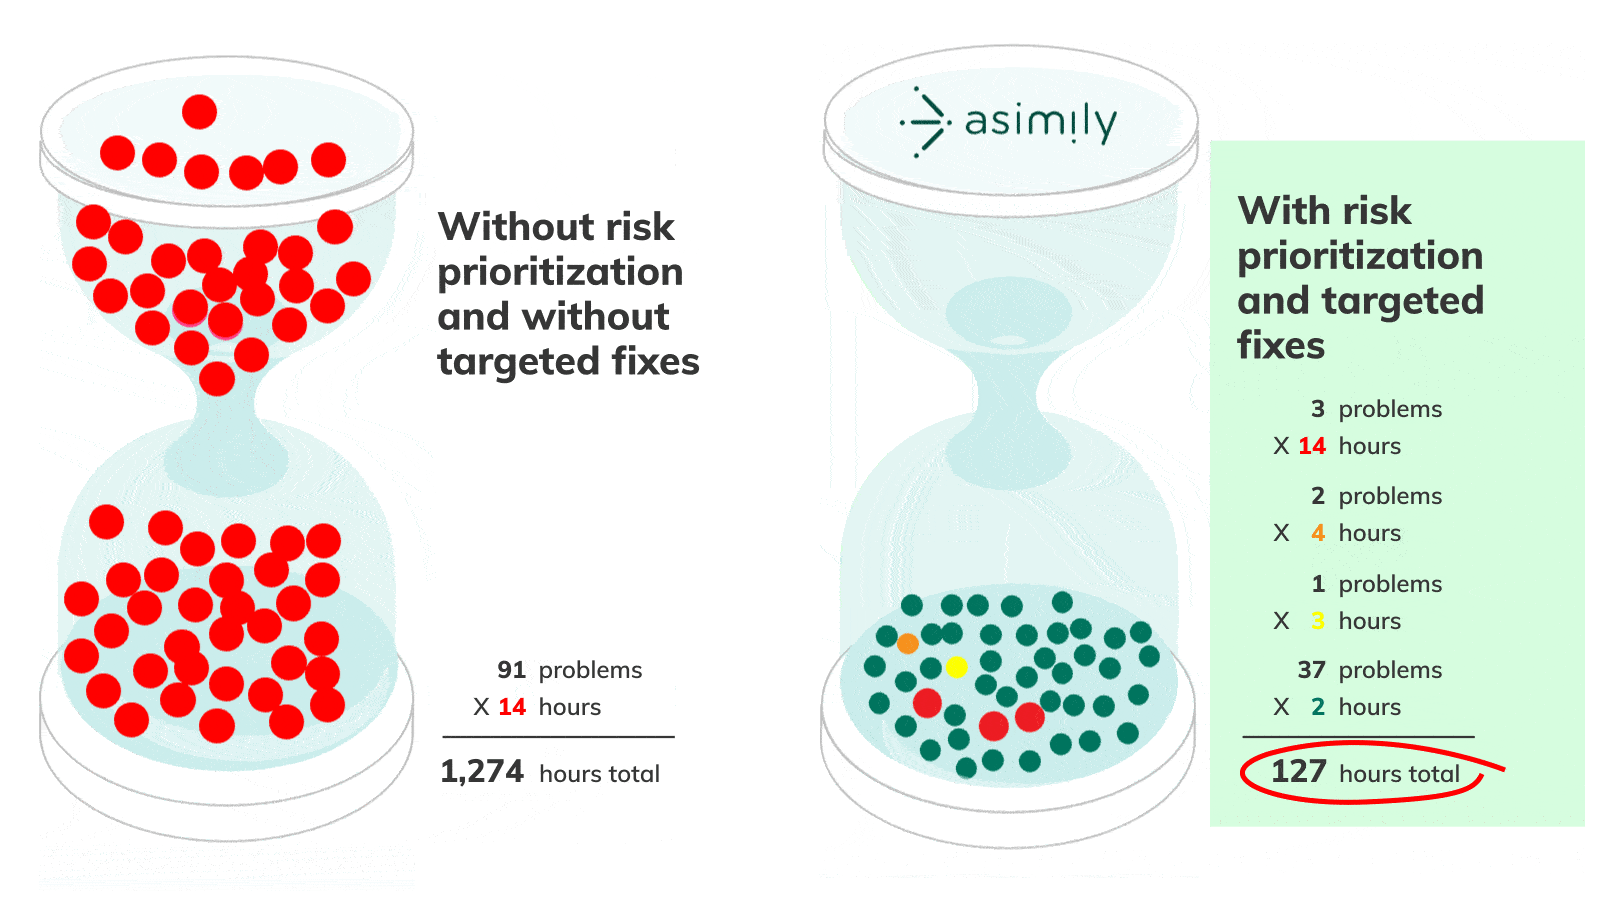
Die ATT&CK-Analyse von Asimily ermittelt, ob eine Schwachstelle auf Ihren spezifischen Anlagen und in Ihrer Topologie tatsächlich ausnutzbar ist, und mithilfe benutzerdefinierter Auswirkungsfaktoren können Sie Sicherheit und Ausfallzeiten so gewichten, wie sie für die Anlage tatsächlich von Bedeutung sind. Ein personell knapp besetztes Sicherheitsteam erhält so eine kurze Liste, die sich an den Auswirkungen auf die Produktion orientiert, anstatt an der Anzahl der CVE-Einträge.
Prüfen Sie die Richtlinie, bevor Sie sie umsetzen
„Segmentation Orchestration“ generiert Richtlinien im nativen Format Ihres NAC-Systems oder Ihrer Firewall, und „Policy Simulation“ testet diese zunächst anhand von tatsächlich beobachteten Datenverkehrsmustern und zeigt dabei genau an, welche Geräte und Verbindungen davon betroffen wären. Nichts gelangt in die Produktion, bevor die Auswirkungen nicht auf dem Tisch liegen – so wird eine Änderung von den Verantwortlichen für die Betriebsverfügbarkeit genehmigt.
Kontinuierlich überwachen
Angreifer wählen für ihre Angriffe Zeiten mit geringer Personalbesetzung, da eine Anomalie dann am ehesten unbemerkt bleibt. Asimily überwacht kontinuierlich das Geräteverhalten und Konfigurationsabweichungen über alle OT-Protokolle hinweg, und auf jedem Gerät kann eine native Paketerfassung ausgelöst werden, sodass die Eindämmung auf der Grundlage von Beweisen statt einer Rekonstruktion erfolgt.

Schutz der Produktion, des Betriebs und der Mitarbeiter in der Fertigung
Sicherheit ohne Ausfallzeiten
Produktionsleiter verfügen über ein effektives Vetorecht bei jeder Änderung, die zu einem Stillstand der Produktionslinie führen könnte, und das haben sie sich verdient. Asimily zeigt die genauen Auswirkungen einer Richtlinie auf den Datenverkehr anhand von Beobachtungsdaten, noch bevor diese umgesetzt wird. So wird ein Segmentierungsvorschlag als Beleg und nicht als Bitte um Vertrauen vorgelegt, und IT und OT müssen nicht mehr im Dunkeln verhandeln.

Einhaltung gesetzlicher Vorschriften für Hersteller
Die Fertigung wird anhand von Nachweisen geprüft, dass Kontrollmaßnahmen vorhanden sind und funktionieren: ein aktuelles Geräteverzeichnis, eine dokumentierte Risikobewertung sowie Nachweise darüber, welche Richtlinien wo durchgesetzt werden. Asimily erstellt diese Unterlagen kontinuierlich, sodass eine Prüfungsanfrage direkt aus dem System beantwortet wird und nicht manuell über IT- und OT-Bereiche hinweg zusammengestellt werden muss.

Ausnutzbare Risiken priorisieren
Asimily liefert eine nach Risikograd geordnete Liste von Geräten, wobei jedem Gerät eine bestimmte Maßnahme zugeordnet ist. So arbeitet das Team anhand einer kurzen Liste von Entscheidungen statt einer langen Liste von Befunden. Die Maßnahmen, die das Risiko am stärksten reduzieren, lassen sich in der Regel in ein bereits vorhandenes Wartungsfenster einplanen.
Ressourcen effizient nutzen
Ein Controller, der die Produktionslinie weiterhin steuert, wird nicht ausgetauscht, nur weil sein Hersteller keine Patches mehr bereitstellt. Asimily ermittelt gezielte Abhilfemaßnahmen, die die Sicherheitslücke bei Geräten schließen, für die der Hersteller keinen Support mehr leistet, sodass eine Sicherheitslücke niemals zu einem ungeplanten Investitionsantrag oder einem außerplanmäßigen Produktionsstillstand führt.
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.


