Gäste und Umsatz schützen, ohne den Betrieb zu beeinträchtigen
IoT-, OT- und IT-Sicherheitslösungen für das Gastgewerbe
Hotels betreiben in Hunderten von Häusern Zimmerausstattungen wie intelligente Schlösser, Thermostate und Fernseher, Gebäudeinfrastruktur wie Aufzüge, Kameras und Klimaanlagen, Zahlungssysteme sowie WLAN für Gäste. Das Gästeerlebnis ist gleichbedeutend mit Umsatz, und Ausfallzeiten führen zu Reputationsschäden und Buchungsausfällen.
Demo anfordern
Vorgaben wie PCI-DSS und datenschutzrechtliche Bestimmungen der Bundesstaaten erfordern Segmentierung und Prüfpfade, und jede einzelne Unterkunft rüstet sich nach eigenem Zeitplan mit zusätzlicher Hardware aus, was dazu führt, dass die meisten Hotelketten keinen einheitlichen, zuverlässigen Überblick darüber haben, welche Geräte angeschlossen sind.
Asimily schließt die Lücke zwischen fragmentierter Sichtbarkeit der Geräte und der Durchsetzung von Richtlinien. Ihr bestehendes NAC bleibt der Durchsetzungspunkt. Asimily liefert den Gerätekontext, die Risikopriorisierung, die Richtlinienerstellung, die Simulation, die Anwendung und die laufende Wartung, wodurch die bereitgestellte Infrastruktur in eine operative Segmentierung über IoT, OT und IT hinweg umgewandelt wird, wodurch Gäste und Umsätze ohne Betriebsunterbrechungen geschützt werden.

Das Eigentum schützen, ohne den Aufenthalt zu beeinträchtigen
Was Asimily für Hotels und Resorts leistet
Ein Unternehmen mit Hunderten von Standorten verfügt über Tausende von Gerätebeständen, die jeweils von einem anderen Team nach unterschiedlichen Standards zusammengestellt wurden. Asimily bietet der Unternehmenssicherheit eine einheitliche Bestandsübersicht über alle diese Bestände hinweg, wobei die Risiken nach ihrer Ausnutzbarkeit eingestuft werden.
Jedes Gerät, jede Immobilie
Smart Locks, Thermostate, Unterhaltungssysteme in den Zimmern, Aufzüge, Kameras, Heizungs-, Lüftungs- und Klimaanlagen, Zahlungsterminals sowie die dazugehörige WLAN-Infrastruktur für Gäste werden in einem einzigen Bestandsverzeichnis für das gesamte Portfolio erfasst. Die Erfassung erfolgt agentenlos und kann auch während der Belegung sicher durchgeführt werden, sodass keine Geräte außer Betrieb genommen werden müssen, um erfasst zu werden.
Risikobehaftete Geräte priorisieren
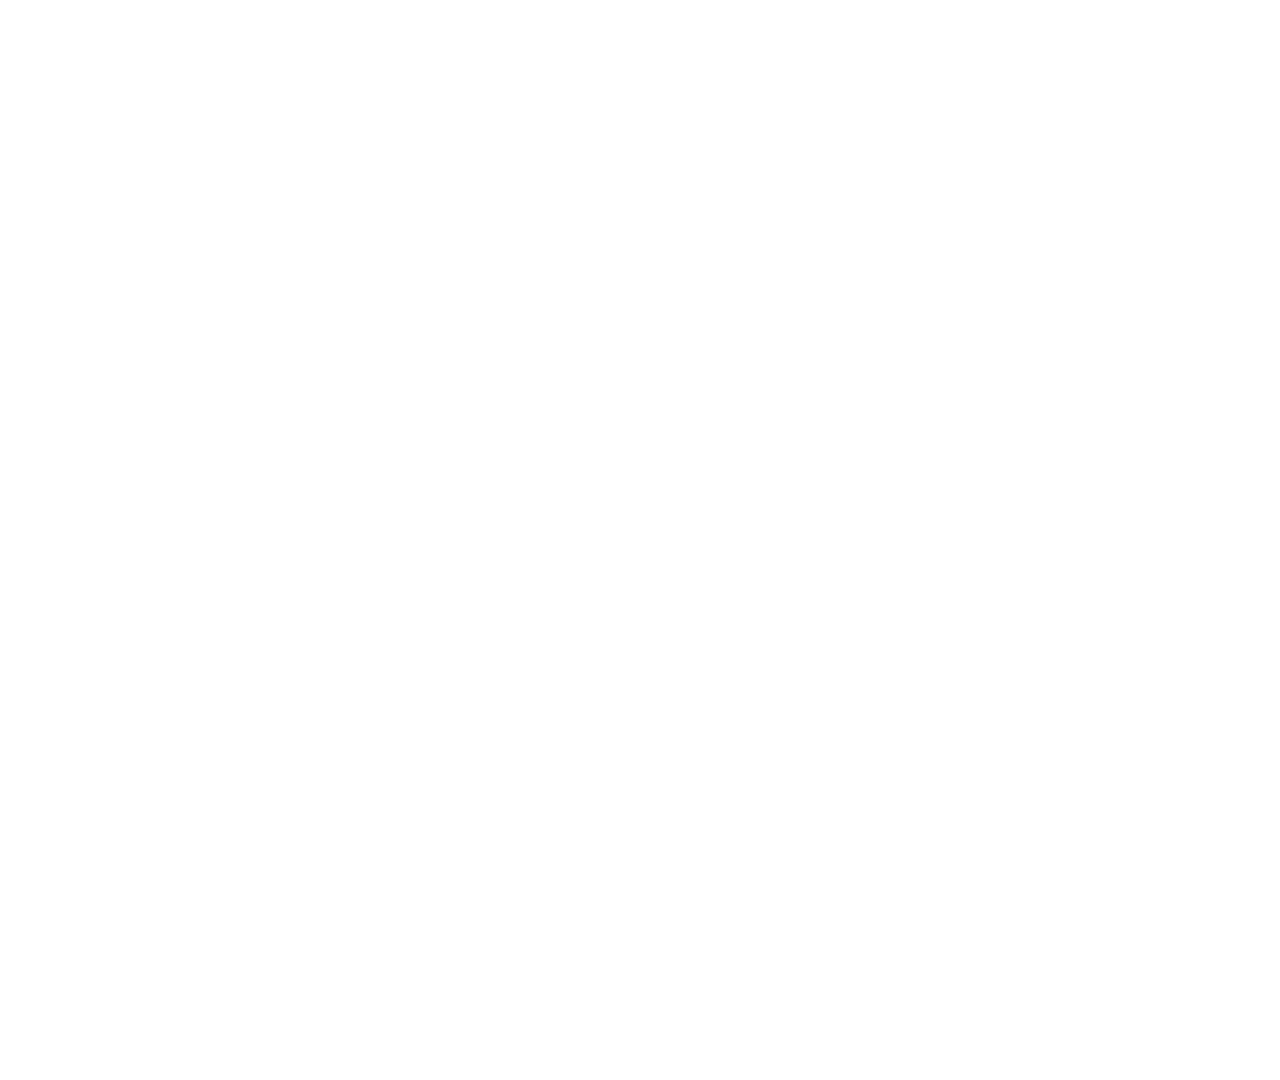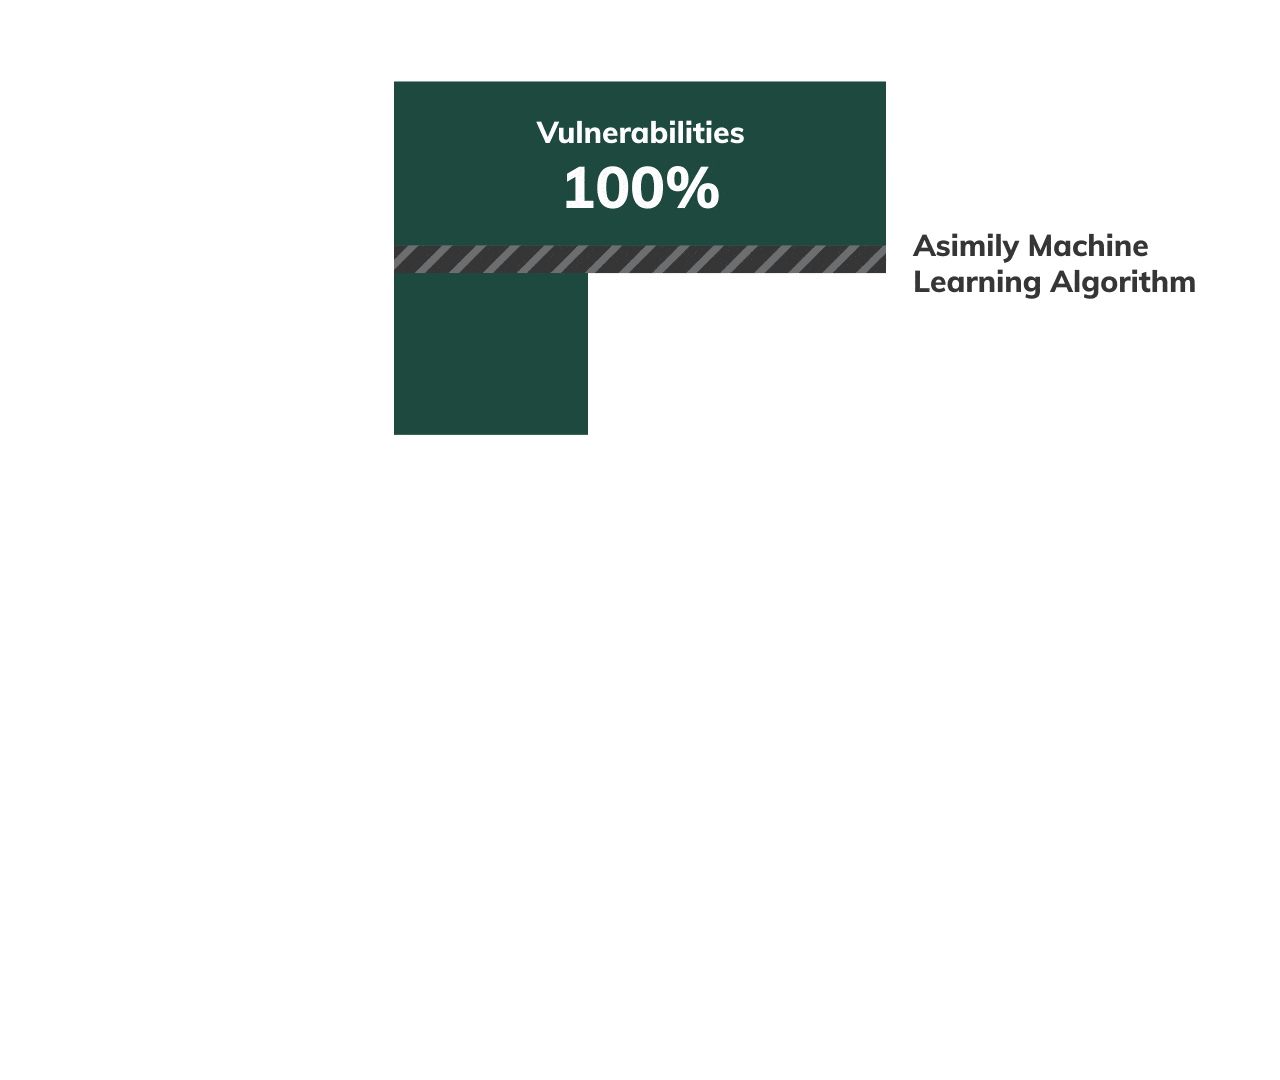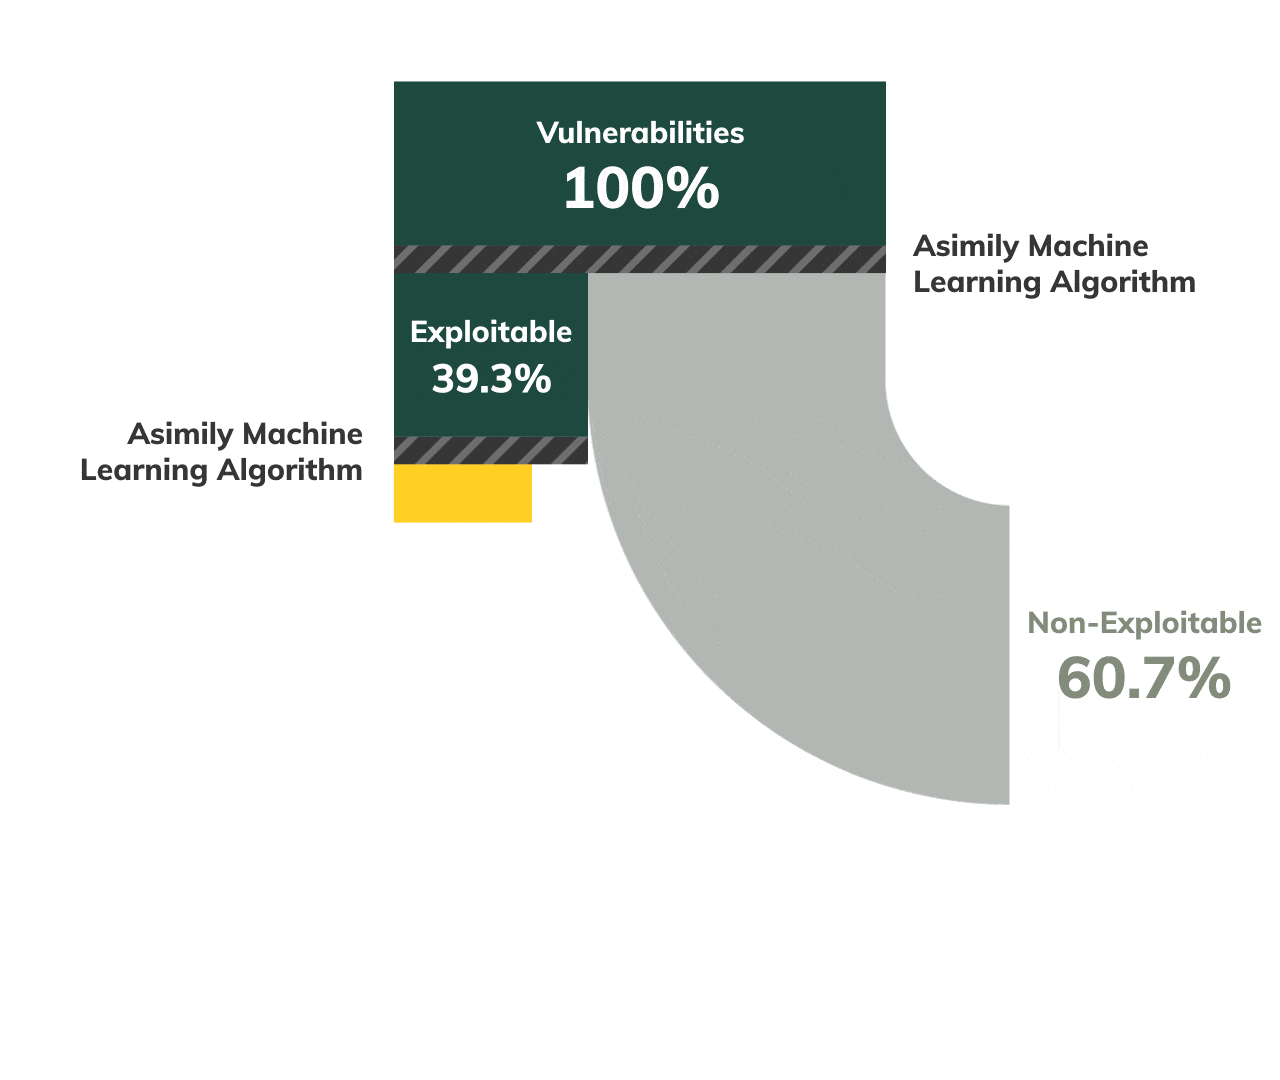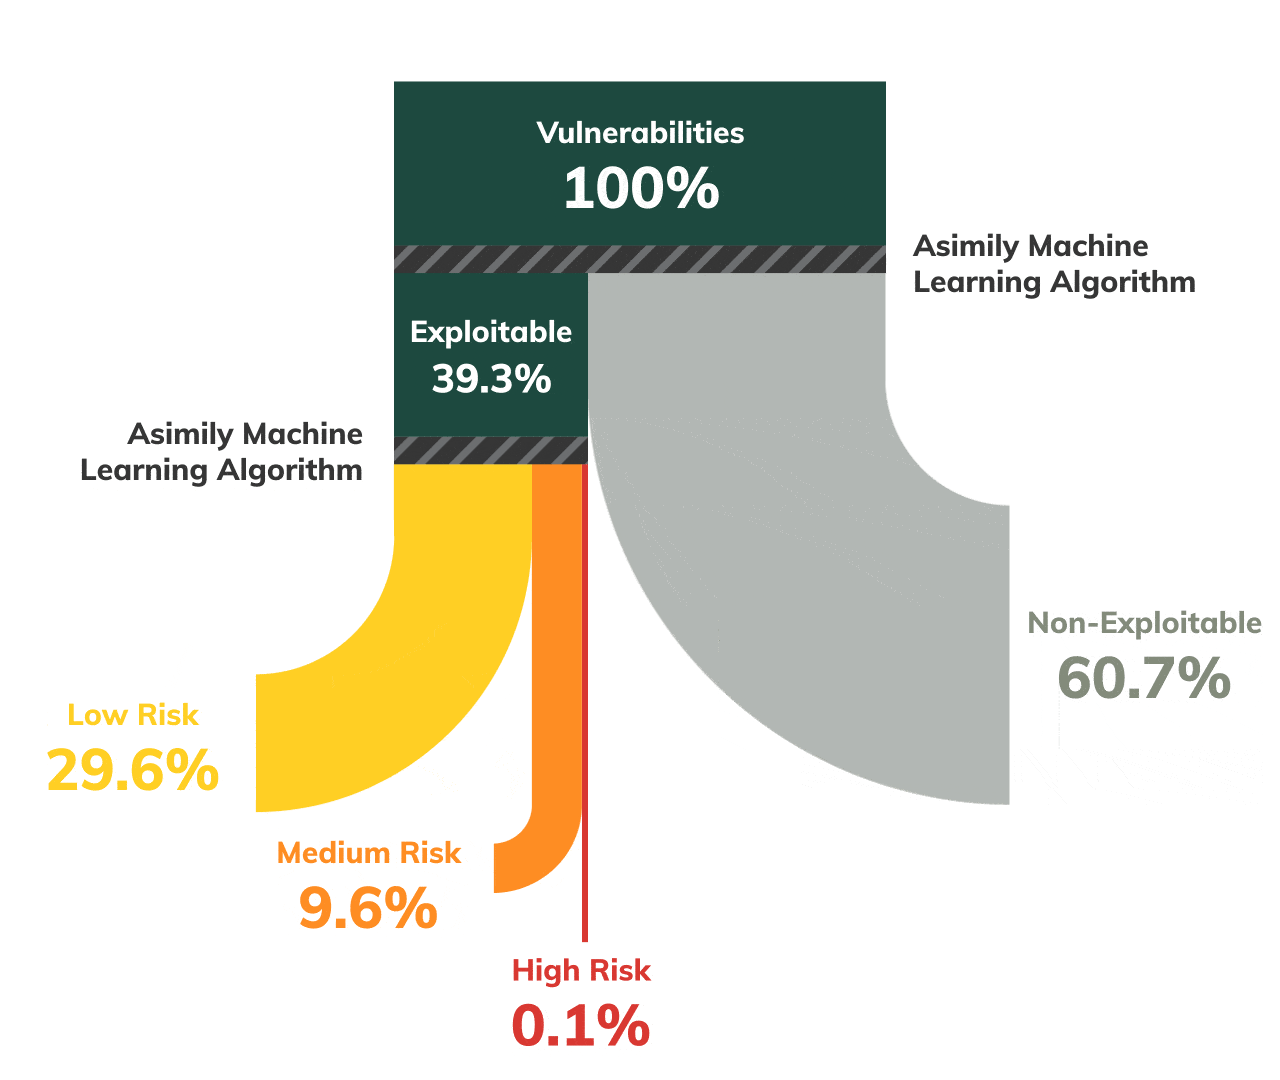
Eine Sicherheitslücke auf einem Display in der Lobby und eine auf einem Zahlungsterminal sind nicht dasselbe Problem. Die ATT&CK-Analyse von Asimily ermittelt anhand der Faktoren „Auswirkungsgrad“ und „Wahrscheinlichkeit“ – und nicht anhand eines generischen CVSS-Werts –, welche Schwachstellen auf Ihren spezifischen Geräten und in Ihrer Netzwerktopologie tatsächlich ausnutzbar sind. So kann ein kleines Unternehmensteam zunächst die Schwachstellen beheben, die Gäste, Zahlungsvorgänge oder den physischen Zugang betreffen.
Richtlinien vor der Inbetriebnahme testen
Niemand möchte einen WLAN-Ausfall zu Spitzenzeiten erklären müssen. Die Richtlinien-Simulation wendet eine vorgeschlagene Segmentierungsrichtlinie auf den tatsächlich beobachteten Datenverkehr an und zeigt genau, welche Geräte und Verbindungen davon betroffen wären, noch bevor die Richtlinie in einer Immobilie umgesetzt wird. Die kontinuierliche Segmentierung sorgt dann dafür, dass diese Richtlinien auch bei Renovierungen, Umfirmierungen und Anbieterwechseln in den Immobilien stets aktuell bleiben.
Kontinuierliche Überwachung
Angreifer wählen für ihre Angriffe bewusst Wochen aus, in denen eine Einrichtung voll ausgelastet ist und das Team überlastet ist, da das hohe Datenaufkommen ihre Aktivitäten verschleiert. Asimily überwacht das Geräteverhalten kontinuierlich und sicher anhand mehrerer Quellen für Bedrohungsinformationen, und auf jedem Gerät kann eine native Paketerfassung ausgelöst werden, sodass eine Untersuchung direkt mit den Datenverkehrsaufzeichnungen beginnt und nicht erst mit einer Rekonstruktion.
Gästesicherheit umfasst sowohl physische Sicherheit als auch Cybersicherheit
Sicherheit ohne Abstriche beim Betrieb
Ein Geräteausfall, der einen Gast betrifft, kostet mehr als das Gerät selbst. Asimily gleicht jede Änderung vor ihrer Umsetzung mit dem beobachteten Datenverkehr ab, sodass Segmentierung und zimmerinterne Systeme nicht miteinander konkurrieren und ein defekter Thermostat niemals zu einer Warteschlange an der Rezeption führt.
Compliance ohne Lücken
PCI-DSS verlangt eine nachweisbare Trennung zwischen Zahlungssystemen und allen anderen Komponenten im Netzwerk der Einrichtung, und die Datenschutzgesetze der einzelnen Bundesstaaten sehen darüber hinaus eigene Dokumentationsanforderungen vor. Asimily erstellt das Bestandsverzeichnis, die Risikobewertung sowie die Aufstellung darüber, welche Richtlinien auf welchen Geräten durchgesetzt werden, sodass dem Prüfer an jedem Standort ein einheitlicher Nachweiskomplex zur Verfügung steht.

Verbringen Sie Zeit dort, wo es wichtig ist
Die Sicherheitsteams in der Hotellerie sind klein, die Anzahl der Geräte hingegen groß. Asimily liefert eine nach Risikograd geordnete Liste von Geräten, wobei jedem Gerät eine konkrete Maßnahme zugeordnet ist, sodass das Team anhand einer kurzen Liste von Entscheidungen statt einer langen Liste von Befunden arbeiten kann.
Optimiert für Ressourceneffizienz
HLK- und Gebäudeautomationssysteme werden nach einem Investitionsplan und nicht nach einem Patch-Zeitplan ausgetauscht. Asimily ermittelt gezielte Abhilfemaßnahmen, mit denen Sicherheitslücken bei Geräten geschlossen werden, die vom Hersteller nicht mehr unterstützt werden, sodass eine Immobilie nicht aufgrund einer Sicherheitslücke zu einem ungeplanten Austausch gezwungen wird.
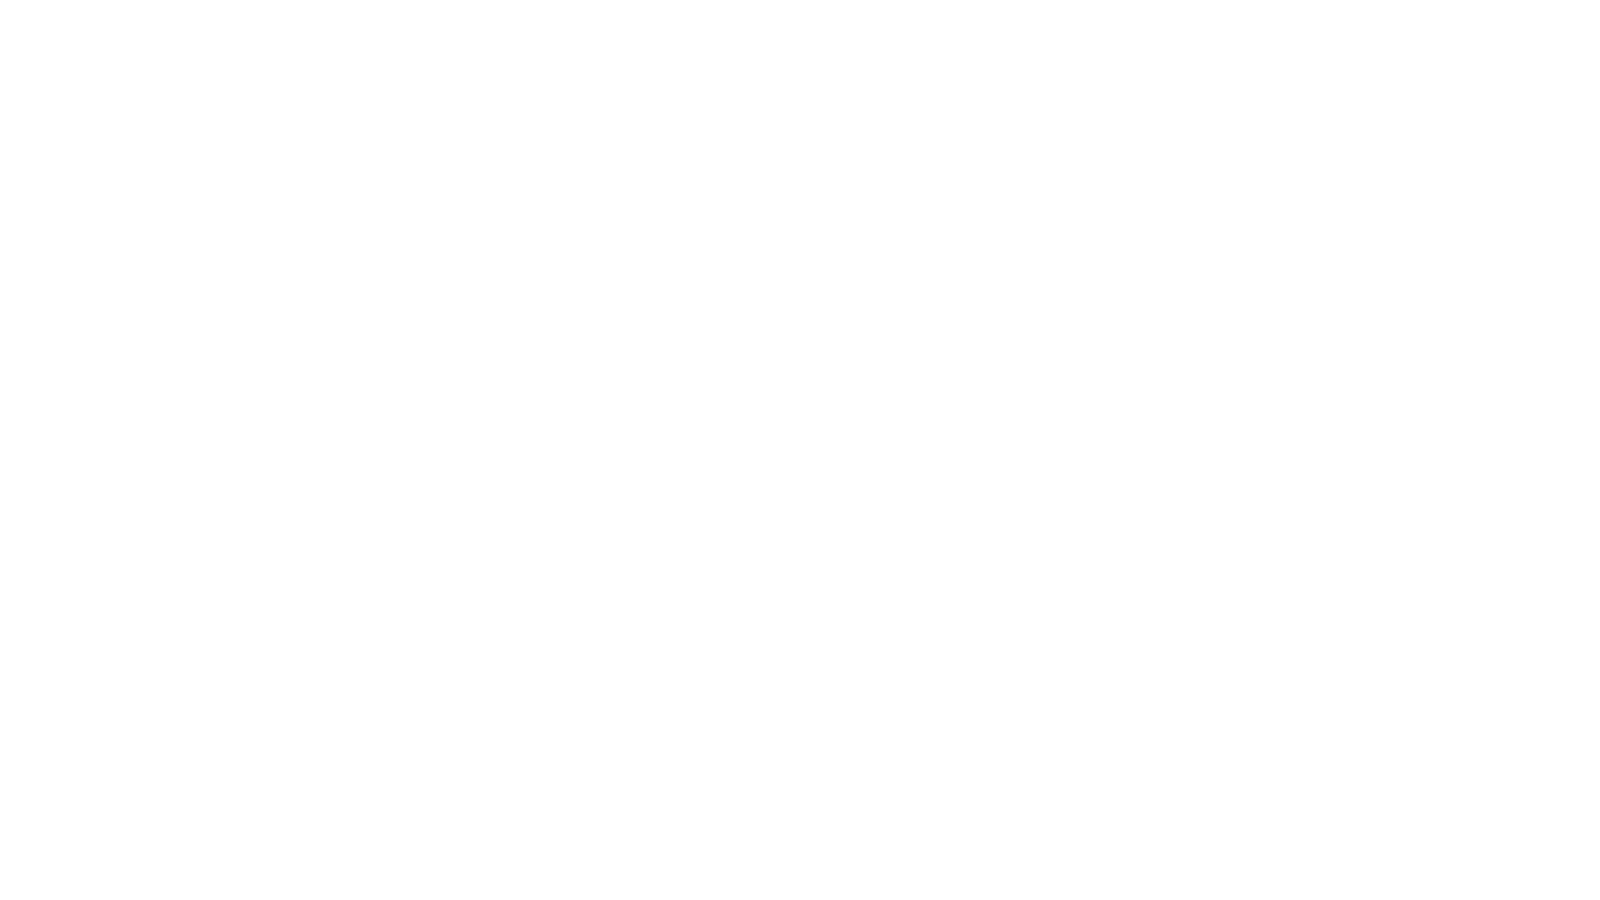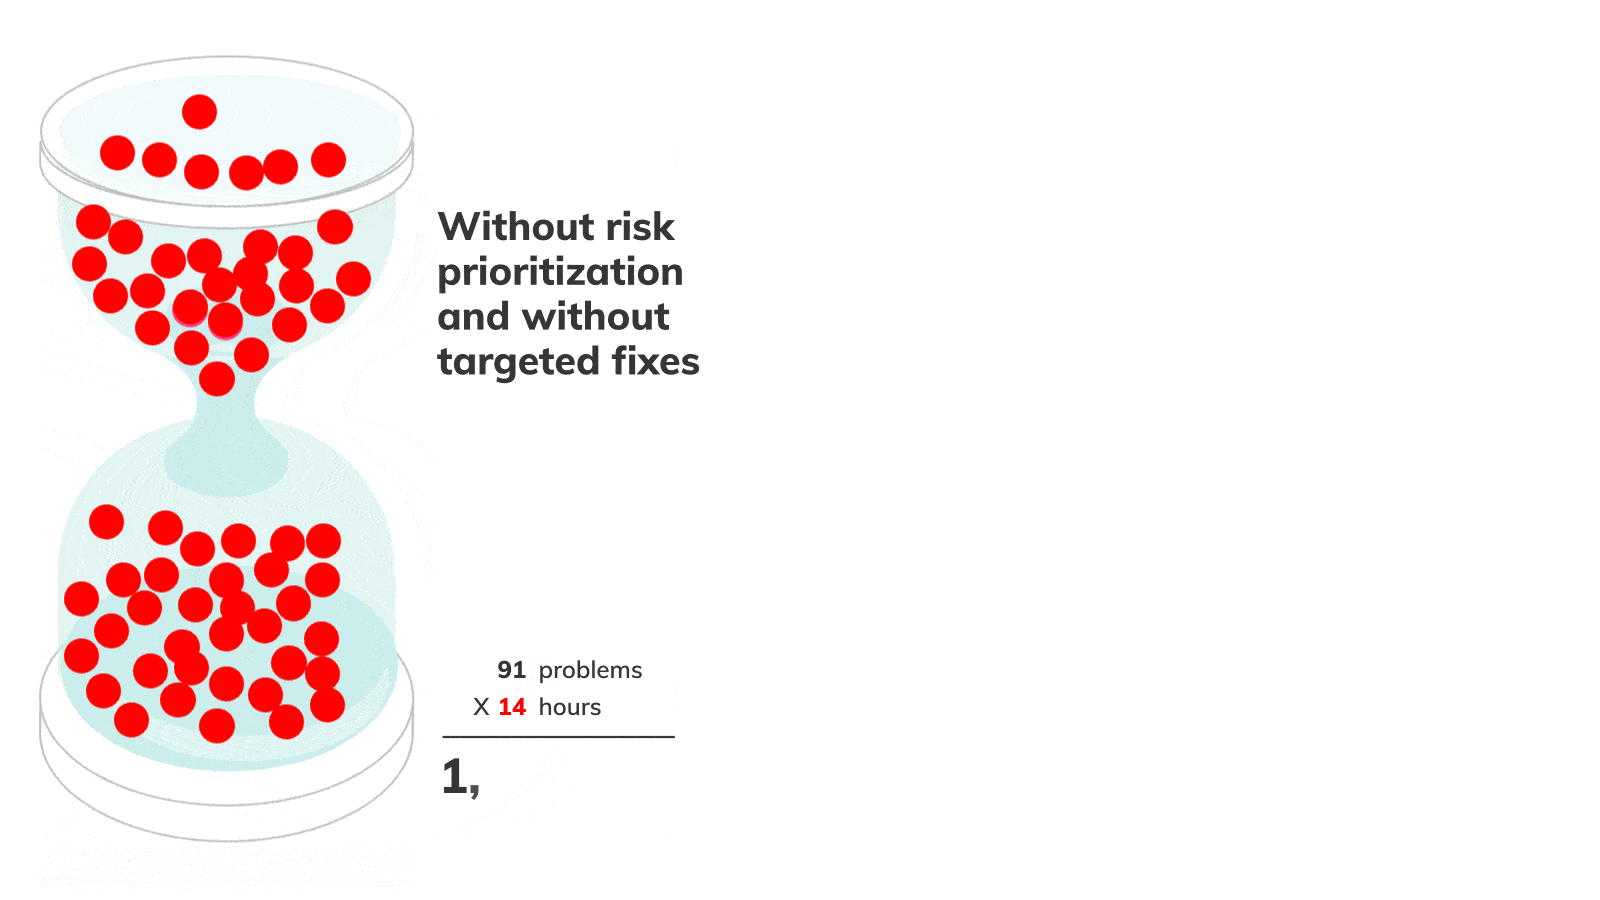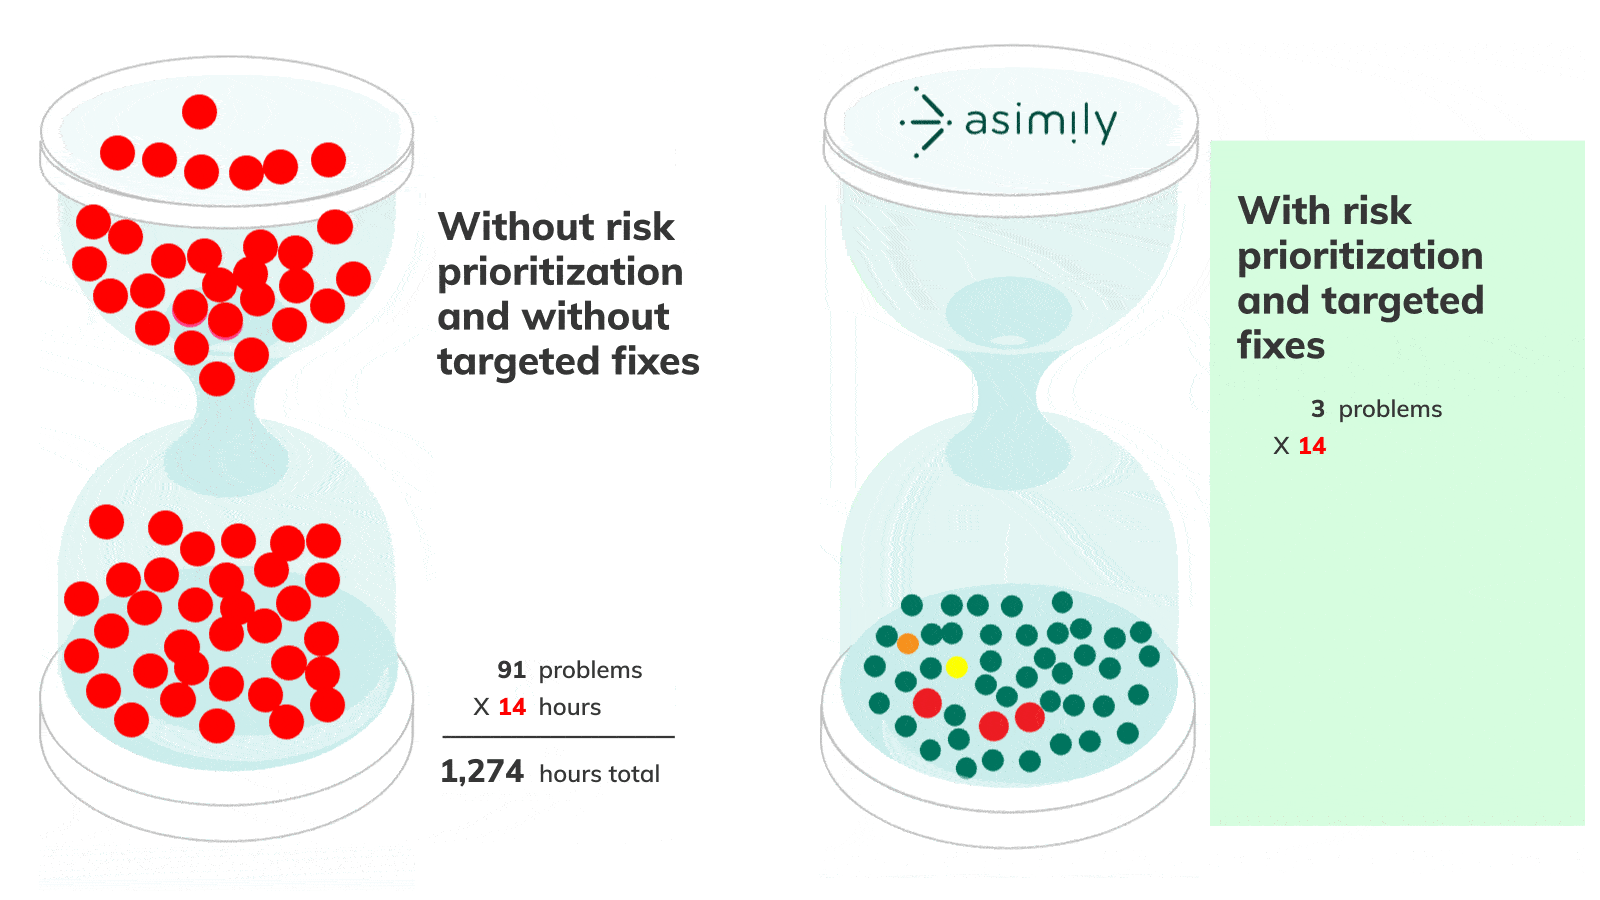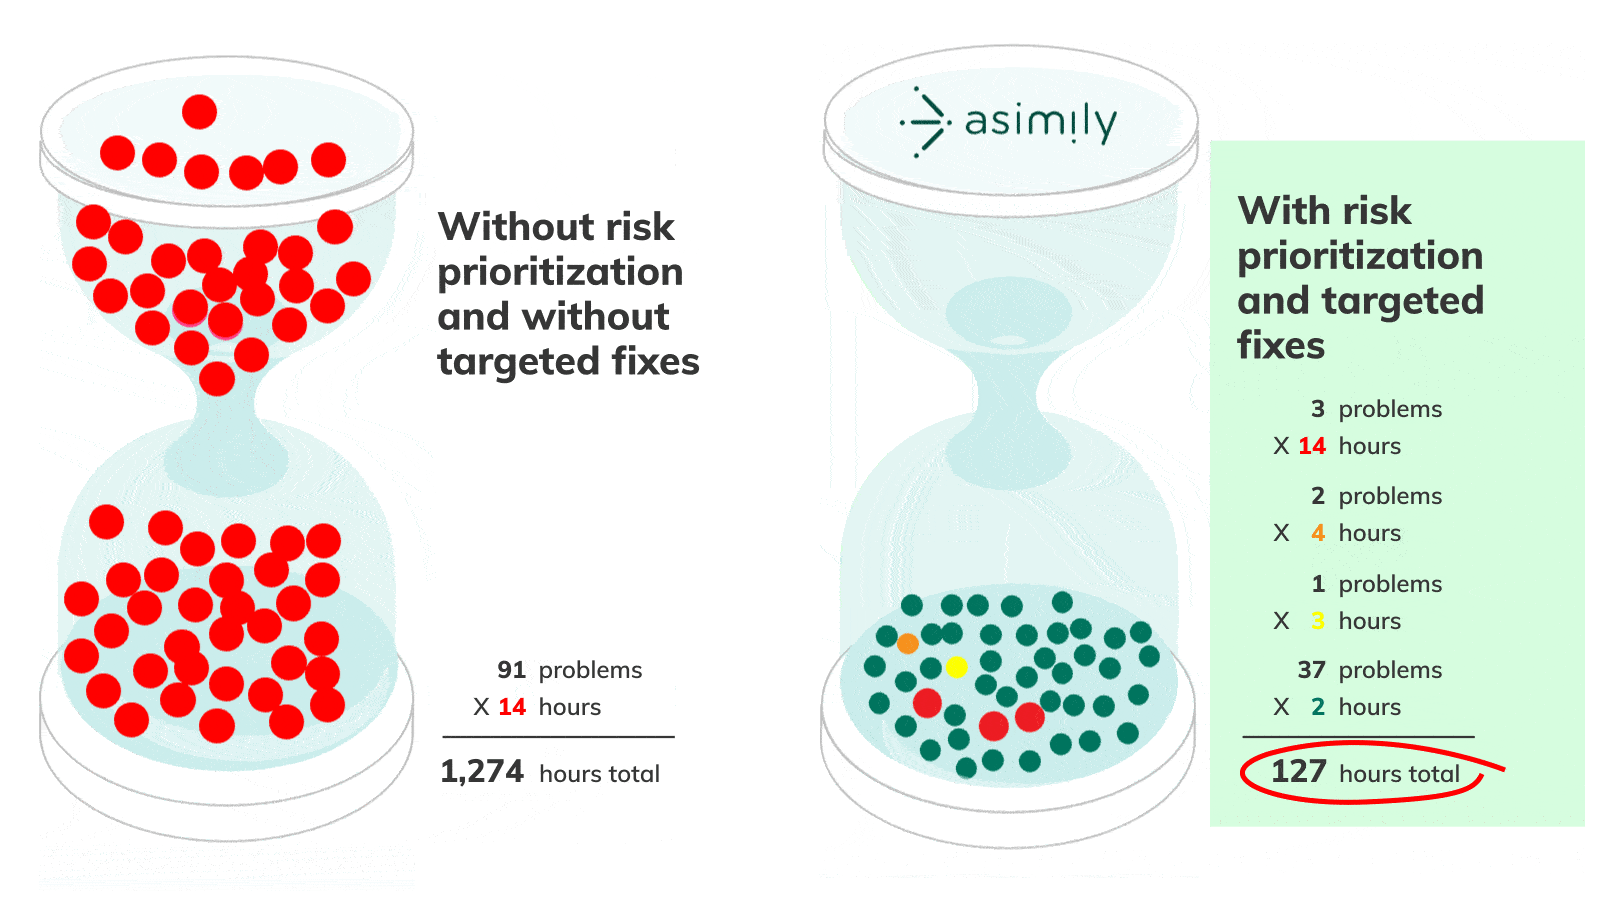
Jedes IoT-Gerät sichern.
Automatisch.
Cyber-Bedrohungen bewegen sich schnell - das sollten Sie auch. Asimily bietet eine sofortige Bestandsaufnahme und intelligente, nach Prioritäten geordnete Einblicke in die Risikominderung für jedes IoT-, OT- und IoMT-Gerät, sodass Sie Maßnahmen ergreifen können, bevor Bedrohungen auftreten.